ইমেইলে QR কোড পেলেন? স্ক্যানের আগে পরীক্ষা করুন
অপ্রত্যাশিত QR কোড স্ক্যানের আগে যাচাই করুন, অফিশিয়াল সাইট বা অ্যাপে অনুরোধটি আছে কি না দেখুন, আর তথ্য দিয়ে ফেললে নিরাপদে সাড়া দিন।
ইমেইলে থাকা QR কোড হলো এমন একটি লিংক যা আপনি পড়তে পারেন না। ছবিটির ওপর হোভার করে গন্তব্য দেখা যায় না; ফোন হয়তো স্ক্যানের পর, খোলার আগে URL-এর প্রিভিউ দেখায়। তাই কয়েক সেকেন্ড আগে পরীক্ষা করা মূল্যবান।
সংক্ষেপে: বার্তাটি অপ্রত্যাশিত হলে, সাইন ইন করতে বললে, বা দ্রুত কাজ করার চাপ দিলে — স্ক্যান করবেন না। কোম্পানির নিজস্ব অ্যাপ খুলুন বা ওয়েবসাইটের ঠিকানা নিজে টাইপ করুন, আর দেখুন অনুরোধটি সেখানে আদৌ আছে কি না।
QR কোড কী লুকাতে পারে
QR কোড শুধু একটি URL-এর ছবি। ফিশিং ইমেইলে এটি একসাথে দুটি কাজ করে। গন্তব্যটি লুকায় আপনার চোখ থেকে, আর লুকায় মেইল ফিল্টারের থেকেও — যেগুলো টেক্সট লিংক স্ক্যান করে কিন্তু ছবি নয়।
এটি আপনাকে অন্য ডিভাইসেও নিয়ে যায়। যুক্তরাজ্যের ন্যাশনাল সাইবার সিকিউরিটি সেন্টারের QR কোডের ঝুঁকি বিশ্লেষণ দুটোই বলে: নিরাপত্তা সরঞ্জাম ছবিটি স্ক্যান নাও করতে পারে, আর স্ক্যান করলে আপনি চলে যান এমন ব্যক্তিগত ফোনে যা কর্মস্থলের সুরক্ষার বাইরে। ফিল্টার করা অফিসের ইনবক্স থেকে আপনি পৌঁছে যান ফিল্টারবিহীন মোবাইল ব্রাউজারে — আক্রমণকারী ঠিক সেখানেই নকল সাইন-ইন পৃষ্ঠাটি লোড করাতে চায়।
কোডের পেছনের পৃষ্ঠাটি সাধারণত পাসওয়ার্ড বা সাইন-ইন অনুমোদন চায়। স্ক্যান করেও ফেললে আর ফোন লিংকের প্রিভিউ দেখালে, অপরিচিত বা সদৃশ ডোমেইন থামার আরেকটি সুযোগ — তবে আসল সিদ্ধান্ত হয় আগে, ইমেইলটির ওপরেই।
স্ক্যানের আগে ছয়টি পরীক্ষা
এই কৌশলের পরিসর নথিভুক্ত। Microsoft Threat Intelligence তাদের Defender টেলিমেট্রিতে QR-কোড ফিশিং বাড়তে দেখেছে ২০২৬ সালের জানুয়ারিতে প্রায় ৭৬ লাখ হুমকি থেকে মার্চে প্রায় ১ কোটি ৮৭ লাখে — ১৪৬% বৃদ্ধি (Q1 রিপোর্ট)। Tycoon2FA ফিশিং প্ল্যাটফর্ম ধ্বংসের পর, তাদের Q2 ট্র্যাকিং টানা তিন মাসের পতন দেখিয়েছে, জুনে নেমে এসেছে ৮৩ লাখে (Q2 রিপোর্ট)। দুটি সংখ্যাই বর্ণনা করে Microsoft-এর নিজস্ব টেলিমেট্রি ও রিপোর্টিং সময়ের কথা — বিশ্বজুড়ে সব ফিশিংয়ের নয়; আর কমতি প্রবণতা মানে না কৌশলটি চলে গেছে।
সেই Q2 রিপোর্টের দুটি বিবরণ নিচের পরীক্ষাগুলোকে আকার দেয়। QR ফিশিং প্রায় পুরোটাই অ্যাটাচমেন্টের ভেতরে এসেছে — জুনে ডেলিভারির ৫৮% ছিল PDF, ৪০% Word ডকুমেন্ট, আর বার্তার মূল অংশে সরাসরি এমবেড করা কোড প্রায় শূন্যের কাছাকাছি — এবং প্রমাণপত্র চুরি ছিল ক্ষতিকর পেলোডের চূড়ান্ত বড় অংশ।
তাই স্ক্যানের আগে:
- আপনি কি এটির প্রত্যাশা করছিলেন? চাওয়া হয়নি এমন QR কোড, অচেনা প্রেরকের কাছ থেকে — থামার জন্য এইটুকুই যথেষ্ট।
- এটি কি চাপ দিচ্ছে? "আপনার সেশন শেষ হয়ে গেছে," "এখনই যাচাই করুন," "শেষ নোটিস।" তাড়াই হলো ইঙ্গিত।
- এটি কি অ্যাটাচমেন্টে আছে? PDF বা Word ডকুমেন্টের ভেতরে QR কোড হলো Microsoft-এর দেখা প্রধান ডেলিভারি পদ্ধতি। অ্যাটাচমেন্ট বার্তাটিকে কম নয়, বেশি সন্দেহজনক করে।
- এটি কি প্রমাণপত্র চায়? অনুরোধটি সাইন-ইন, পেমেন্ট বা যাচাইকরণ হলে, ধরে নিন প্রমাণপত্র সংগ্রহ — উল্টোটা প্রমাণ না হওয়া পর্যন্ত।
- দাবি করা চ্যানেলটি আসল কি? ডেলিভারি কোম্পানি যদি "আপনাকে পায়নি" বলে, সেই ডেলিভারি কি তাদের অ্যাপে আছে? ব্যাংক যদি "যাচাই চায়", তার অ্যাপে কি সতর্কতা দেখাচ্ছে?
- আপনি কি স্ক্যানার অ্যাপ খুঁজছেন? ফোনের বিল্ট-ইন ক্যামেরা ব্যবহার করুন। QR কেলেংকারি নিয়ে FTC-র নির্দেশনা বিশেষভাবে সাবধান করে অপ্রত্যাশিত কোডের জন্য আলাদা QR অ্যাপ নামানোর বিরুদ্ধে — সেই ডাউনলোডই ফাঁদের অংশ।
ছয়টিই উতরে যাওয়া কোডও শত্রুতাপূর্ণ হতে পারে; এই পরীক্ষাগুলো ছাঁকে, নিশ্চয়তা দেয় না।
ইমেইলের বাইরে অনুরোধটি যাচাই করুন
বার্তাটি যা-ই দাবি করুক, তা নিশ্চিত করুন এমন চ্যানেলে যা ইমেইল দেয়নি। কোম্পানির চেনা অফিশিয়াল অ্যাপ খুলুন বা ওয়েবসাইটের ঠিকানা নিজে টাইপ করুন, কিংবা স্বাধীনভাবে পাওয়া নম্বরে প্রতিষ্ঠানের সাথে যোগাযোগ করুন। সেখানে অনুরোধটি যাচাই করতে না পারলে, ইমেইলের ভিত্তিতে কাজ করবেন না।
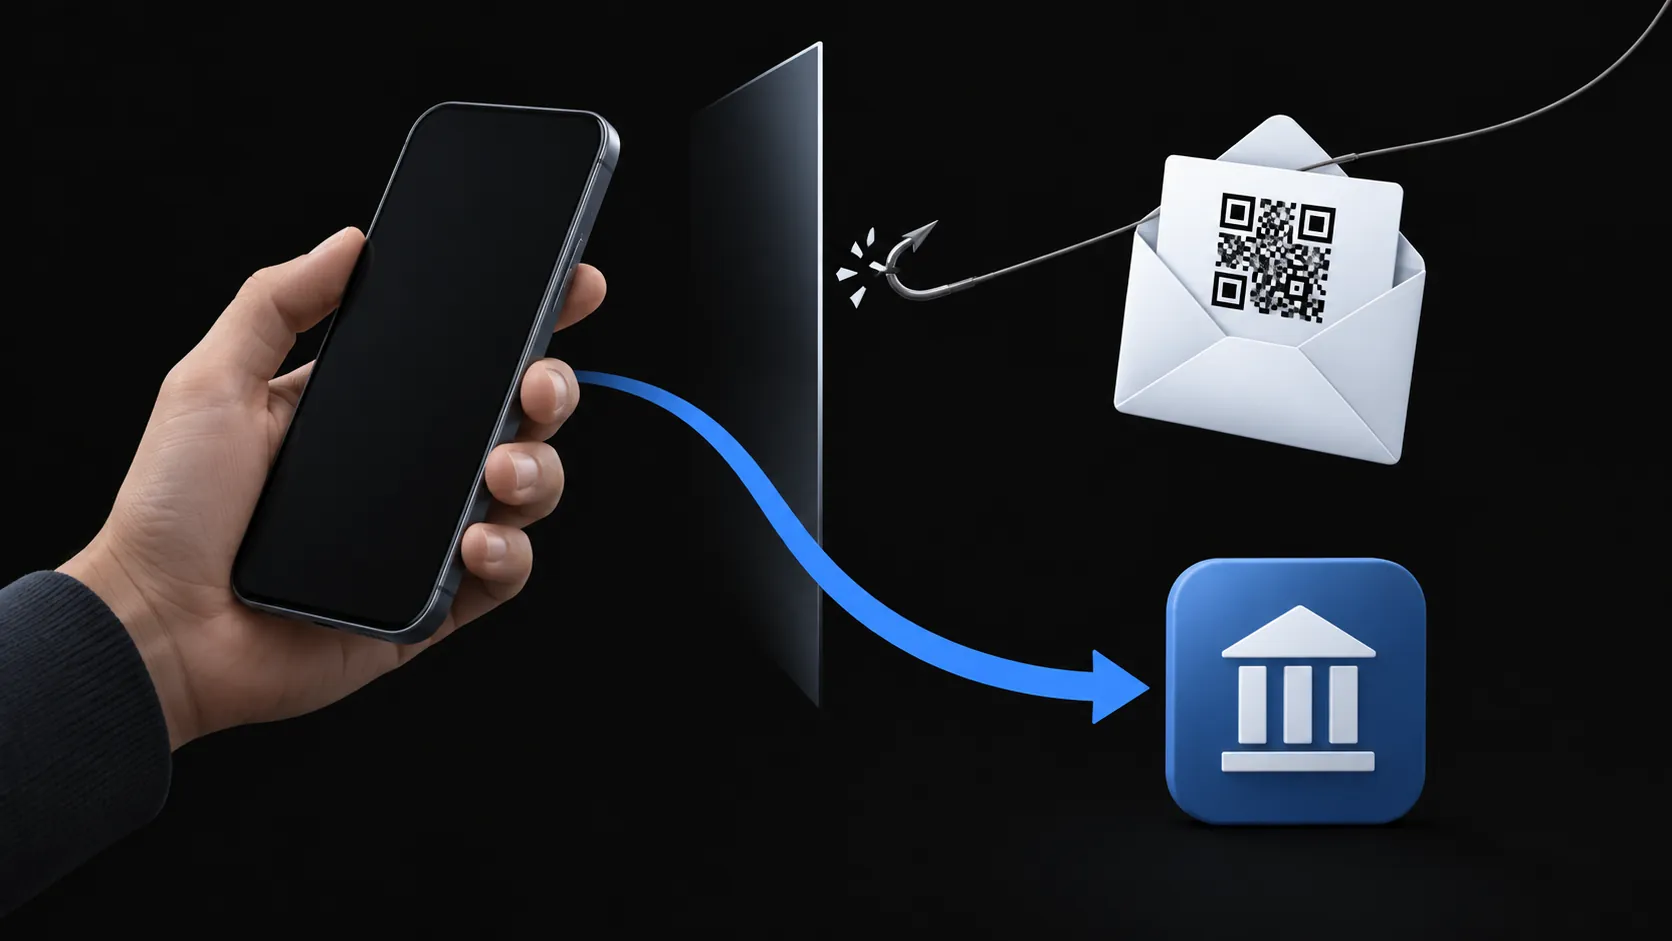
স্ক্যান করেছেন বা প্রমাণপত্র দিয়ে ফেললে
ক্ষতি ক্রমানুসারে সামলান:
- পাসওয়ার্ড দিয়েছেন: এখনই বদলান — আসল সাইটে, নিজে টাইপ করে। সেই পাসওয়ার্ড অন্য কোথাও ব্যবহার করলে সেখানেও বদলান।
- সেশন ও ডিভাইস: অ্যাকাউন্টের নিরাপত্তা সেটিংস থেকে অন্য সেশনগুলো সাইন আউট করুন, তারপর সাম্প্রতিক সাইন-ইন কার্যকলাপে অচেনা কিছু আছে কি না দেখুন।
- ব্যাংক বা কার্ডের তথ্য দিয়েছেন: কার্ডের পেছনে বা স্টেটমেন্টে থাকা নম্বরে কল করুন — ইমেইলের নম্বরে নয়।
- ফোন নম্বর বা ব্যক্তিগত তথ্য দিয়েছেন: এমন ফলো-আপ ফিশিংয়ের প্রত্যাশা করুন যা ঠিক এই বার্তাটির কথা বলবে — সেই ব্যক্তিকরণই আক্রমণের ধারাবাহিকতা।
- কিছু ডাউনলোড হয়ে গেছে: তা খুলবেন বা চালাবেন না। ডিভাইসের নিরাপত্তা সরঞ্জাম ব্যবহার করুন, আর ইতিমধ্যে চালিয়ে ফেললে সাহায্য নিন; শুধু পরিষ্কার স্ক্যান নিরাপত্তার প্রমাণ নয়।
কেন অস্থায়ী ইনবক্স কোনো বার্তার প্রমাণ দেয় না
ফিশিং ইমেইল অস্থায়ী ইনবক্সে এসে পড়লে তা নিরাপদ হয়ে যায় না। TempMail.Best কেবল সেই মেইলই প্রত্যাখ্যান করে যাকে Cloudflare-এর পরীক্ষামূলক স্প্যাম স্কোর তার স্পষ্ট সর্বোচ্চ মানে চিহ্নিত করে — একটি অনির্ভরযোগ্য সংকেত, ভরসা করার মতো ফিল্টার নয়। কিছুই QR কোডের ছবি স্ক্যান করে না, কোথায় নির্দেশ করে তা পরীক্ষা করে না, বা প্রেরকের গল্প যাচাই করে না।
বিচ্ছিন্ন ঠিকানা তার আসল কাজে তবু কাজের: ডিসপোজেবল সাইন-আপ এ ধরনের জাঙ্ককে আপনার প্রধান ইনবক্সের বাইরে রাখে, আর মেইলবক্সটি ১০ মিনিট বা ১ ঘণ্টা পর অদৃশ্য। কিন্তু স্ক্যান করার সিদ্ধান্ত সবসময় আপনারই। অস্থায়ী ইনবক্স কী ঢাকে আর কী ঢাকে না, তার ব্যাপক সীমানা আছে অস্থায়ী ইমেইলের নিরাপত্তা চেকলিস্টে। ইমেইলটি যদি নিজেই কোনো নিক্ষেপযোগ্য অ্যাকাউন্টের যাচাইকরণ কোড বা লগইন লিংক হয়, অস্থায়ী ইনবক্সে কোড গ্রহণ ব্যর্থতার ক্ষেত্রগুলো জানায়।
মেইল সফটওয়্যারের হাতে দেন এমনদের জন্য আরেকটি সীমানা: যদি কোনো AI অ্যাসিস্ট্যান্ট আপনার মেইল পড়ে, ক্ষতিকর বার্তা হলো এমন ইনপুট যা সে অনুসরণ করতে পারে। সেটি আলাদা সমস্যা, নিজস্ব পরীক্ষাসহ — আলোচিত ইমেইল প্রম্পট ইনজেকশন-এ।