Kann eine temporäre E-Mail zurückverfolgt werden? Wer welche Signale sieht
Sehen Sie, welche Identitätssignale eine Website, ein E-Mail-Absender und der Postfachanbieter jeweils beobachten können — ohne Adresstrennung mit Anonymität zu verwechseln.
Ja und nein — je nachdem, wer schaut. Eine temporäre Adresse verbirgt Ihre normale E-Mail vor der Website, der Sie sie geben, und sie gibt Absendern eine Adresse, die bald ins Leere führt. Sie verbirgt nicht Ihren Besuch, Ihr Gerät oder irgendetwas anderes, das Sie übermitteln. Die ehrliche Antwort ist eine Liste von Beobachtern und was jeder davon noch sehen kann.
Kurzantwort: Adresstrennung ist keine Anonymität
Wenn Sie sich mit …@chuan.info registrieren, zeichnet die Website diese Adresse auf statt Ihrer echten. Leakt ihre Datenbank später, ist das geleakte Feld nicht die Adresse, die an Ihren Bank- und Wiederherstellungskonten hängt. Das ist eine echte Reduktion der Offenlegung.
Aber „die Website hat meine E-Mail nicht" ist eine enge Aussage. Die Website hat Sie ankommen sehen, Ihnen Seiten ausgeliefert und alles andere in der Sitzung erfasst. Anonymität hieße, dass nichts davon mit Ihnen verknüpft werden kann — und eine E-Mail-Adresse allein kann das nicht liefern. Sie tauscht einen Identifikator und lässt die übrigen Signale der Sitzung intakt.
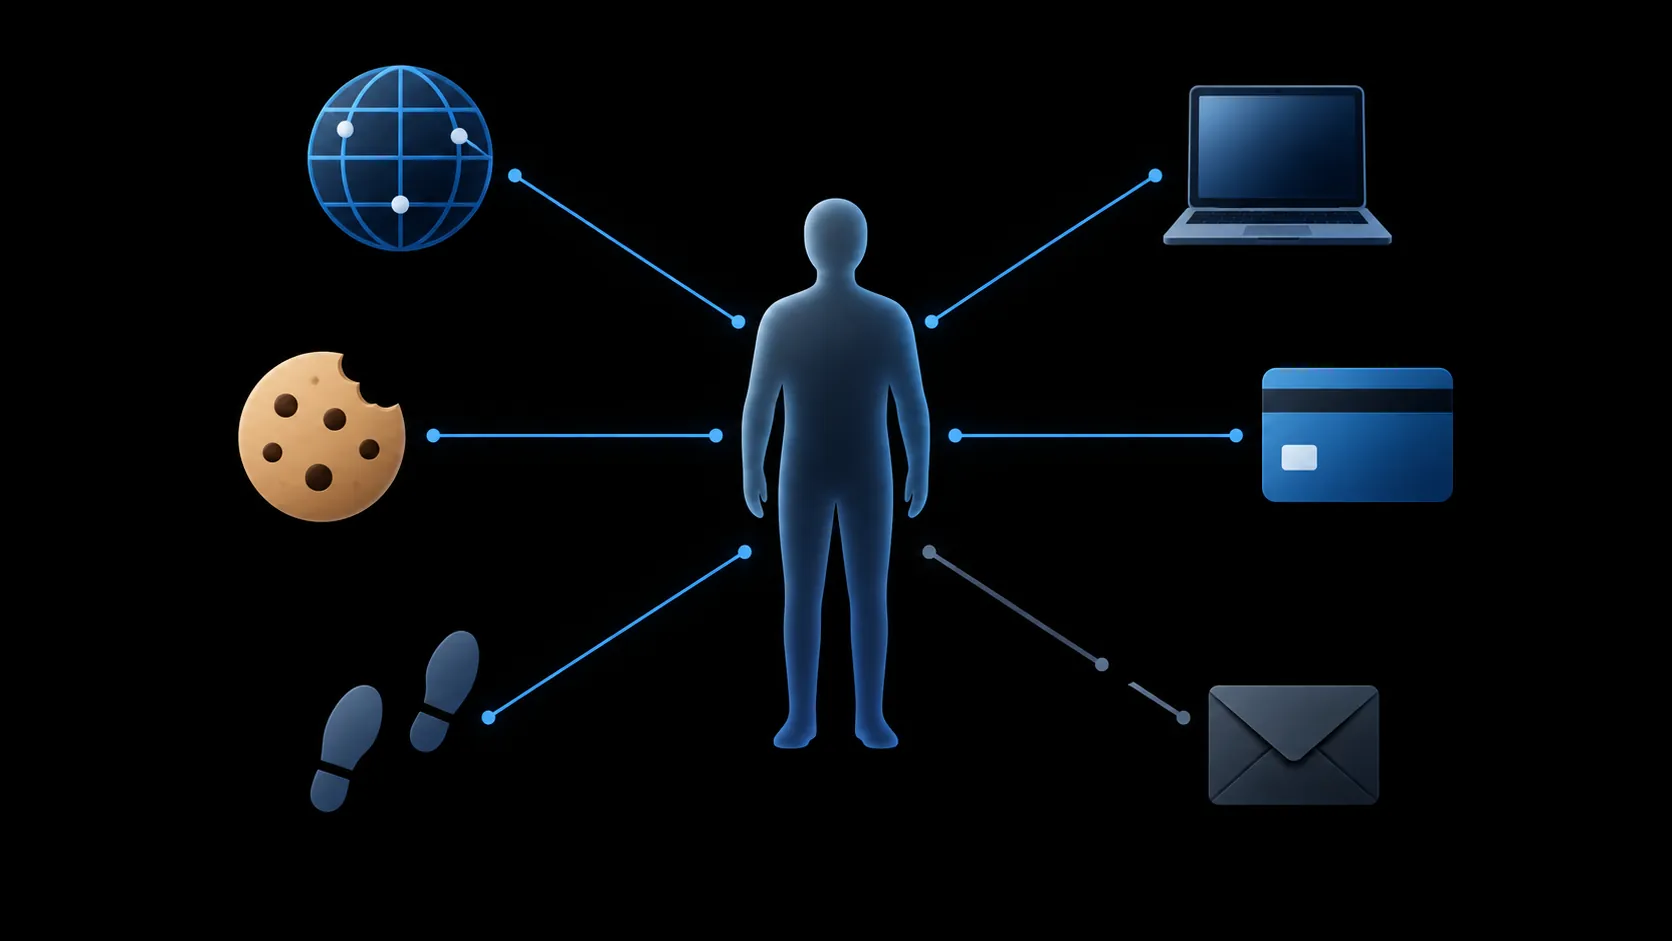
Was die Website noch sehen kann
Die Website, bei der Sie sich anmelden, ist der Beobachter mit dem meisten Material. Über das Adressfeld hinaus kann sie protokollieren:
- Ihre IP-Adresse und ungefähren Netzwerkstandort. Welche Adresse Sie auch eingetippt haben — die Anfrage kam von Ihrer Verbindung.
- Cookies und Browser-Speicher. Wenn Sie die Website früher unter einer anderen Adresse besucht haben, kann Erstanbieter-Speicher die Sitzungen verknüpfen.
- Einen Browser-Fingerabdruck. Wie die EFF in Cover Your Tracks erklärt, geben Browser genug Konfigurationsdetails preis — Schriftarten, Bildschirm, Zeitzone, Erweiterungen —, um viele Besucher ohne Cookies zu identifizieren. Ihre E-Mail zu wechseln ändert daran nichts.
- Alles, was Sie eingegeben haben. Name, Telefon, Rechnung, Versand und Kontoeinstellungen gehören zum Datensatz der Website — egal, in welches Postfach die Bestätigung geht.
- Die Adresse selbst.
chuan.infoist eine öffentliche, erkennbare Domain. Eine Website kann sehen, dass Sie eine Wegwerfdomain-Adresse benutzt haben, sie sperren oder es einfach vermerken — darum ist eine temporäre Adresse keine Verkleidung, nur ein anderer Identifikator.
Was Absender und Postfachdienst verarbeiten
Zwei weitere Parteien sitzen auf dem Postweg.
Der Absender erfährt, was seine eigenen Nachrichten verraten. E-Mail, die Remote-Bilder einbindet, kann eine Öffnung melden, wenn Ihr E-Mail-Programm sie abruft — Microsoft hat BEC-Kampagnen dokumentiert, die ein 1×1-Tracking-Pixel einbetten, um zu bestätigen, welche Empfänger eine Nachricht geöffnet haben. Apple Mails Mail-Datenschutz begegnet dem auf Apple-Geräten, indem er Ihre IP verbirgt und Remote-Inhalte privat im Hintergrund lädt — er deckt aber keine Links oder Anhänge ab. TempMail.Best geht einen strengeren Weg: Nachrichtentexte werden in einem abgeschotteten Frame dargestellt, der nur eingebettete data:-Bilder erlaubt, sodass Remote-Tracking-Bilder im HTML gar nicht erst abgerufen werden. Klicken Sie aber einen Link, verlassen Sie das Gehäuse — die Ziel-Website sieht Ihre normale Verbindung wie bei jedem Besuch.
Der Postfachdienst muss Ihre Post verarbeiten, um sie zuzustellen. Für TempMail.Best ist das ehrliche Bild: Die Website läuft auf Cloudflare, das Anfragen und eingehende E-Mails als Infrastruktur verarbeitet; jedes Postfach speichert höchstens seine 20 neuesten Nachrichten; und die E-Mail-Verarbeitungsprotokolle zeichnen keine Empfängeradressen, Betreffzeilen, Inhalte oder Zugangsdaten auf. „Zeichnet nicht auf" gilt für genau diese Protokolle — es ist keine Behauptung, dass kein System irgendwo Ihren Verkehr berührt. Eine weitere Angabe aus der Datenschutzerklärung des Dienstes: Um Absender-Avatare zu zeichnen, kann Ihr Browser Bilder von gravatar.webp.se und unavatar.webp.se anfragen, die Anfrage-Metadaten wie Ihre IP und Ihren User-Agent sowie einen Hash der Absenderadresse erhalten — niemals den Nachrichteninhalt oder Ihre temporäre Adresse.
Was der Ablauf verändert
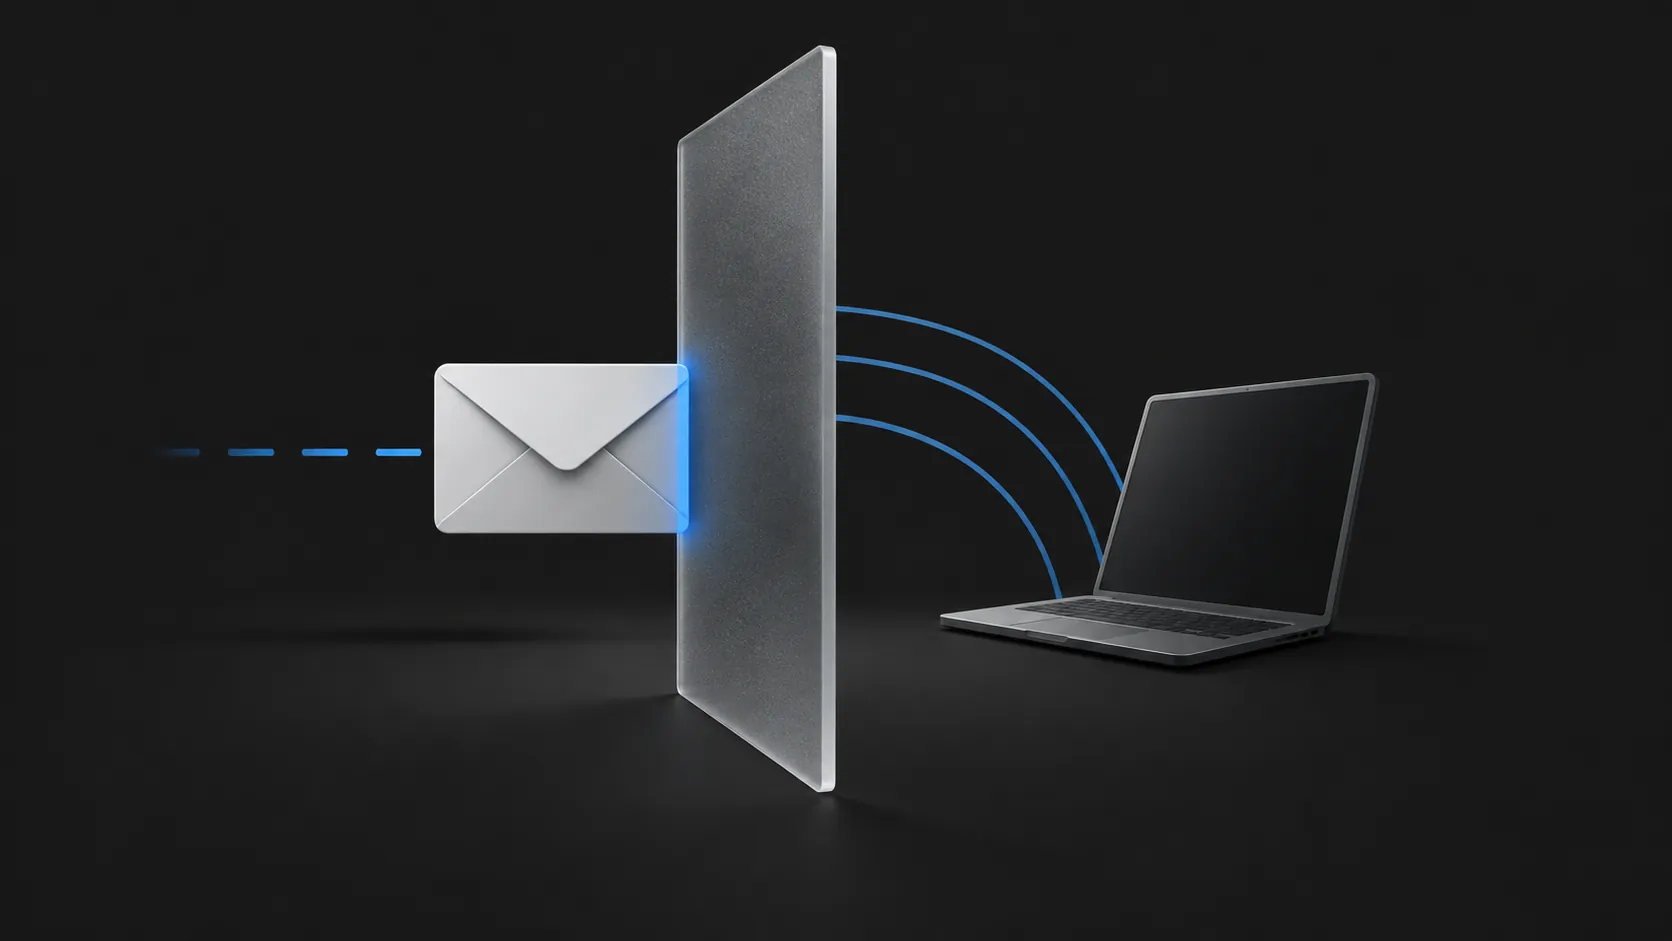
Ihre Browser-Sitzung liegt in einem Secure-HttpOnly-Cookie; ein KI-Assistent erreicht seine eigenen Postfächer dagegen über ein separates Zugangsmerkmal. Keiner der beiden Kanäle macht Sie anonym — sie sind nur verschiedene Schlüssel zu einem Postfach. Wenn die 10-Minuten- oder 1-Stunden-Laufzeit endet (oder Sie das Postfach vorzeitig stoppen), werden Adresse und gespeicherte Nachrichten gelöscht, und danach eintreffende Post an die Adresse wird verworfen statt zugestellt.
Diese Löschung kappt zwei Dinge. Sie entfernt die Kopie der Nachrichten bei diesem Dienst — es liegt also kein Archiv herum, das später leaken oder angefordert werden könnte. Und sie macht die Adresse als Weg zu Ihnen nutzlos — keine Passwort-Resets, keine Folgepost, nichts. Was sie nicht kappen kann, ist alles, was schon außerhalb des Postfachs liegt: der Kontodatensatz bei der Website, ihre Server-Protokolle Ihres Besuchs und alle von Ihnen übermittelten Daten bleiben, wo Sie sie hinterlassen haben.
Eine realistische Datenschutz-Erwartung
Eine temporäre Adresse kauft Ihnen genau eine Sache: Das E-Mail-Feld in den Aufzeichnungen einer Website zeigt auf ein Postfach, das bald nicht existiert — statt auf eine Adresse, die Sie jahrelang über Dienste hinweg identifiziert. Sie kauft keine Unsichtbarkeit. Websites können weiterhin Ihr Netzwerk und Gerät protokollieren, Absender können weiterhin erfahren, wann Sie klicken, und die Infrastruktur, die Ihre Post trägt, trägt sie weiter.
Nutzen Sie das Werkzeug also für das, was es misst. Für eine risikoarme Anmeldung, bei der die Adresse das Wichtigste ist, das Sie nicht teilen wollen, ist ein temporäres Postfach angemessen. Wenn eine Anmeldung auch Ihren Namen, eine Zahlung oder eine Beziehung betrifft, die Sie behalten müssen, gehört die Adresswahl in einen breiteren Plan — Adressen nach Ebenen zuweisen und Formularfelder kürzen behandelt der Drei-Ebenen-E-Mail-Plan, und die Folgeoffenlegung, wenn ein Dienst trotzdem leakt, behandelt der Artikel zur Datenpanne. Für den breiteren Blick darauf, was Wegwerfpostfächer schützen und was nicht, siehe Ist temporäre E-Mail sicher.