QR-Code in einer E-Mail erhalten? Prüfen Sie ihn vor dem Scannen
Prüfen Sie einen unerwarteten QR-Code in einer E-Mail vor dem Scannen, verifizieren Sie die Anfrage über die offizielle Website und reagieren Sie richtig, wenn Sie Zugangsdaten eingegeben haben.
Ein QR-Code in einer E-Mail ist ein Link, den Sie nicht lesen können. Sie können das Ziel nicht prüfen, indem Sie über das Bild fahren; ein Telefon zeigt die URL nach dem Scannen möglicherweise in einer Vorschau, bevor Sie entscheiden, ob Sie sie öffnen. Ein paar Sekunden Prüfung lohnen sich also.
Die kurze Version: Wenn die Nachricht unerwartet kommt, Sie zur Anmeldung auffordert oder Sie zu schnellem Handeln drängt — scannen Sie nicht. Öffnen Sie die eigene App des Unternehmens oder tippen Sie dessen Webadresse selbst ein, und prüfen Sie, ob die Anfrage dort existiert.
Was ein QR-Code verbergen kann
Ein QR-Code ist nur ein Bild einer URL. In einer Phishing-E-Mail erledigt er zwei Aufgaben zugleich: Er verbirgt das Ziel vor Ihnen — und vor E-Mail-Filtern, die Text-Links scannen, aber keine Bilder.
Er verlagert Sie außerdem auf ein anderes Gerät. Die Risikoeinschätzung des britischen National Cyber Security Centre zu QR-Codes macht beide Punkte: Sicherheitswerkzeuge scannen das Bild möglicherweise nicht, und das Scannen schiebt Sie auf ein privates Telefon, das außerhalb betrieblicher Schutzmaßnahmen liegt. Sie verlassen ein gefiltertes Arbeitspostfach und landen in einem ungefilterten mobilen Browser — genau dort, wo der Angreifer die gefälschte Anmeldeseite laden will.
Die Seite hinter dem Code verlangt meist ein Passwort oder eine Anmeldefreigabe. Wenn Sie doch scannen und Ihr Telefon den Link in der Vorschau zeigt, ist eine fremde oder ähnlich aussehende Domain eine weitere Chance zu stoppen — aber die eigentliche Entscheidung fällt früher, an der E-Mail selbst.
Sechs Prüfungen vor dem Scannen
Das Ausmaß dieser Taktik ist dokumentiert. Microsoft Threat Intelligence verzeichnete QR-Code-Phishing in der eigenen Defender-Telemetrie von etwa 7,6 Millionen Bedrohungen im Januar 2026 auf rund 18,7 Millionen im März — ein Anstieg um 146 % (Q1-Bericht). Nach der Zerschlagung der Phishing-Plattform Tycoon2FA zeigte die Q2-Beobachtung drei monatliche Rückgänge in Folge, bis auf 8,3 Millionen im Juni (Q2-Bericht). Beide Zahlen beschreiben Microsofts eigene Telemetrie und Berichtszeiträume, nicht alles Phishing weltweit — und ein fallender Trend heißt nicht, dass die Taktik verschwunden ist.
Zwei Details aus dem Q2-Bericht prägen die folgenden Prüfungen: QR-Phishing kam fast vollständig in Anhängen an — PDFs machten im Juni 58 % der Zustellung aus, Word-Dokumente 40 %, direkt im Nachrichtentext eingebettete Codes lagen bei nahe null — und der Diebstahl von Zugangsdaten entfiel auf den überwältigenden Anteil der schädlichen Nutzlasten.
Vor dem Scannen also:
- Haben Sie das erwartet? Ein QR-Code, den Sie nie angefordert haben, von einem Absender, den Sie nicht kennen, ist Grund genug zu stoppen.
- Übt er Druck aus? „Ihre Sitzung ist abgelaufen", „sofort verifizieren", „letzte Mahnung". Dringlichkeit ist das verräterische Zeichen.
- Steckt er in einem Anhang? Ein QR-Code in einem PDF oder Word-Dokument ist die von Microsoft beobachtete vorherrschende Zustellmethode. Ein Anhang macht die Nachricht verdächtiger, nicht weniger.
- Will er Zugangsdaten? Wenn die Aufforderung eine Anmeldung, eine Zahlung oder eine Verifizierung ist, gehen Sie vom Sammeln von Zugangsdaten aus, bis das Gegenteil bewiesen ist.
- Ist der behauptete Kanal echt? Wenn ein Lieferdienst Sie „nicht erreichen konnte" — existiert diese Lieferung in seiner App? Wenn Ihre Bank „eine Verifizierung braucht" — zeigt ihre App eine Warnung?
- Greifen Sie zu einer Scanner-App? Nutzen Sie die eingebaute Kamera des Telefons. Der Leitfaden der FTC zu QR-Betrug warnt ausdrücklich davor, für einen unerwarteten Code eine separate QR-App zu installieren — dieser Download ist Teil der Falle.
Ein Code, der alle sechs Prüfungen übersteht, kann trotzdem feindlich sein; diese Prüfungen filtern, sie garantieren nicht.
Die Anfrage außerhalb der E-Mail verifizieren
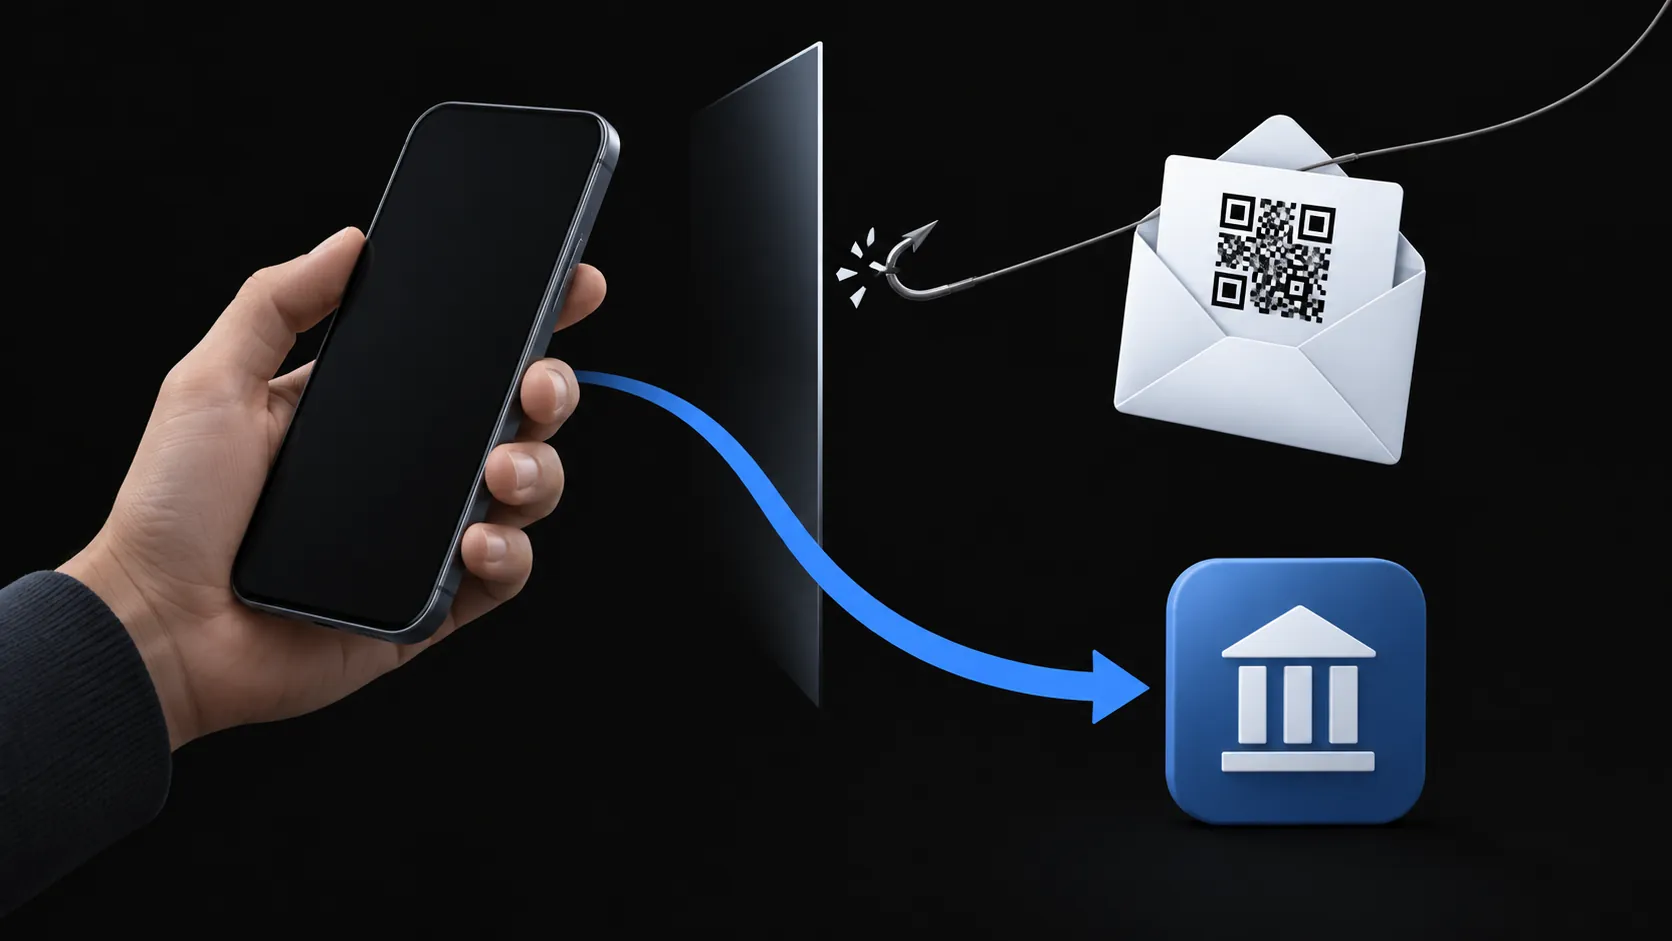
Was die Nachricht auch behauptet — bestätigen Sie es über einen Kanal, den die E-Mail nicht geliefert hat. Öffnen Sie die bekannte offizielle App des Unternehmens oder tippen Sie dessen Webadresse selbst ein, oder kontaktieren Sie die Organisation über eine Nummer, die Sie unabhängig gefunden haben. Können Sie die Anfrage dort nicht verifizieren, handeln Sie nicht auf die E-Mail hin.
Wenn Sie gescannt oder Zugangsdaten eingegeben haben
Arbeiten Sie den Schaden der Reihe nach ab:
- Passwort eingegeben: Ändern Sie es jetzt — auf der echten Website, von Ihnen selbst eingetippt. Haben Sie das Passwort irgendwo wiederverwendet, ändern Sie es auch dort.
- Sitzungen und Geräte: Melden Sie andere Sitzungen über die Sicherheitseinstellungen des Kontos ab und prüfen Sie dann die letzten Anmeldungen auf etwas, das Sie nicht erkennen.
- Bank- oder Kartendaten angegeben: Rufen Sie die Nummer auf der Kartenrückseite oder auf einem Kontoauszug an — nicht eine Nummer aus der E-Mail.
- Telefonnummer oder persönliche Daten übermittelt: Rechnen Sie mit Folge-Phishing, das sich genau auf diese Nachricht bezieht — diese Personalisierung ist die Fortsetzung des Angriffs.
- Etwas heruntergeladen: Öffnen oder starten Sie es nicht. Nutzen Sie die Sicherheitswerkzeuge Ihres Geräts; haben Sie es schon ausgeführt, holen Sie Hilfe — ein sauberer Scan allein ist kein Sicherheitsbeweis.
Warum ein temporäres Postfach nicht für eine Nachricht bürgt
Eine Phishing-E-Mail in einem temporären Postfach zu empfangen macht sie nicht sicherer. TempMail.Best lehnt nur Nachrichten ab, die Cloudflares experimenteller Spam-Score mit seinem ausdrücklichen Maximum markiert — ein einzelnes unzuverlässiges Signal, kein Filter, auf den Sie sich verlassen können. Nichts scannt ein QR-Code-Bild, prüft sein Ziel oder verifiziert die Geschichte des Absenders.
Eine isolierte Adresse bleibt trotzdem nützlich für das, was sie leistet: Eine verzichtbare Anmeldung hält solchen Müll aus Ihrem Hauptpostfach, und das Postfach selbst ist nach 10 Minuten oder 1 Stunde weg. Aber die Entscheidung zu scannen liegt immer bei Ihnen. Die weiteren Grenzen dessen, was ein temporäres Postfach abdeckt und was nicht, stehen in der Checkliste zur Sicherheit temporärer E-Mails. Wenn die E-Mail selbst ein Verifizierungscode oder Anmeldelink für ein verzichtbares Konto ist, behandelt Codes in einem temporären Postfach empfangen die Fehlerfälle.
Noch eine Grenze für alle, die E-Mails an Software übergeben: Wenn ein KI-Assistent Ihre Post liest, ist eine schädliche Nachricht eine Eingabe, auf die er reagieren könnte. Das ist ein eigenes Problem mit eigenen Prüfungen, behandelt in E-Mail-Prompt-Injection.