¿Un asistente de IA gestionando un código de verificación? Siete comprobaciones
Antes de que un asistente de IA use un código enviado por correo, revisa la autorización, las normas del sitio y el riesgo de la cuenta; después, detén el buzón y revoca cada permiso.
Dejar que un asistente de IA complete una verificación por correo es razonable cuando la tarea es pequeña, autorizada y desechable. Lo que no es razonable es saltar directamente a «el asistente se encarga de los registros». Esta lista da por sentado que ya sabes qué es un buzón gestionado por un agente y en qué se diferencia de tu correo principal; si no, qué es un buzón para agentes de IA lo cubre primero. Las siete comprobaciones de abajo van desde antes de autorizar la tarea hasta después de cerrarla.
Siete comprobaciones antes de autorizar
Recórrelas antes de que el asistente toque un formulario. Cada una se aprueba o se falla por sí sola; un «no» significa arreglar esa condición, elegir otra dirección o hacer el paso tú mismo.
- La tarea la elegiste tú. El asistente está haciendo algo que pediste, no actuando sobre una petición que llegó dentro de un correo, una página web u otra herramienta. La autorización empieza en ti.
- Las normas del sitio lo permiten. Algunas plataformas rechazan direcciones desechables o exigen un contacto duradero. Si un sitio no acepta la dirección, es una regla que respetar, no un problema que rodear. El asistente debe parar e informar, no probar otro dominio ni una dirección disfrazada.
- La cuenta es de poco valor y no necesita recuperación. Si perder el acceso a este buzón supondría perder la cuenta, la tarea no es para una dirección temporal. Nada de banca, salud, administración, trabajo o cuentas de pago; ningún servicio que puedas necesitar impugnar, reembolsar o recuperar.
- El asistente nunca ve tu buzón principal. El único acceso al correo que recibe es la credencial de este buzón de la tarea. Si el asistente ya tiene permisos más amplios sobre buzones, eso es una exposición aparte que hay que eliminar, no parte de esta tarea.
- La duración cubre todo el flujo. El buzón dura unos 10 minutos o 1 hora fijos desde su creación, y recibir correo no lo amplía. Elige 1 hora cuando sea posible un reenvío o un segundo paso de confirmación; no elijas 10 minutos esperando que el remitente sea rápido.
- El código se queda en el sitio del que vino. Un código de verificación o un enlace de inicio de sesión es solo para el sitio o aplicación original. La guía de la FTC para personas se aplica también a los asistentes: quien obtiene tu código puede actuar como tú. El asistente no debe pegarlo en otro sitio, un chat, un archivo o una herramienta que no aprobaste.
- Conoces el final. Antes de que empiece la tarea, decide qué aspecto tiene «terminado» y qué permisos cerrar después: el buzón temporal, más cualquier autorización de plataforma de IA de terceros, sesión o aplicación conectada que intervenga.
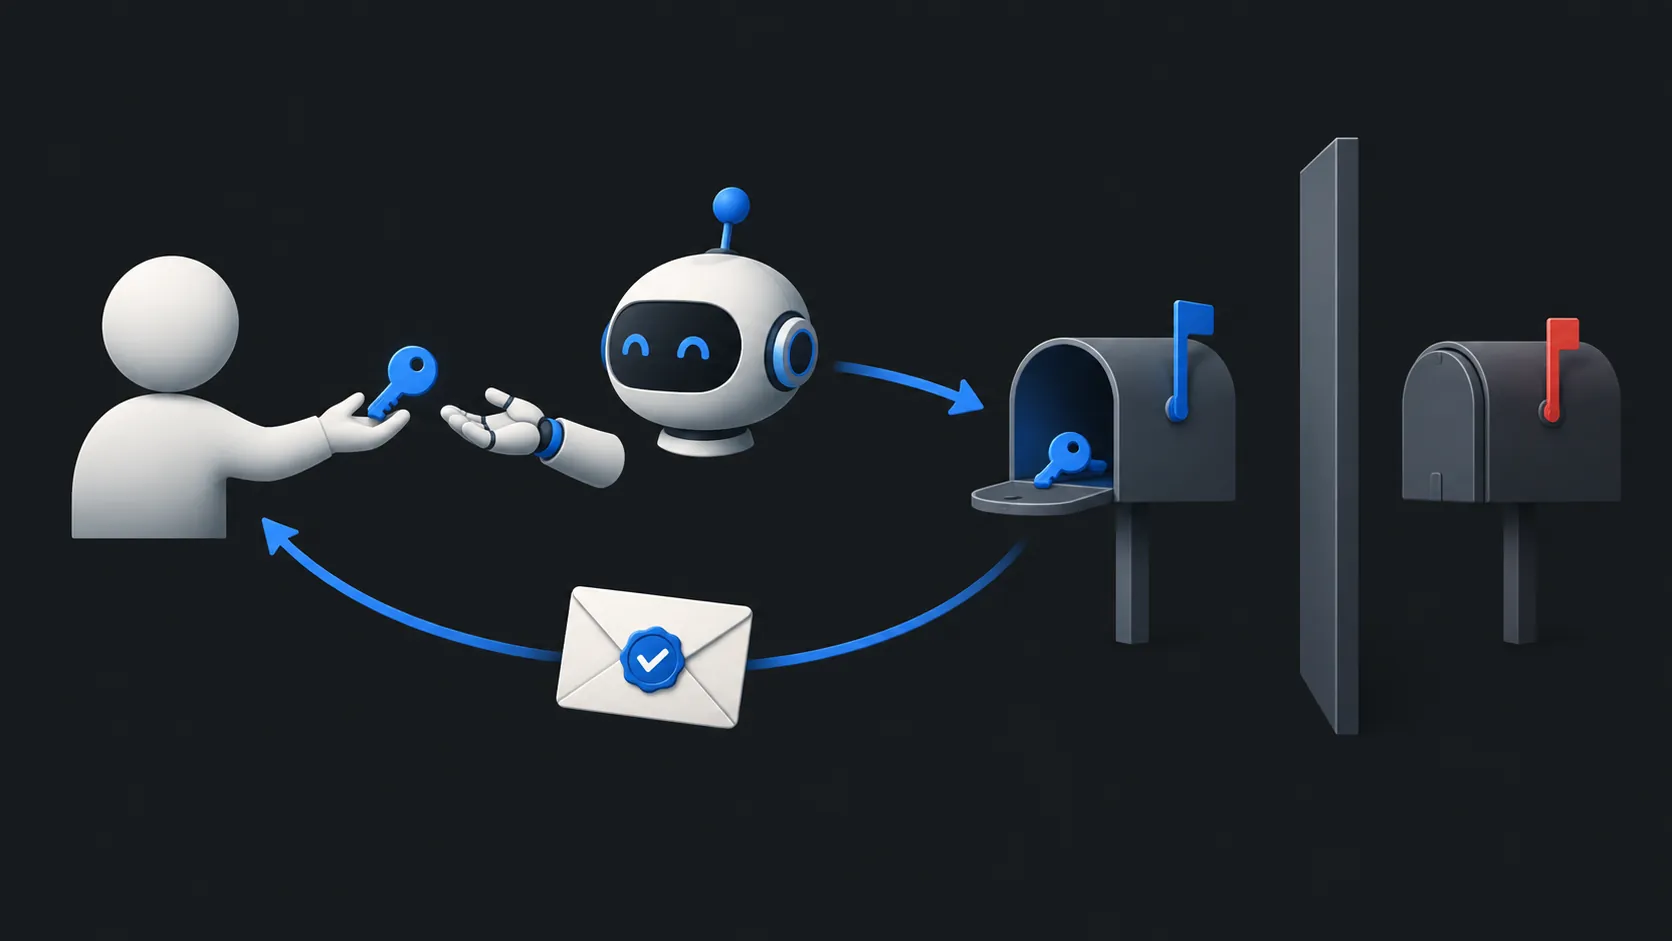
Dale al agente solo el buzón que necesita
Para una única verificación, el asistente necesita exactamente una cosa: un buzón de solo recepción para esa tarea. En TempMail.Best, el asistente puede crear su propio buzón temporal, esperar el mensaje, leerlo y eliminar el buzón después. El servicio no ofrece función de envío ni reenvío, pero eso no impide que un asistente con otras herramientas filtre un código que ha leído.
Esa credencial queda limitada al único buzón que crea. No abre tu otro correo, y caduca con el buzón. Si estás sopesando si darle a un asistente acceso a algún buzón en absoluto, compartir una dirección frente a conceder acceso al buzón expone la distinción. Es también el mismo principio que describe la guía de OWASP sobre agencia excesiva: dale a una extensión solo los permisos que su tarea necesita, y reserva la aprobación humana para las acciones de gran impacto. La otra mitad de ese principio importa igual aquí. Si tu asistente tiene un navegador, acceso a archivos o aplicaciones conectadas, una instrucción inyectada dentro de un correo podría intentar usar esas herramientas aunque el buzón en sí sea de solo recepción. Qué pasa cuando una IA lee un correo malicioso explica ese límite.
Un código frente a un enlace de inicio de sesión
No todo mensaje de verificación lleva un código. Algunos envían un enlace que inicia sesión a quien lo abre. Trata ambos de forma distinta.
Un código es un secreto corto que el asistente lee y te comunica, o introduce en el sitio que ambos acordaron. Un enlace de inicio de sesión es una credencial funcionando: hacer clic abre una sesión, a veces en un dispositivo o navegador que no controlas. Para los enlaces, haz que el asistente informe del destino del enlace y de la tarea que lo solicitó, y verifica ambos en el sitio oficial conocido antes de aprobar cualquier apertura. Si llega un enlace que no solicitaste, o el dominio de destino no coincide con el servicio, la respuesta es no, no «pruébalo a ver».
Los códigos por correo son además una forma débil de autenticación desde el principio. Las guías de identidad digital del NIST no permiten el correo como autenticador fuera de banda, y lo distinguen explícitamente de un código usado simplemente para validar una dirección de correo. Ninguna de las dos cosas hace apropiado un buzón desechable para una cuenta importante.
Si el sitio rechaza la dirección
Un buzón temporal usa un dominio desechable reconocible, y algunos sitios lo rechazan en el formulario o simplemente nunca envían el mensaje. Recibir un código de verificación en un buzón temporal cubre los casos de fallo habituales: erratas, duraciones caducadas, remitentes lentos, invalidación de códigos de un solo uso.
Para el asistente, la regla es simple. Un rechazo es una condición de parada, no un acertijo. Debe informar del rechazo y esperar. No le dejes reintentar con variantes, rotar escrituras o buscar otro dominio desechable; eso convierte un registro rechazado en un intento de eludir las normas del sitio. Si la tarea importa lo suficiente como para necesitar una dirección aceptada, la respuesta correcta es una dirección duradera o un alias de reenvío gestionado, que es otra herramienta.
Confirma la finalización y cierra el acceso
Cuando el asistente informe de que la tarea está hecha, comprueba el resultado tú mismo. ¿Funcionó el código en el sitio previsto? ¿La cuenta se creó de verdad? Después cierra las cosas en orden.
Haz que el asistente elimine el buzón, o deja que su duración caduque. Eso termina la credencial del buzón y elimina los mensajes almacenados; el servicio conserva como máximo los últimos 20 mensajes y los borra al caducar. Cerrar el buzón termina el acceso del asistente a este buzón, pero no hace nada más. No revoca otras autorizaciones de una plataforma de IA de terceros, no cierra sus sesiones iniciadas en el sitio ni borra lo que el asistente ya leyó. Ve a los ajustes de la plataforma de IA y revoca allí la conexión o la sesión; son pasos separados que hay que hacer cada uno.
Si la tarea merecía ser delegada, merece ser cerrada bien. Autoriza un buzón para una tarea, mantén el código en el sitio del que vino y, cuando llegue la confirmación, termina el buzón y el permiso de la plataforma como dos acciones separadas.