¿Te llegó un código QR por correo? Compruébalo antes de escanearlo
Comprueba un código QR inesperado en un correo antes de escanearlo, verifica la solicitud en el sitio oficial y responde con seguridad si introdujiste tus credenciales.
Un código QR en un correo es un enlace que no puedes leer. No puedes inspeccionar su destino pasando el cursor sobre la imagen; un teléfono puede previsualizar la URL tras escanearlo, antes de que elijas si abrirla. Por eso merece unos segundos de comprobación previa.
La versión corta: si el mensaje es inesperado, te pide iniciar sesión o te insta a actuar rápido, no escanees. Abre la aplicación oficial de la empresa o escribe tú mismo la dirección de su sitio web, y comprueba si la solicitud existe allí.
Lo que un código QR puede ocultar
Un código QR es solo una imagen de una URL. En un correo de phishing hace dos trabajos a la vez: te oculta el destino a ti, y se lo oculta a los filtros de correo que analizan enlaces de texto pero no imágenes.
También te traslada a otro dispositivo. La evaluación del riesgo de los códigos QR del Centro Nacional de Ciberseguridad del Reino Unido señala ambas cosas: las herramientas de seguridad pueden no analizar la imagen, y escanear te lleva a un teléfono personal que queda fuera de las protecciones laborales. Sales de una bandeja de trabajo filtrada y aterrizas en un navegador móvil sin filtrar, que es justo donde el atacante quiere que cargue la página falsa de inicio de sesión.
La página detrás del código suele pedir una contraseña o una aprobación de acceso. Si escaneas y tu teléfono previsualiza el enlace, un dominio desconocido o imitado es una oportunidad más de parar, pero la decisión de verdad ocurre antes, en el propio correo.
Seis comprobaciones antes de escanear
La escala de esta táctica está documentada. Microsoft Threat Intelligence registró en su telemetría de Defender un aumento del phishing con códigos QR desde unos 7,6 millones de amenazas en enero de 2026 hasta unos 18,7 millones en marzo, un incremento del 146 % (informe del primer trimestre). Tras el desmantelamiento de la plataforma de phishing Tycoon2FA, su seguimiento del segundo trimestre mostró tres descensos mensuales consecutivos, hasta 8,3 millones en junio (informe del segundo trimestre). Ambas cifras describen la telemetría y los periodos de informe propios de Microsoft, no todo el phishing mundial, y una tendencia a la baja no significa que la táctica haya desaparecido.
Dos detalles de ese informe del segundo trimestre dan forma a las comprobaciones de abajo. El phishing con QR llegaba casi por completo dentro de archivos adjuntos —los PDF eran el 58 % de la entrega en junio, los documentos de Word el 40 %, y los códigos incrustados directamente en el cuerpo del mensaje eran casi nulos—, y el robo de credenciales representaba la inmensa mayoría de las cargas maliciosas.
Así que antes de escanear:
- ¿Esperabas esto? Un código QR que nunca pediste, de un remitente que no conoces, es motivo suficiente para parar.
- ¿Te presiona? «Tu sesión caducó», «verifica de inmediato», «último aviso». La urgencia es la señal.
- ¿Está en un adjunto? Un código QR dentro de un PDF o un documento de Word es el método de entrega dominante que observó Microsoft. Un adjunto hace el mensaje más sospechoso, no menos.
- ¿Quiere credenciales? Si la petición es un inicio de sesión, un pago o una verificación, asume que es una captura de credenciales hasta que se demuestre lo contrario.
- ¿El canal que afirma es real? Si una empresa de mensajería «no pudo localizarte», ¿existe esa entrega en su aplicación? Si tu banco «necesita verificación», ¿muestra su aplicación algún aviso?
- ¿Estás buscando una aplicación escáner? Usa la cámara integrada del teléfono. La guía de la FTC sobre estafas con QR advierte específicamente contra instalar una aplicación QR aparte para un código inesperado: esa descarga es parte de la trampa.
Un código que supere las seis comprobaciones aún puede ser hostil; estos filtros acotan, no garantizan.
Verifica la solicitud fuera del correo
Afirme lo que afirme el mensaje, confírmalo por un canal que el correo no haya proporcionado. Abre la aplicación oficial conocida de la empresa o escribe tú mismo la dirección de su sitio web, o contacta con la organización por un número que hayas encontrado de forma independiente. Si no puedes verificar la solicitud ahí, no actúes sobre el correo.
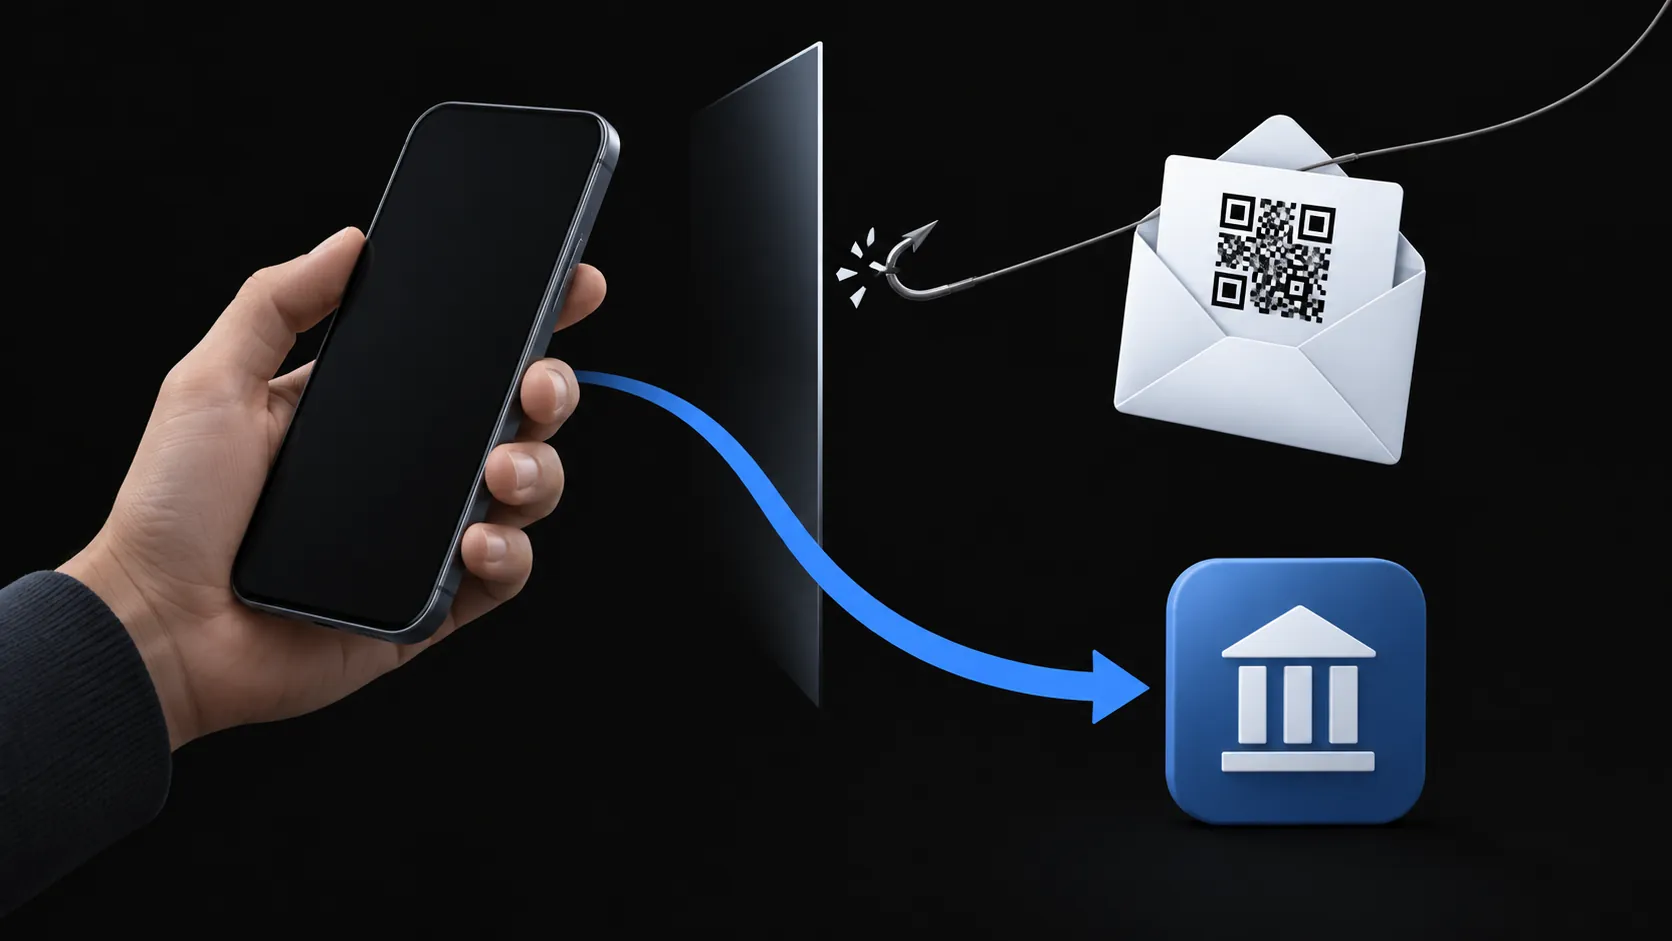
Si escaneaste o introdujiste credenciales
Trabaja el daño en orden:
- Contraseña introducida: cámbiala ahora, en el sitio real, escribiéndola tú mismo. Si reutilizaste esa contraseña en algún sitio, cámbiala allí también.
- Sesiones y dispositivos: cierra las demás sesiones desde la configuración de seguridad de la cuenta y revisa la actividad reciente de inicio de sesión por si hay algo que no reconoces.
- Datos bancarios o de tarjeta facilitados: llama al número que figura en el reverso de la tarjeta o en un extracto, no a un número del correo.
- Teléfono o datos personales enviados: espera phishing de seguimiento que haga referencia a este mismo mensaje; esa personalización es el ataque continuando.
- Algo descargado: no lo abras ni lo ejecutes. Usa las herramientas de seguridad de tu dispositivo y, si ya lo ejecutaste, busca ayuda; un análisis limpio por sí solo no es prueba de seguridad.
Por qué un buzón temporal no avala un mensaje
Recibir un correo de phishing en un buzón temporal no lo hace más seguro. TempMail.Best solo rechaza el correo que la puntuación de spam experimental de Cloudflare marca en su máximo explícito: una señal única y poco fiable, no un filtro en el que puedas confiar. Nada analiza la imagen del código QR, comprueba adónde apunta o verifica la historia del remitente.
Una dirección aislada sigue siendo útil para lo que hace: un registro desechable mantiene basura como esta fuera de tu bandeja principal, y el propio buzón desaparece tras 10 minutos o 1 hora. Pero la decisión de escanear es siempre tuya. Los límites más amplios de lo que un buzón temporal cubre y no cubre están en la lista de seguridad del correo temporal. Si el correo en sí es un código de verificación o un enlace de acceso para una cuenta desechable, recibir códigos en un buzón temporal cubre los casos de fallo.
Un límite más para quienes entregan su correo a software: si un asistente de IA lee tu correo, un mensaje malicioso es una entrada sobre la que puede actuar. Es un problema aparte, con sus propias comprobaciones, cubierto en inyección de prompts por correo.