Un assistant IA qui gère un code de vérification ? Sept vérifications
Avant qu'un assistant IA n'utilise un code reçu par e-mail, vérifiez l'autorisation, les règles du site et le risque du compte ; ensuite, arrêtez la boîte et révoquez chaque permission.
Laisser un assistant IA accomplir une vérification par e-mail est raisonnable quand la tâche est petite, autorisée et jetable. Il n'est pas raisonnable de sauter directement à « l'assistant gère les inscriptions ». Cette liste suppose que vous savez déjà ce qu'est une boîte gérée par un agent et en quoi elle diffère de votre courrier principal ; sinon, ce qu'est une boîte pour agent IA couvre ce point d'abord. Les sept vérifications ci-dessous courent de l'avant-autorisation à l'après-clôture de la tâche.
Sept vérifications avant d'autoriser
Parcourez-les avant que l'assistant ne touche un formulaire. Chacune réussit ou échoue seule ; un « non » veut dire corriger cette condition, choisir une autre adresse ou faire l'étape vous-même.
- C'est vous qui avez choisi cette tâche. L'assistant fait quelque chose que vous avez demandé, il n'agit pas sur une requête arrivée dans un e-mail, une page web ou un autre outil. L'autorisation commence avec vous.
- Les règles du site l'autorisent. Certaines plateformes rejettent les adresses jetables ou exigent un contact durable. Si un site n'accepte pas l'adresse, c'est une règle à respecter, pas un problème à contourner. L'assistant doit s'arrêter et rapporter, pas essayer un autre domaine ou une adresse déguisée.
- Le compte a peu de valeur et n'a pas besoin de récupération. Si perdre l'accès à cette boîte ferait perdre le compte, la tâche est mauvaise pour une adresse temporaire. Pas de banque, de santé, d'administration, de travail ni de comptes payants ; aucun service que vous pourriez avoir à contester, rembourser ou récupérer.
- L'assistant ne voit jamais votre boîte principale. Le seul accès e-mail qu'il obtient est l'identifiant de cette seule boîte de tâche. Si l'assistant détient déjà des permissions de boîte plus larges, c'est une exposition distincte à retirer, pas une partie de cette tâche.
- La durée de vie couvre tout le parcours. La boîte dure 10 minutes ou 1 heure fixes à partir de sa création, et recevoir du courrier ne la prolonge pas. Choisissez 1 heure quand un renvoi ou une seconde étape de confirmation est possible ; ne prenez pas 10 minutes en espérant que l'expéditeur sera rapide.
- Le code reste sur le site d'où il vient. Un code de vérification ou un lien de connexion ne sert que pour le site ou l'application d'origine. Les conseils de la FTC pour les personnes valent aussi pour les assistants : quiconque obtient votre code peut agir à votre place. L'assistant ne doit pas le coller dans un autre site, un chat, un fichier ou un outil que vous n'avez pas approuvé.
- Vous connaissez la fin. Avant que la tâche ne commence, décidez à quoi ressemble « terminé » et quelles permissions fermer ensuite : la boîte temporaire, plus toute autorisation de plateforme IA tierce, session ou application connectée concernée.
Ne donner à l'agent que la boîte dont il a besoin
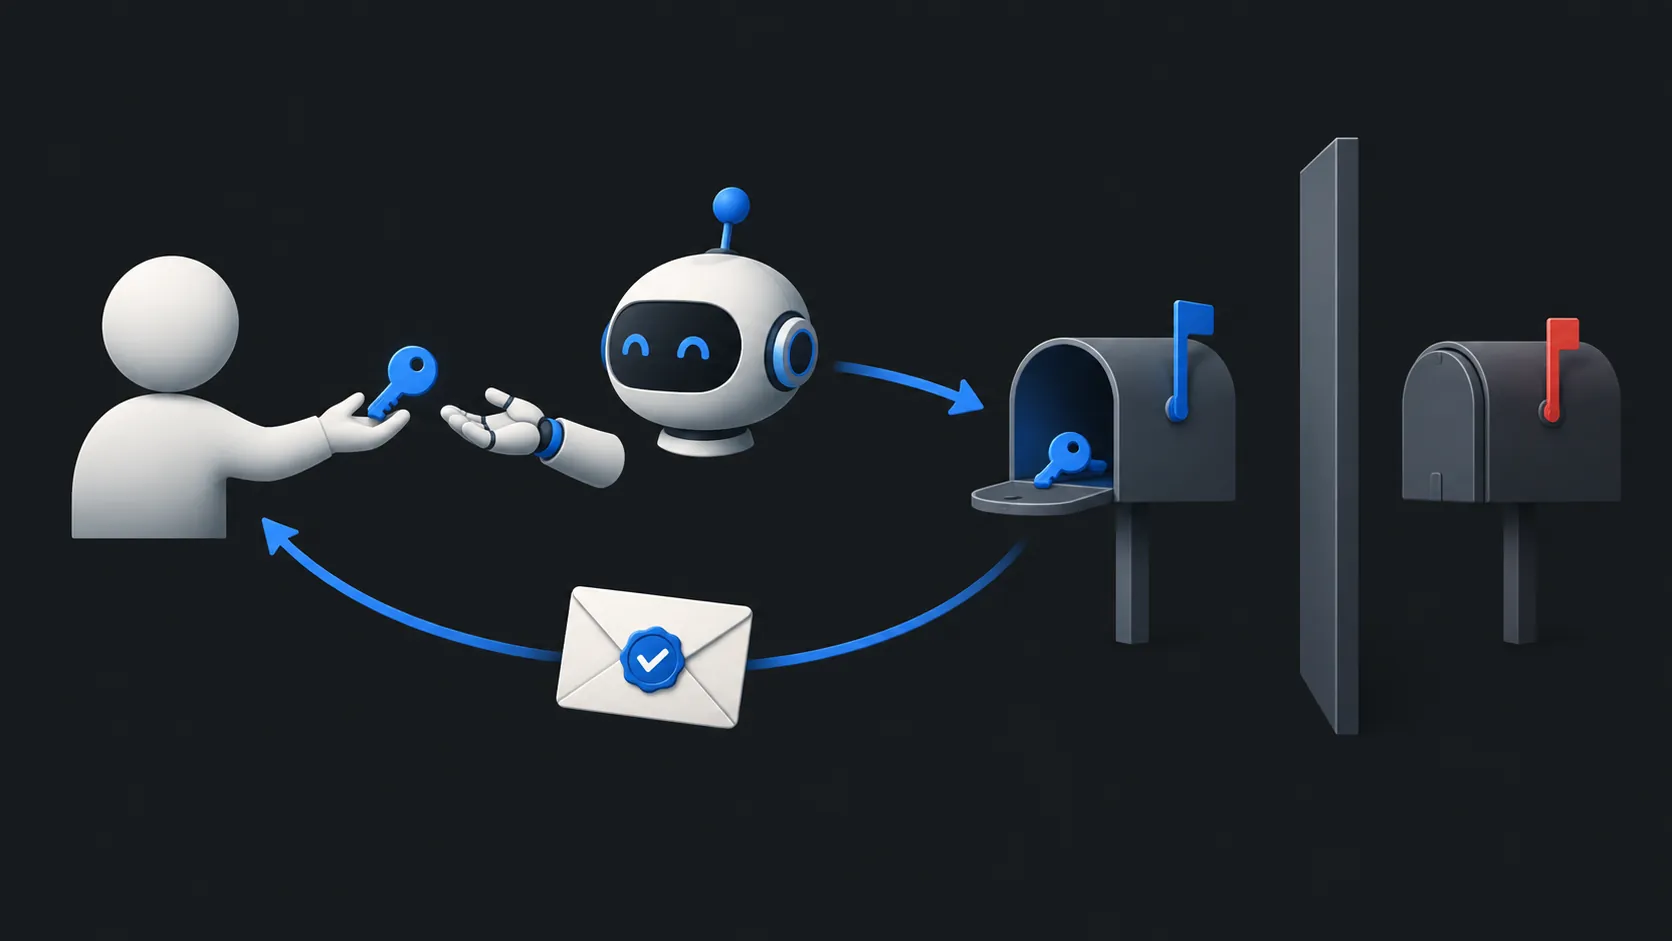
Pour une vérification unique, l'assistant a besoin d'exactement une chose : une boîte en réception seule pour cette tâche. Sur TempMail.Best, l'assistant peut créer sa propre boîte temporaire, attendre le message, le lire et supprimer la boîte ensuite. Le service n'offre aucune fonction d'envoi ni de transfert, mais cela n'empêche pas un assistant doté d'autres outils de faire fuiter un code qu'il a lu.
Cet identifiant est limité à la seule boîte qu'il crée. Il n'ouvre pas votre autre courrier et expire avec la boîte. Si vous pesez l'idée de donner à un assistant un quelconque accès à une boîte, partager une adresse versus accorder un accès à la boîte expose la distinction. C'est aussi le principe que décrivent les recommandations de l'OWASP sur l'autonomie excessive : ne donner à une extension que les permissions dont sa tâche a besoin, et garder l'approbation humaine pour les actions à fort impact. L'autre moitié de ce principe compte tout autant ici. Si votre assistant a un navigateur, un accès aux fichiers ou des applications connectées, une instruction injectée dans un e-mail pourrait tenter d'utiliser ces outils même si la boîte elle-même est en réception seule. Ce qui se passe quand une IA lit un e-mail malveillant explique cette frontière.
Un code versus un lien de connexion
Tous les messages de vérification ne portent pas un code. Certains envoient un lien qui connecte quiconque l'ouvre. Traitez les deux différemment.
Un code est un petit secret que l'assistant lit et vous rapporte, ou saisit sur le site convenu ensemble. Un lien de connexion est un identifiant fonctionnel : le cliquer ouvre une session, parfois sur un appareil ou un navigateur que vous ne contrôlez pas. Pour les liens, faites rapporter à l'assistant la destination du lien et la tâche qui l'a demandé, puis vérifiez les deux via le site officiel connu avant d'approuver toute ouverture. Si un lien arrive que vous n'avez pas demandé, ou si le domaine de destination ne correspond pas au service, la réponse est non, pas « essayons pour voir ».
Les codes par e-mail sont d'ailleurs une forme d'authentification faible au départ. Les recommandations d'identité numérique du NIST n'autorisent pas l'e-mail comme authentificateur hors bande, et distinguent explicitement cela d'un code servant simplement à valider une adresse e-mail. Ni l'un ni l'autre ne rend une boîte jetable appropriée pour un compte important.
Si le site rejette l'adresse
Une boîte temporaire utilise un domaine jetable reconnaissable, et certains sites le rejettent au formulaire ou n'envoient tout simplement jamais le message. Recevoir un code de vérification dans une boîte temporaire couvre les cas d'échec ordinaires : fautes de frappe, durées de vie expirées, expéditeurs lents, invalidation de codes à usage unique.
Pour l'assistant, la règle est simple. Un rejet est une condition d'arrêt, pas une énigme. Il doit rapporter le rejet et attendre. Ne le laissez pas réessayer avec des variantes, tourner les orthographes ou chercher un autre domaine jetable : cela transformerait une inscription refusée en tentative de contourner les règles du site. Si la tâche compte assez pour exiger une adresse acceptée, la bonne réponse est une adresse durable ou un alias de transfert géré, qui est un autre outil.
Confirmer l'achèvement et fermer les accès
Quand l'assistant rapporte que la tâche est finie, vérifiez le résultat vous-même. Le code a-t-il fonctionné sur le site prévu ? Le compte est-il réellement créé ? Puis fermez les choses dans l'ordre.
Faites supprimer la boîte par l'assistant, ou laissez sa durée de vie expirer. Cela termine l'identifiant de la boîte et retire les messages stockés ; le service conserve au plus les 20 derniers messages et les supprime à l'expiration. Fermer la boîte termine l'accès de l'assistant à cette boîte, mais ne fait rien d'autre. Cela ne révoque pas les autres autorisations d'une plateforme IA tierce, ne termine pas ses sessions connectées sur le site, et n'efface pas ce que l'assistant a déjà lu. Allez dans les réglages de la plateforme IA et révoquez-y la connexion ou la session : ce sont des étapes séparées, qui doivent chacune être faites.
Si la tâche méritait d'être déléguée, elle mérite d'être clôturée proprement. Autorisez une boîte pour une tâche, gardez le code sur le site d'où il vient, et quand la confirmation arrive, terminez la boîte et la permission de plateforme comme deux actions distinctes.