Un code QR dans un e-mail ? Vérifiez-le avant de scanner
Vérifiez un code QR inattendu dans un e-mail avant de le scanner, confirmez la demande via le site officiel, et réagissez en sécurité si vous avez saisi vos identifiants.
Un code QR dans un e-mail est un lien que vous ne pouvez pas lire. Impossible d'inspecter sa destination en survolant l'image ; un téléphone peut afficher un aperçu de l'URL après le scan, avant que vous ne choisissiez de l'ouvrir. Cela justifie quelques secondes de vérification d'abord.
La version courte : si le message est inattendu, vous demande de vous connecter ou vous pousse à agir vite, ne scannez pas. Ouvrez l'application officielle de l'entreprise ou tapez vous-même l'adresse de son site, et vérifiez si la demande y existe.
Ce qu'un code QR peut dissimuler
Un code QR n'est que l'image d'une URL. Dans un e-mail de phishing, il fait deux choses à la fois : il cache la destination à vos yeux, et il la cache aux filtres mail qui analysent les liens textuels mais pas les images.
Il vous fait aussi changer d'appareil. L'évaluation du risque lié aux codes QR du National Cyber Security Centre britannique formule les deux points : les outils de sécurité peuvent ne pas analyser l'image, et le scan vous bascule sur un téléphone personnel situé hors des protections professionnelles. Vous quittez une boîte professionnelle filtrée pour atterrir sur un navigateur mobile non filtré — exactement là où l'attaquant veut que la fausse page de connexion se charge.
La page derrière le code demande généralement un mot de passe ou une validation de connexion. Si vous scannez et que votre téléphone affiche un aperçu du lien, un domaine inconnu ou imité est une chance de plus d'arrêter — mais la vraie décision se joue plus tôt, sur l'e-mail lui-même.
Six vérifications avant de scanner
L'ampleur de cette tactique est documentée. Microsoft Threat Intelligence a suivi dans sa télémétrie Defender des tentatives de phishing par code QR passées d'environ 7,6 millions de menaces en janvier 2026 à environ 18,7 millions en mars, soit une hausse de 146 % (rapport T1). Après le démantèlement de la plateforme de phishing Tycoon2FA, son suivi du T2 a montré trois baisses mensuelles consécutives, jusqu'à 8,3 millions en juin (rapport T2). Ces deux chiffres décrivent la propre télémétrie de Microsoft et ses périodes de rapport, pas l'ensemble du phishing mondial, et une tendance à la baisse ne signifie pas que la tactique a disparu.
Deux détails de ce rapport T2 façonnent les vérifications ci-dessous. Le phishing par QR arrivait presque entièrement dans des pièces jointes — les PDF représentaient 58 % des envois en juin, les documents Word 40 %, les codes intégrés directement au corps du message étant proches de zéro — et le vol d'identifiants constituait l'écrasante majorité des charges malveillantes.
Donc avant de scanner :
- Attendiez-vous cela ? Un code QR jamais demandé, venant d'un expéditeur inconnu, suffit à arrêter.
- Vous met-il la pression ? « Votre session a expiré », « vérifiez immédiatement », « dernier avis ». L'urgence est le signe révélateur.
- Est-il dans une pièce jointe ? Un code QR dans un PDF ou un document Word est le mode d'envoi dominant observé par Microsoft. Une pièce jointe rend le message plus suspect, pas moins.
- Veut-il des identifiants ? Si la demande est une connexion, un paiement ou une vérification, partez du principe qu'il s'agit d'une collecte d'identifiants jusqu'à preuve du contraire.
- Le canal annoncé est-il réel ? Si un transporteur « n'a pas pu vous joindre », cette livraison existe-t-elle dans son application ? Si votre banque « a besoin d'une vérification », son application affiche-t-elle un avertissement ?
- Cherchez-vous une application de scan ? Utilisez l'appareil photo intégré du téléphone. Les conseils de la FTC sur les arnaques aux codes QR mettent expressément en garde contre l'installation d'une application QR dédiée pour un code inattendu — ce téléchargement fait partie du piège.
Un code qui passe les six vérifications peut quand même être hostile ; ces contrôles filtrent, ils ne garantissent pas.
Vérifier la demande en dehors de l'e-mail
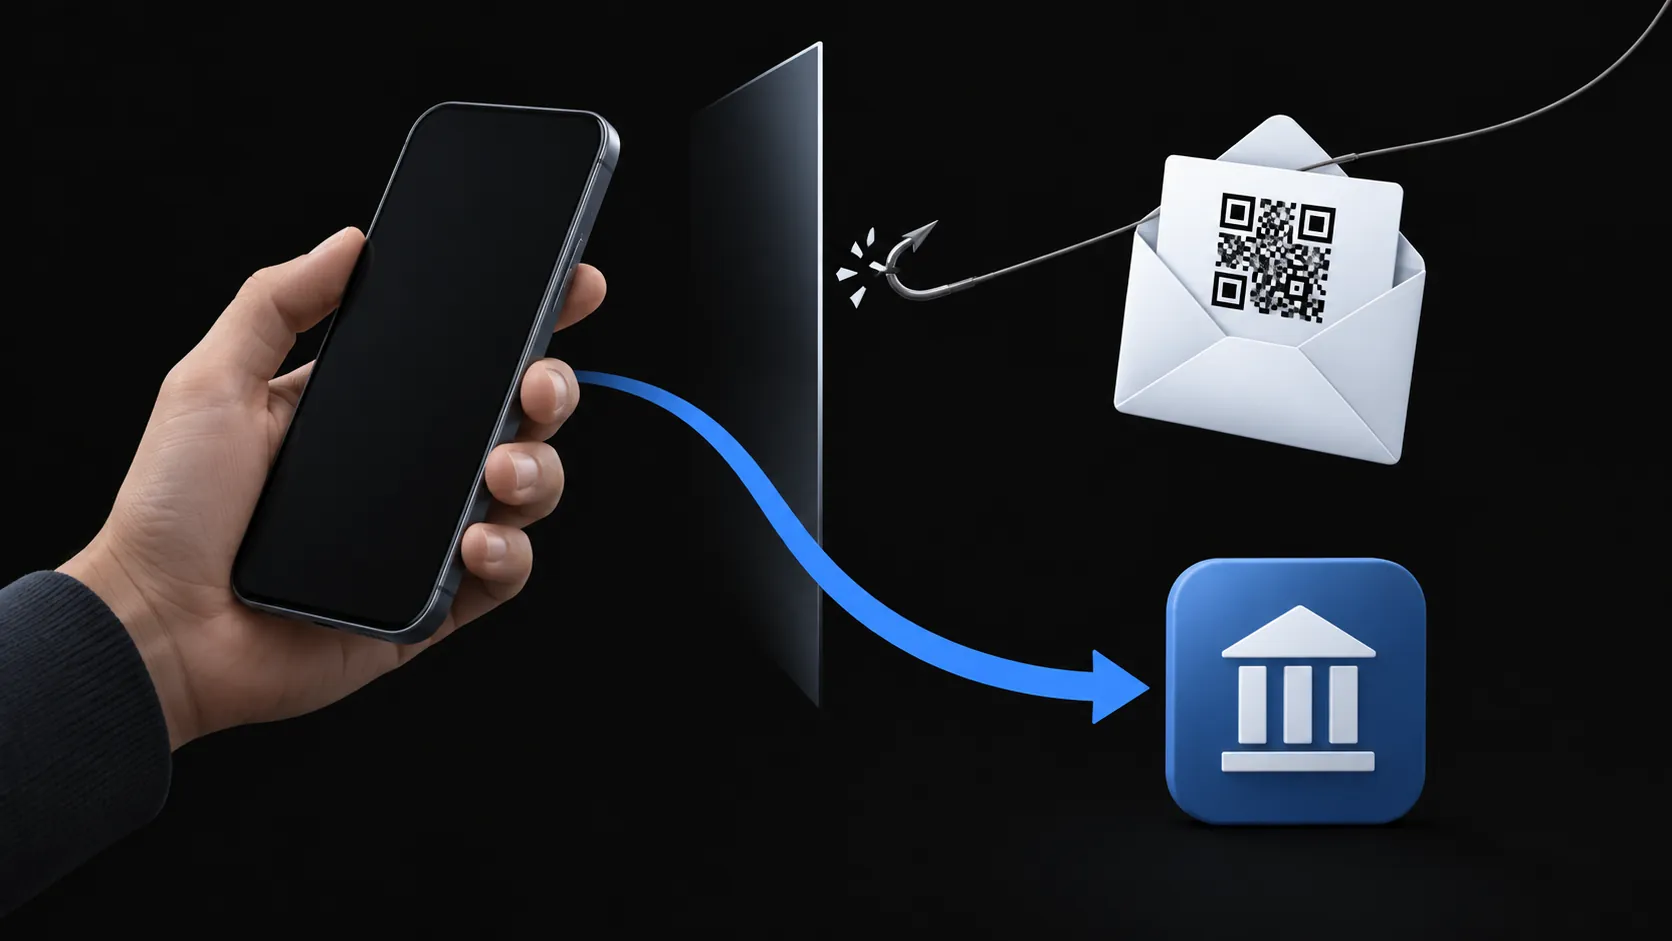
Quoi que le message prétende, confirmez-le via un canal que l'e-mail n'a pas fourni. Ouvrez l'application officielle connue de l'entreprise ou tapez vous-même l'adresse de son site, ou contactez l'organisation via un numéro trouvé par vos propres moyens. Si vous ne pouvez pas vérifier la demande là, n'agissez pas sur l'e-mail.
Si vous avez scanné ou saisi des identifiants
Traitez les dégâts dans l'ordre :
- Mot de passe saisi : changez-le maintenant, sur le vrai site, que vous avez tapé vous-même. Si vous avez réutilisé ce mot de passe ailleurs, changez-le là aussi.
- Sessions et appareils : déconnectez les autres sessions depuis les réglages de sécurité du compte, puis vérifiez l'activité de connexion récente pour repérer ce que vous ne reconnaissez pas.
- Coordonnées bancaires ou de carte données : appelez le numéro au dos de la carte ou sur un relevé, pas un numéro issu de l'e-mail.
- Numéro de téléphone ou informations personnelles soumis : attendez-vous à un phishing de suivi qui reprend exactement ce message — cette personnalisation est la poursuite de l'attaque.
- Quelque chose a été téléchargé : ne l'ouvrez pas et ne l'exécutez pas. Utilisez les outils de sécurité de votre appareil, et si vous l'avez déjà exécuté, demandez de l'aide ; un scan propre n'est pas à lui seul une preuve de sécurité.
Pourquoi une boîte temporaire ne cautionne pas un message
Recevoir un e-mail de phishing dans une boîte temporaire ne le rend pas plus sûr. TempMail.Best ne rejette que le courrier que le score de spam expérimental de Cloudflare marque à son maximum explicite — un signal unique et peu fiable, pas un filtre sur lequel compter. Rien n'analyse l'image d'un code QR, ne vérifie où il mène ni ne contrôle le récit de l'expéditeur.
Une adresse isolée reste utile pour ce qu'elle fait : une inscription jetable écarte ce genre de courrier de votre boîte principale, et la boîte elle-même disparaît après 10 minutes ou 1 heure. Mais la décision de scanner vous appartient toujours. Les limites plus larges de ce qu'une boîte temporaire couvre — ou non — figurent dans la liste de contrôle de sécurité de l'email temporaire. Si l'e-mail est lui-même un code de vérification ou un lien de connexion pour un compte jetable, recevoir des codes dans une boîte temporaire couvre les cas d'échec.
Une frontière de plus pour ceux qui confient leur courrier à un logiciel : si un assistant IA lit vos e-mails, un message malveillant est une entrée sur laquelle il peut agir. C'est un problème distinct avec ses propres vérifications, traité dans l'injection de prompt par e-mail.