Bisakah Email Sementara Dilacak? Siapa Melihat Sinyal Apa
Lihat sinyal identitas mana yang bisa diamati oleh situs web, pengirim email, dan penyedia kotak masuk, tanpa mencampurkan pemisahan alamat dengan anonimitas.
Ya dan tidak, tergantung siapa yang melihat. Alamat sementara menyembunyikan email reguler Anda dari situs tempat Anda memberikannya, dan ia memberi pengirim alamat yang sebentar lagi tidak menuju ke mana-mana. Ia tidak menyembunyikan kunjungan Anda, perangkat Anda, atau apa pun lain yang Anda kirimkan. Jawaban jujurnya adalah daftar pengamat dan apa yang masih bisa dilihat masing-masing.
Jawaban singkat: pemisahan alamat bukan anonimitas
Saat Anda mendaftar dengan …@chuan.info, situs mencatat alamat itu alih-alih alamat asli Anda. Jika databasenya bocor nanti, kolom yang bocor bukanlah alamat yang tertaut ke akun perbankan dan pemulihan Anda. Itu pengurangan paparan yang nyata.
Tapi "situs tidak punya email saya" adalah pernyataan yang sempit. Situs itu mengamati Anda datang, menyajikan halaman, dan mengumpulkan semua hal lain dalam sesi itu. Anonimitas berarti tidak satu pun dari itu terhubung ke Anda, dan alamat email saja tidak bisa memberikannya. Ia menukar satu pengenal sambil membiarkan sinyal sesi lainnya tetap utuh.
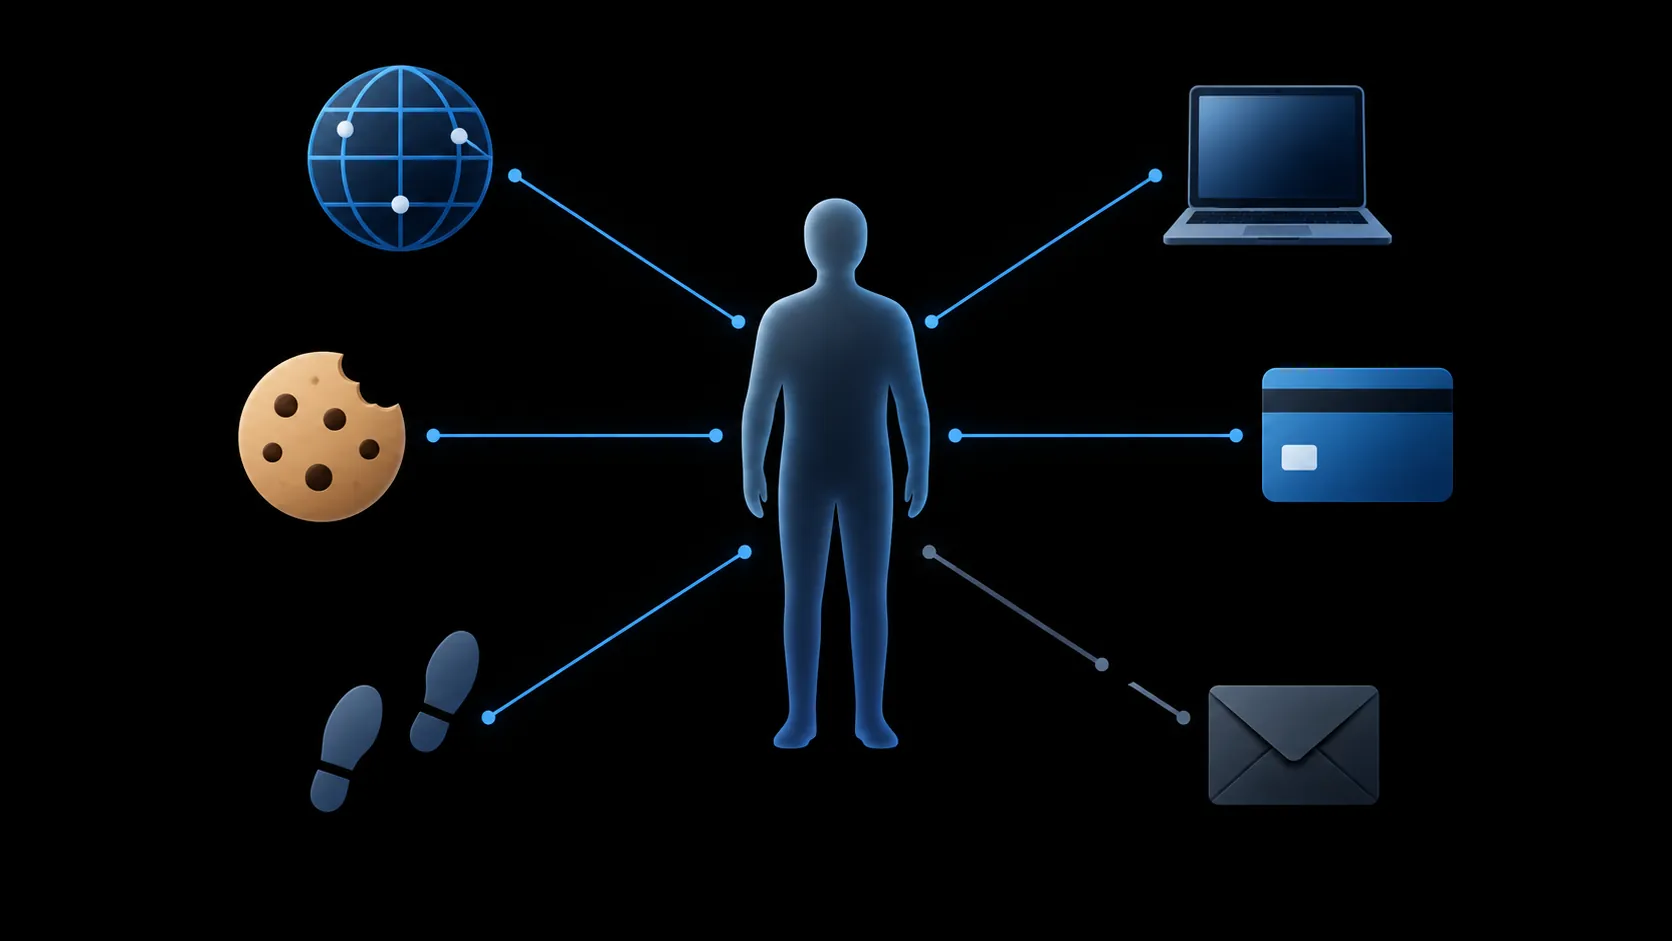
Apa yang masih bisa dilihat situs web
Situs tempat Anda mendaftar adalah pengamat dengan bahan paling banyak. Di luar kolom alamat, ia bisa mencatat:
- Alamat IP dan perkiraan lokasi jaringan Anda. Alamat apa pun yang Anda ketik, permintaannya datang dari koneksi Anda.
- Cookie dan penyimpanan peramban. Jika Anda pernah berkunjung sebelumnya dengan alamat berbeda, penyimpanan pihak pertama bisa mengikat sesi-sesinya.
- Sidik jari peramban. Seperti dijelaskan Cover Your Tracks milik EFF, peramban mengekspos cukup banyak detail konfigurasi — fonta, layar, zona waktu, ekstensi — untuk mengidentifikasi banyak pengunjung tanpa cookie. Mengganti email tidak mengubah satu pun dari itu.
- Semua yang Anda masukkan. Nama, telepon, penagihan, pengiriman, dan pengaturan akun adalah catatan situs, ke kotak masuk mana pun konfirmasinya pergi.
- Alamat itu sendiri.
chuan.infoadalah domain publik yang mudah dikenali. Situs bisa melihat Anda memakai alamat domain sekali pakai, memblokirnya, atau sekadar mencatatnya — itulah kenapa alamat sementara bukan penyamaran, hanya pengenal yang berbeda.
Apa yang diproses pengirim dan layanan kotak masuk
Dua pihak lagi berada di jalur email.
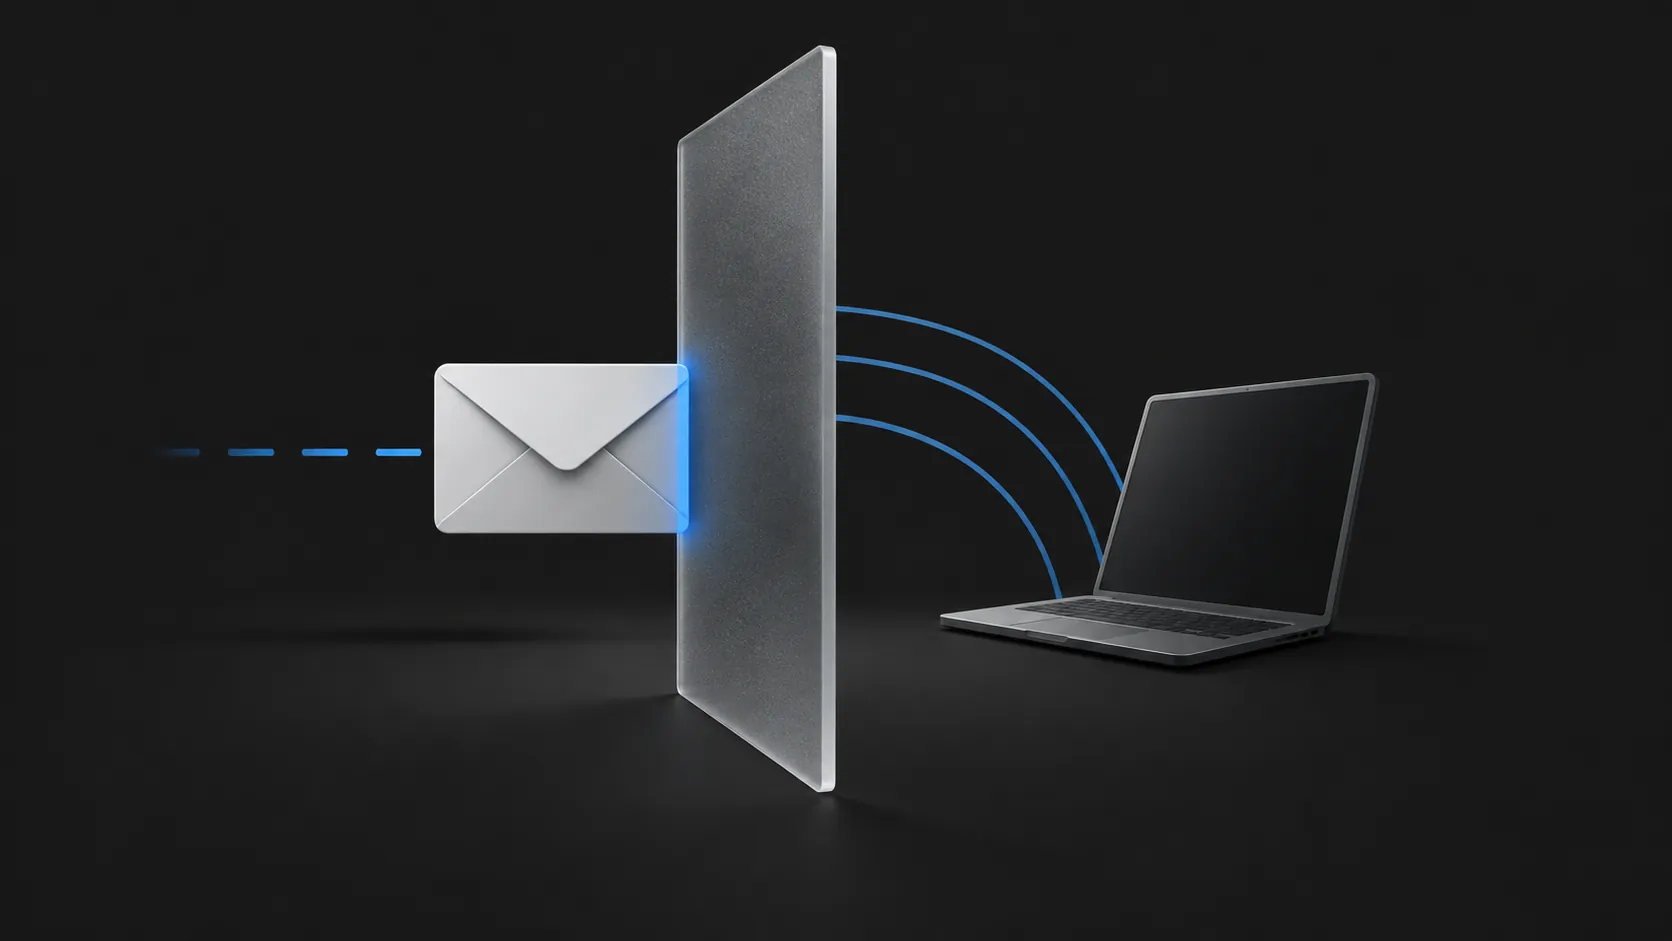
Pengirim mengetahui apa yang diungkapkan pesannya sendiri. Email yang merujuk gambar jarak jauh bisa melaporkan pembukaan saat klien email Anda mengambilnya — Microsoft telah mendokumentasikan kampanye BEC yang menanam piksel pelacak 1×1 untuk mengonfirmasi penerima mana yang membuka pesan. Mail Privacy Protection di Apple Mail melawan ini di perangkat Apple dengan menyembunyikan IP Anda dan mengambil konten jarak jauh secara privat di latar belakang, meski ia tidak mencakup tautan atau lampiran. TempMail.Best mengambil jalur yang lebih ketat: isi pesan dirender dalam bingkai sandbox yang hanya mengizinkan gambar data: tersemat, jadi gambar pelacak jarak jauh di HTML tidak diambil sama sekali. Namun klik sebuah tautan, dan Anda keluar dari sandbox — situs tujuan melihat koneksi normal Anda seperti kunjungan lainnya.
Layanan kotak masuk niscaya memproses email Anda untuk mengantarkannya. Untuk TempMail.Best, gambaran jujurnya adalah: situs berjalan di Cloudflare, yang menangani permintaan dan email masuk sebagai infrastruktur; setiap kotak masuk menyimpan paling banyak 20 pesan terbarunya; dan log pemrosesan email tidak mencatat alamat penerima, subjek, isi pesan, atau kredensial akses. "Tidak mencatat" berlaku untuk log spesifik itu — ia bukan klaim bahwa tidak ada sistem mana pun yang menyentuh lalu lintas Anda. Satu pengungkapan lagi dari kebijakan privasi layanan ini: untuk menggambar avatar pengirim, peramban Anda bisa meminta gambar dari gravatar.webp.se dan unavatar.webp.se, yang menerima metadata permintaan seperti IP dan user agent Anda plus hash dari alamat pengirim — tidak pernah isi pesan atau alamat sementara Anda.
Apa yang diubah oleh kedaluwarsa
Sesi peramban Anda disimpan dalam cookie Secure HttpOnly; asisten AI menjangkau kotak masuknya sendiri lewat kredensial terpisah. Tidak satu pun saluran itu membuat Anda anonim — mereka hanya kunci berbeda ke sebuah kotak surat. Ketika masa pakai 10 menit atau 1 jam berakhir (atau Anda menghentikan kotak masuk lebih awal), alamat dan pesan tersimpannya dihapus, dan email yang dikirim ke alamat itu sesudahnya dibuang alih-alih dikirimkan.
Penghapusan itu memotong dua hal. Ia menghilangkan salinan pesan di sisi layanan ini, jadi tidak ada arsip yang tertinggal untuk bocor atau diminta nanti. Dan ia menjadikan alamat itu tidak berguna sebagai rute menuju Anda — tidak ada reset kata sandi, tidak ada email lanjutan, tidak ada apa-apa. Yang tidak bisa ia potong adalah semua yang sudah berada di luar kotak surat: catatan akun di situs, log server tentang kunjungan Anda, dan data apa pun yang Anda kirimkan semuanya tetap di tempat Anda meninggalkannya.
Ekspektasi privasi yang realistis
Alamat sementara memberi Anda satu hal spesifik: kolom email di catatan satu situs menunjuk ke kotak masuk yang sebentar lagi tidak ada, alih-alih ke alamat yang mengidentifikasi Anda lintas layanan selama bertahun-tahun. Ia tidak membeli ketaktersasan. Situs tetap bisa mencatat jaringan dan perangkat Anda, pengirim tetap bisa tahu saat Anda mengklik, dan infrastruktur yang membawa email Anda tetap membawanya.
Jadi pakai alat ini untuk apa yang ia ukur. Untuk pendaftaran berisiko rendah di mana alamat adalah hal utama yang Anda enggan bagikan, kotak masuk sementara adalah proporsional. Ketika pendaftaran juga melibatkan nama, pembayaran, atau hubungan yang perlu Anda pertahankan, pilihan alamat masuk ke rencana yang lebih luas — menetapkan alamat per lapisan dan memangkas kolom formulir dibahas di rencana email tiga lapis, dan paparan lanjutan saat layanan tetap bocor dibahas di artikel kebocoran data. Untuk pandangan lebih luas tentang apa yang dilindungi dan tidak dilindungi kotak masuk sekali pakai, lihat apakah email sementara aman.