Ada Kode QR di Email? Periksa Dulu Sebelum Memindai
Periksa kode QR tak terduga di email sebelum memindai, verifikasi permintaannya lewat situs resmi, dan tangani dengan aman jika Anda sudah memasukkan kredensial.
Kode QR di email adalah tautan yang tidak bisa Anda baca. Anda tidak bisa memeriksa tujuannya dengan mengarahkan kursor ke gambarnya; ponsel mungkin menampilkan pratinjau URL setelah dipindai, sebelum Anda memilih membukanya atau tidak. Itu menjadikannya layak diperiksa beberapa detik dulu.
Versi singkatnya: jika pesannya tak terduga, meminta Anda masuk, atau mendesak Anda bertindak cepat, jangan pindai. Buka aplikasi resmi perusahaan itu atau ketik sendiri alamat situsnya, dan periksa apakah permintaan itu memang ada di sana.
Apa yang bisa disembunyikan kode QR
Kode QR hanyalah gambar dari sebuah URL. Dalam email phishing ia mengerjakan dua tugas sekaligus. Ia menyembunyikan tujuan dari Anda, dan menyembunyikannya dari filter email yang memindai tautan teks tapi bukan gambar.
Ia juga memindahkan Anda ke perangkat lain. Penilaian risiko kode QR dari National Cyber Security Centre Inggris menyebut kedua poin itu: alat keamanan mungkin tidak memindai gambarnya, dan memindai mendorong Anda ke ponsel pribadi yang berada di luar perlindungan kantor. Anda meninggalkan kotak masuk kantor yang tersaring dan mendarat di peramban ponsel yang tak tersaring — tepat di situlah penyerang ingin halaman login palsunya dimuat.
Halaman di balik kode biasanya meminta kata sandi atau persetujuan masuk. Jika Anda memindai dan ponsel menampilkan pratinjau tautannya, domain yang asing atau mirip adalah satu kesempatan lagi untuk berhenti — tapi keputusan sesungguhnya terjadi lebih awal, pada email itu sendiri.
Enam pemeriksaan sebelum memindai
Skala taktik ini terdokumentasi. Microsoft Threat Intelligence mencatat phishing kode QR dalam telemetri Defender-nya naik dari sekitar 7,6 juta ancaman pada Januari 2026 menjadi kira-kira 18,7 juta pada Maret, peningkatan 146% (laporan Q1). Setelah penindakan terhadap platform phishing Tycoon2FA, pelacakan Q2-nya menunjukkan penurunan tiga bulan berturut-turut, ke 8,3 juta pada Juni (laporan Q2). Kedua angka itu menggambarkan telemetri dan periode pelaporan Microsoft sendiri, bukan seluruh phishing di dunia, dan tren menurun tidak berarti taktiknya hilang.
Dua detail dari laporan Q2 itu membentuk pemeriksaan di bawah. Phishing QR tiba hampir seluruhnya di dalam lampiran — PDF mencakup 58% pengiriman pada Juni, dokumen Word 40%, sementara kode yang ditanam langsung di badan pesan mendekati nol — dan pencurian kredensial mencakup porsi mutlak payload berbahaya.
Jadi sebelum Anda memindai:
- Apakah Anda mengharapkan ini? Kode QR yang tidak pernah Anda minta, dari pengirim yang tidak Anda kenal, cukup jadi alasan untuk berhenti.
- Apakah ia mendesak Anda? "Sesi Anda kedaluwarsa," "verifikasi segera," "pemberitahuan terakhir." Urgensi adalah cirinya.
- Apakah ia ada di lampiran? Kode QR di dalam PDF atau dokumen Word adalah metode pengiriman dominan yang diamati Microsoft. Lampiran membuat pesan lebih mencurigakan, bukan sebaliknya.
- Apakah ia meminta kredensial? Jika permintaannya login, pembayaran, atau verifikasi, anggap saja pemanenan kredensial sampai terbukti sebaliknya.
- Apakah klaim salurannya nyata? Jika perusahaan pengiriman "tidak bisa menghubungi Anda," apakah pengiriman itu ada di aplikasinya? Jika bank Anda "perlu verifikasi," apakah aplikasinya menampilkan peringatan?
- Apakah Anda hendak memasang aplikasi pemindai? Pakai kamera bawaan ponsel. Panduan FTC tentang penipuan QR secara khusus memperingatkan agar tidak memasang aplikasi QR terpisah untuk kode tak terduga — unduhan itu bagian dari jebakannya.
Kode yang lolos keenam pemeriksaan tetap bisa berbahaya; pemeriksaan ini menyaring, bukan menjamin.
Verifikasi permintaan di luar email
Apa pun klaim pesannya, konfirmasi lewat saluran yang tidak disediakan email itu. Buka aplikasi resmi perusahaan yang sudah Anda kenal atau ketik sendiri alamat situsnya, atau hubungi organisasinya lewat nomor yang Anda temukan secara independen. Jika Anda tidak bisa memverifikasi permintaannya di sana, jangan bertindak atas email itu.
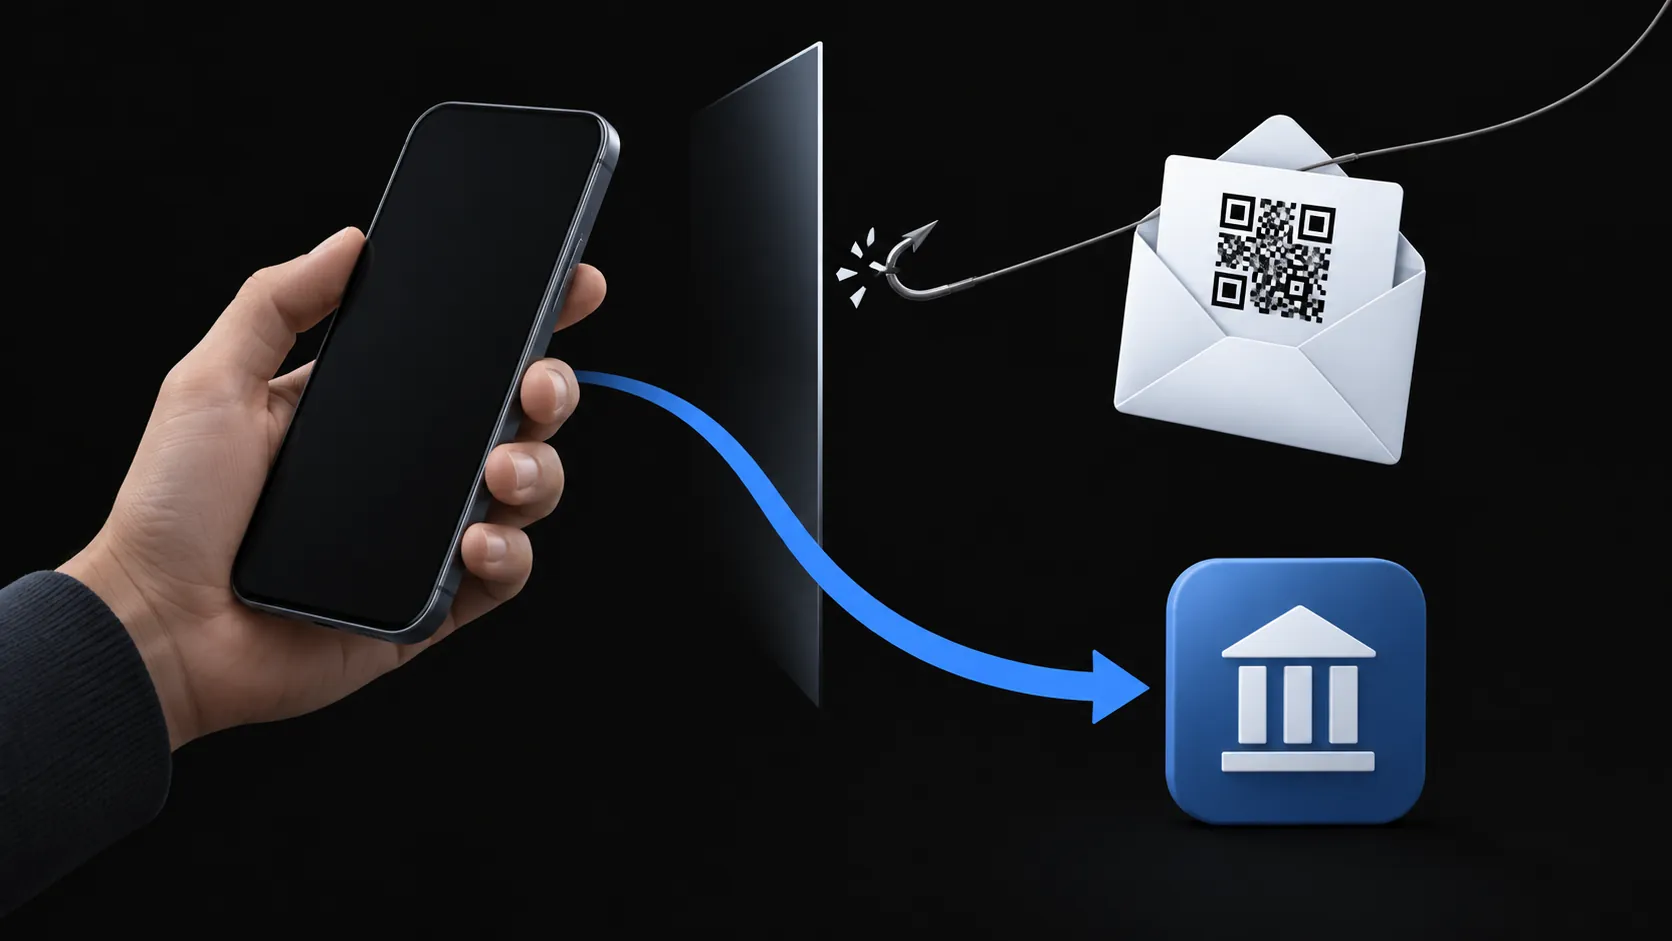
Jika Anda sudah memindai atau memasukkan kredensial
Tangani kerusakannya berurutan:
- Kata sandi dimasukkan: ganti sekarang, di situs asli, yang Anda ketik sendiri. Jika Anda memakai ulang kata sandi itu di tempat lain, ganti juga di sana.
- Sesi dan perangkat: keluarkan sesi lain dari pengaturan keamanan akun, lalu periksa aktivitas masuk terbaru untuk apa pun yang tidak Anda kenali.
- Detail bank atau kartu diberikan: telepon nomor di belakang kartu atau di lembar tagihan, bukan nomor dari email.
- Nomor telepon atau detail pribadi dikirim: antisipasi phishing lanjutan yang merujuk persis pesan ini — personalisasi itu adalah serangan yang berlanjut.
- Ada yang terunduh: jangan buka atau jalankan. Gunakan alat keamanan perangkat Anda, dan jika Anda sudah menjalankannya, cari bantuan; hasil pemindaian bersih saja bukan bukti aman.
Kenapa kotak masuk sementara tidak menjamin sebuah pesan
Menerima email phishing di kotak masuk sementara tidak membuatnya lebih aman. TempMail.Best hanya menolak email yang diberi skor eksplisit maksimum oleh skor spam eksperimental Cloudflare — satu sinyal yang tidak andal, bukan filter yang bisa Anda andalkan. Tidak ada yang memindai gambar kode QR, memeriksa ke mana ia mengarah, atau memverifikasi cerita pengirim.
Alamat terisolasi tetap berguna untuk apa yang ia lakukan: pendaftaran sekali pakai menjaga sampah seperti ini menjauh dari kotak masuk utama Anda, dan kotak suratnya sendiri hilang setelah 10 menit atau 1 jam. Tapi keputusan memindai selalu ada di tangan Anda. Batasan yang lebih luas tentang apa yang dicakup dan tidak dicakup kotak masuk sementara ada di daftar periksa keamanan email sementara. Jika emailnya sendiri adalah kode verifikasi atau tautan login untuk akun sekali pakai, menerima kode di kotak masuk sementara membahas kasus-kasus kegagalannya.
Satu batas lagi untuk orang yang menyerahkan email ke perangkat lunak: jika asisten AI membaca email Anda, pesan berbahaya adalah masukan yang bisa ia tindaklanjuti. Itu masalah terpisah dengan pemeriksaannya sendiri, dibahas di prompt injection lewat email.