임시 이메일은 추적될 수 있을까? 누가 어떤 신호를 보는가
웹사이트, 이메일 발신자, 받은 편지함 제공자가 각각 어떤 신원 신호를 관찰할 수 있는지, 주소 분리를 익명성과 혼동하지 않으면서 살펴봅니다.
누가 보느냐에 따라 예이기도 하고 아니오이기도 합니다. 임시 주소는 그것을 준 사이트로부터 평소 이메일을 숨기고, 발신자에게는 곧 아무데도 이어지지 않는 주소를 줍니다. 하지만 방문, 기기, 직접 제출한 다른 모든 것은 숨기지 않습니다. 정직한 답은 관찰자 목록과 각자가 여전히 볼 수 있는 것입니다.
짧은 답: 주소 분리는 익명성이 아니다
…@chuan.info로 등록하면 사이트는 실제 주소 대신 그 주소를 기록합니다. 데이터베이스가 나중에 유출되어도 유출된 필드는 은행과 복구 계정에 묶인 주소가 아닙니다. 이것은 실제로 노출을 줄입니다.
하지만 "사이트가 내 이메일을 갖지 않는다"는 좁은 진술입니다. 사이트는 여러분이 도착하는 것을 지켜봤고, 페이지를 제공했으며, 세션의 다른 모든 것을 수집했습니다. 익명성이란 그 어느 것도 여러분과 연결되지 않는 것이고, 이메일 주소 하나만으로는 그것을 전달할 수 없습니다. 하나의 식별자를 바꿀 뿐 세션의 나머지 신호는 그대로 둡니다.
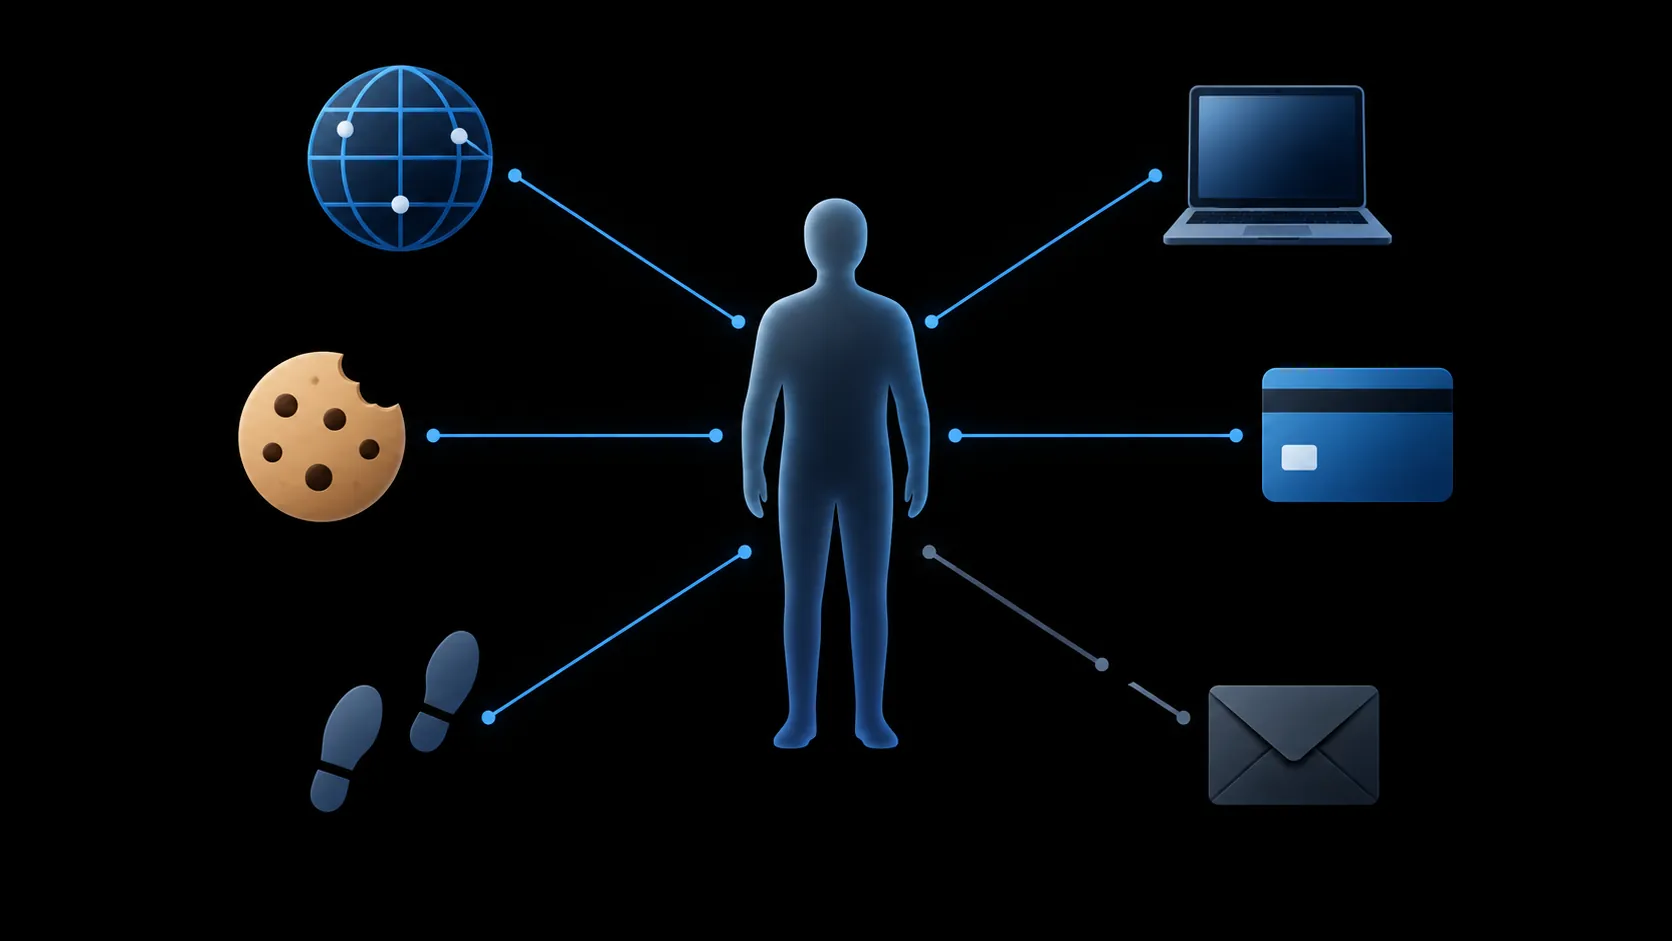
웹사이트가 여전히 볼 수 있는 것
가입하는 사이트는 가장 많은 재료를 가진 관찰자입니다. 주소 필드 외에도 다음을 기록할 수 있습니다.
- IP 주소와 대략적인 네트워크 위치. 어떤 주소를 입력했든 요청은 여러분의 연결에서 왔습니다.
- 쿠키와 브라우저 저장소. 이전에 다른 주소로 방문했다면, 자사 저장소가 세션들을 묶어줄 수 있습니다.
- 브라우저 지문. EFF의 Cover Your Tracks가 설명하듯, 브라우저는 폰트, 화면, 시간대, 확장 프로그램 등 쿠키 없이도 많은 방문자를 식별할 만큼 충분한 구성 세부 정보를 노출합니다. 이메일을 바꿔도 이 어느 것도 바뀌지 않습니다.
- 입력한 모든 것. 이름, 전화번호, 청구, 배송, 계정 설정은 확인 메일이 어느 받은 편지함으로 가든 사이트의 기록입니다.
- 주소 그 자체.
chuan.info는 공개적이고 알아볼 수 있는 도메인입니다. 사이트는 일회용 도메인 주소를 썼다는 것을 보고, 차단하거나, 그냥 기록할 수 있습니다. 바로 그래서 임시 주소는 위장이 아니라 그저 다른 식별자입니다.
발신자와 받은 편지함 서비스가 처리하는 것
메일 경로에는 당사자가 두 명 더 있습니다.
발신자는 자신의 메시지가 드러내는 것을 배웁니다. 원격 이미지를 참조하는 메일은 메일 클라이언트가 그것을 가져올 때 열람을 보고할 수 있습니다. Microsoft는 1×1 추적 픽셀을 심어 어떤 수신자가 메시지를 열었는지 확인하는 BEC 캠페인을 문서화했습니다. Apple Mail의 Mail Privacy Protection은 Apple 기기에서 IP를 숨기고 원격 콘텐츠를 백그라운드에서 비공개로 가져와 이것에 대응하지만, 링크나 첨부 파일은 커버하지 않습니다. TempMail.Best는 더 엄격한 경로를 택합니다. 메시지 본문은 내장 data: 이미지만 허용하는 샌드박스 프레임에서 렌더링되므로 HTML 안의 원격 추적 이미지는 아예 가져오지 않습니다. 다만 링크를 클릭하면 샌드박스를 떠납니다. 목적지 사이트는 다른 방문처럼 평소 연결을 봅니다.
받은 편지함 서비스는 메일을 전달하기 위해 필연적으로 처리합니다. TempMail.Best의 정직한 그림은 이렇습니다. 사이트는 Cloudflare 위에서 돌아가고, Cloudflare는 인프라로서 요청과 수신 메일을 처리합니다. 각 받은 편지함은 최신 20개 메시지만 저장합니다. 그리고 메일 처리 로그는 수신자 주소, 제목, 본문 또는 접근 자격 증명을 기록하지 않습니다. "기록하지 않는다"는 그 특정 로그에 적용되는 것이며, 어느 시스템도 트래픽을 건드리지 않는다는 주장이 아닙니다. 서비스 개인정보 정책의 공개 사항이 하나 더 있습니다. 발신자 아바타를 그리기 위해 브라우저가 gravatar.webp.se와 unavatar.webp.se에 이미지를 요청할 수 있고, 이들은 IP와 사용자 에이전트 같은 요청 메타데이터와 발신자 주소의 해시를 받습니다. 메시지 내용이나 임시 주소는 절대 아닙니다.
만료가 바꾸는 것
브라우저 세션은 Secure HttpOnly 쿠키에 담기고, AI 어시스턴트는 대신 별도의 자격 증명으로 자기 받은 편지함에 도달합니다. 어느 채널도 익명으로 만들지 않습니다. 그저 메일함을 여는 서로 다른 열쇠일 뿐입니다. 10분 또는 1시간의 수명이 끝나면(또는 받은 편지함을 일찍 중지하면) 주소와 저장된 메시지는 삭제되고, 그 후에 그 주소로 보낸 메일은 전달되지 않고 버려집니다.
그 삭제는 두 가지를 끊습니다. 이 서비스의 메시지 사본을 제거하여 나중에 유출되거나 요청될 기록 보관소가 남지 않게 합니다. 그리고 그 주소를 여러분에게 이르는 경로로 쓸모없게 만듭니다. 비밀번호 재설정도, 후속 메일도, 아무것도 없습니다. 끊을 수 없는 것은 이미 메일함 밖에 있는 모든 것입니다. 사이트의 계정 기록, 방문에 대한 서버 로그, 제출한 모든 데이터가 남긴 곳에 그대로 남아 있습니다.
현실적인 개인정보 기대
임시 주소가 사주는 것은 구체적인 한 가지입니다. 한 사이트 기록의 이메일 필드가 몇 년간 서비스들을 가로질러 본인을 식별하는 주소 대신 곧 존재하지 않을 받은 편지함을 가리킨다는 것입니다. 투명함을 사주지는 않습니다. 사이트는 여전히 네트워크와 기기를 기록할 수 있고, 발신자는 여전히 클릭 시점을 배울 수 있으며, 메일을 운반하는 인프라는 여전히 운반합니다.
그러니 이 도구를 측정하는 것에 맞게 사용하세요. 주소가 공유하고 싶지 않은 주된 것인 저위험 가입에는 임시 받은 편지함이 비례합니다. 가입에 이름, 결제, 유지해야 할 관계가 포함된다면 주소 선택은 더 넓은 계획의 일부입니다. 계층별 주소 배정과 양식 필드 덜어내기는 3계층 이메일 계획이 다루고, 서비스가 어쨌든 유출했을 때의 후속 노출은 데이터 유출 글이 다룹니다. 일회용 받은 편지함이 보호하는 것과 보호하지 않는 것의 더 넓은 관점은 임시 이메일은 안전한가를 참조하세요.