임시 이메일함으로 인증 코드 받기
임시 이메일함으로 일회용 계정의 인증 코드를 받는 방법과, 지연·거부·만료 상황을 우회 없이 진단하는 방법을 알아보세요.
임시 이메일함은 일반적인 인증 이메일을 받을 수 있습니다. 일회용 코드, 가입 확인, 비밀번호 없는 로그인 링크 모두 가능합니다. 다만 두 가지 조건이 먼저 충족되어야 합니다. 웹사이트가 주소를 받아들여야 하고, 실제로 메시지를 보내야 합니다. 둘 다 보장되지 않습니다.
그래서 순서보다 확인이 먼저입니다. 잃어도 괜찮은 계정인가요? 일회용 이메일함은 일회용 작업에 맞습니다. 나중에 복구해야 할 수 있는 것이라면 어떻게 신중하게 다루든 잘못된 도구입니다.
계정을 잃어도 되는지 확인하기
주소를 어디에든 붙여 넣기 전에 한 가지 테스트를 적용하세요. 이 이메일함이 수명을 다하고 이에 연결된 모든 주소가 작동을 멈췄을 때, 무엇이 망가지나요?
| 기대하는 메시지 | 임시 이메일함이 적합한가? |
|---|---|
| 일회성 가입 코드 | 예, 일회용 계정이라면 |
| 뉴스레터 또는 다운로드 확인 | 예, 향후 접근이 필요 없다면 |
| 비밀번호 없는 로그인 링크 | 세션 자체가 일회용일 때만 |
| 비밀번호 재설정 또는 보안 경고 | 아니요, 이메일함이 만료됩니다 |
| 은행, 의료, 업무, 정부 코드 | 아니요, 장기적으로 통제하는 주소를 사용하세요 |
"받을 수 있다"가 "호환된다"는 뜻은 아닙니다. 어떤 사이트는 양식 단계에서 일회용 도메인을 거부하고, 어떤 사이트는 주소는 받아들이지만 아무것도 전달하지 않습니다. TempMail.Best는 메일 도메인 하나를 사용하므로, 특정 사이트에서 통하는지는 전적으로 그 사이트의 정책에 달려 있습니다. 양식이 주소를 거부하면 규칙으로 받아들이고 넘어가세요. 우회 방법을 찾지 마세요.
이는 이메일 OTP 코드에도 적용됩니다. 서비스가 일회용 비밀번호를 이메일로 보내고 주소를 받아들인다면 이메일함에서 확인할 수 있습니다. SMS 코드와 인증 앱은 완전히 다른 채널입니다.
코드 하나를 받아서 사용하기
- 전체 흐름을 커버하는 수명을 선택하세요. TempMail.Best에서 양식이 이미 열려 있고 준비된 상태라면 10분을, 발신자가 느릴 수 있거나 재전송이 필요할 수 있다면 1시간을 선택하세요. 타이머는 생성 시 시작되며 메일을 받아도 연장되지 않습니다. 10분 대 1시간 가이드가 그 트레이드오프를 자세히 다룹니다.
- 주소를 한 번 복사하세요. 양식에 붙여 넣고, 모든 문자를 확인하고(로컬 파트가 깁니다), 제출한 뒤 이메일함 탭을 열어 두세요.
- 가장 최근 요청의 코드를 사용하세요. 방금 사용한 사이트에서 온 메시지를 열고, 이미 열어 둔 페이지에 코드를 입력하세요. 재전송을 요청했다면 이메일함 도착 순서에 의존하지 말고 그 요청에 발급된 코드를 사용하세요.
TempMail.Best는 가입이 필요 없고 새 메일을 열린 페이지로 밀어 보냅니다. 연결이 끊겨도 페이지는 약 15초마다 계속 확인합니다. 이메일함은 최신 20개 메시지만 보관하고 수신 전용이라 답장할 수 없습니다.
아무것도 도착하지 않을 때
다른 코드를 요청하기 전에 이 지점들을 확인하세요. 어떤 사이트는 재전송 후 이전 코드를 무효화합니다. 사이트의 안내를 따르고 완료하려는 요청의 코드를 사용하세요.
- 붙여 넣은 주소를 다시 확인하세요. 문자 하나가 틀리면 메일은 다른 곳으로 갑니다.
- 남은 시간을 확인하세요. 수명은 발신자가 메일을 보낸 시점이 아니라 생성 시점부터 흐릅니다. 수신 메시지는 수명을 갱신하지 않습니다.
- 몇 분 기다리세요. 많은 발신자가 트랜잭션 메일을 즉시 보내지 않고 큐에 넣습니다.
- 재전송을 한 번 요청하세요. 그리고 그 요청에 발급된 코드를 사용하세요.
- 채널을 확인하세요. 사이트가 이메일 대신 SMS, 앱 알림, 인증 앱 프롬프트로 보냈을 수 있습니다.
- 명시된 거부를 찾으세요. 사이트가 일회용 주소를 거부한다면 정책 결정이지 전달 실패가 아닙니다. 웹사이트가 임시 이메일을 차단하는 이유에서 확인 방법과 대안을 설명합니다.
- 이메일함이 만료됐다면 처음부터 다시 하세요. 새 이메일함은 다른 주소를 가지므로 양식이나 계정을 새 주소로 업데이트해야 합니다. 일부 서비스는 연결된 이메일을 변경하려면 먼저 기존 주소를 인증하게 합니다.
로그인 링크에 주의가 필요한 경우
매직 링크는 여는 사람을 로그인시킵니다. 발신자의 이름이나 주소를 링크가 진짜라는 증거로 취급하지 마세요. 발신자 필드는 흉내 낼 수 있고, 임시 이메일함에 도착했다는 사실은 누가 왜 보냈는지에 대해 아무것도 말해주지 않습니다.
출처에서 확인하세요. 로그인 링크는 요청한 브라우저 세션에서만 여세요. 의심스러우면 링크를 건너뛰고 사이트의 공식 페이지나 앱에서 직접 로그인하세요. 모든 코드와 링크는 자신만 보관하세요. 미국 연방거래위원회(FTC)는 인증 코드를 물어보며 연락하는 사람은 계정 탈취를 시도하는 것일 수 있다고 경고합니다.
이메일함이 수신 전용이기에 내용을 보증할 수도 없습니다. 피싱 이메일도 이메일함에서는 정상적인 이메일처럼 보일 수 있습니다.
지속 가능한 주소를 사용해야 할 때
인증이 지속적인 소유권을 확립하거나 가치 있는 것을 지키는 경우에는 임시 이메일함을 건너뛰세요:
- 은행, 결제, 암호화폐, 또는 저장된 금액이 있는 쇼핑 계정
- 의료 포털, 보험, 세금, 정부 및 교육 기록
- 주 업무, 클라우드 저장소, 소셜 또는 비밀번호 관리자 계정
- 관리해야 할 수 있는 유료 서비스, 주문, 보증 및 구독
- 재설정 링크나 보안 경고가 이메일로 오는 모든 계정
영구 이메일함이나 실제 주소를 양식에서 숨겨주는 관리형 전달 별칭이 이런 경우에 맞습니다. 직접 하는 대신 AI 어시스턴트가 인증을 처리한다면 다른 체크리스트가 적용됩니다. AI 에이전트용 이메일 인증 안전을 참고하세요.
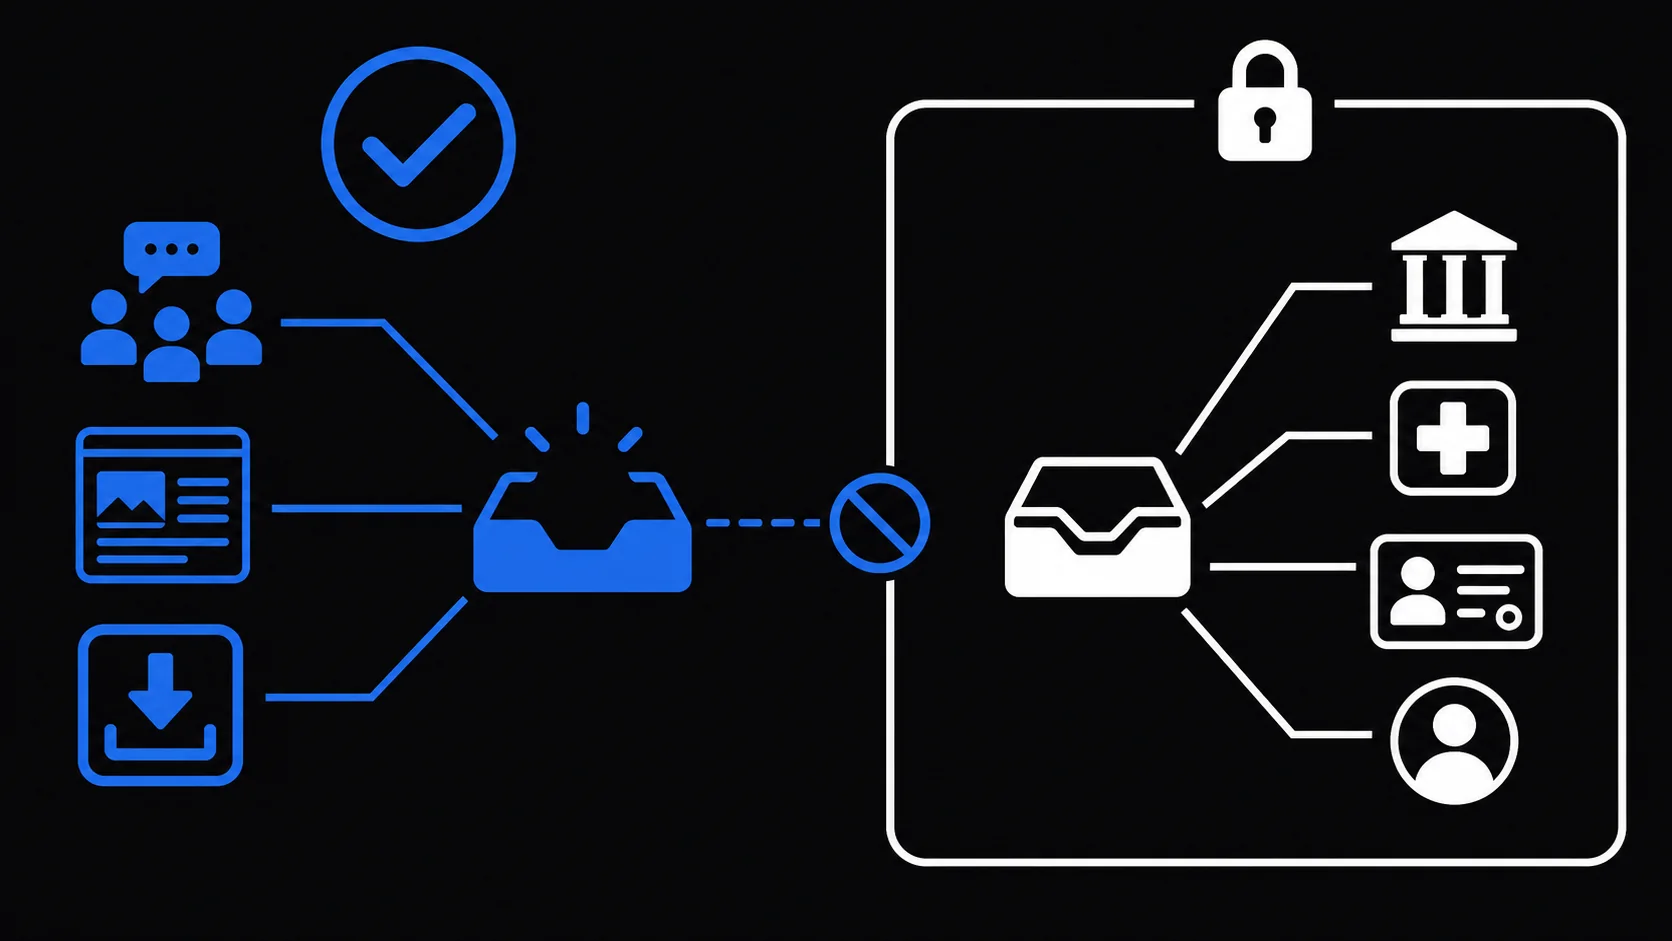
일회용 계정의 일회성 코드라면, 이메일함을 만들어 재전송 한 번을 감당할 시간을 확보하고, 완료하는 요청에 발급된 코드를 사용한 뒤 예정대로 만료되게 두세요.