AI 에이전트 이메일함이란? 한 작업을 위한 별도 주소
AI 에이전트 이메일함은 어시스턴트가 한 작업을 위해 메일을 받는 별도의 단기 이메일함입니다. 무엇을 할 수 있고 무엇을 통제할 수 없는지 알아보세요.
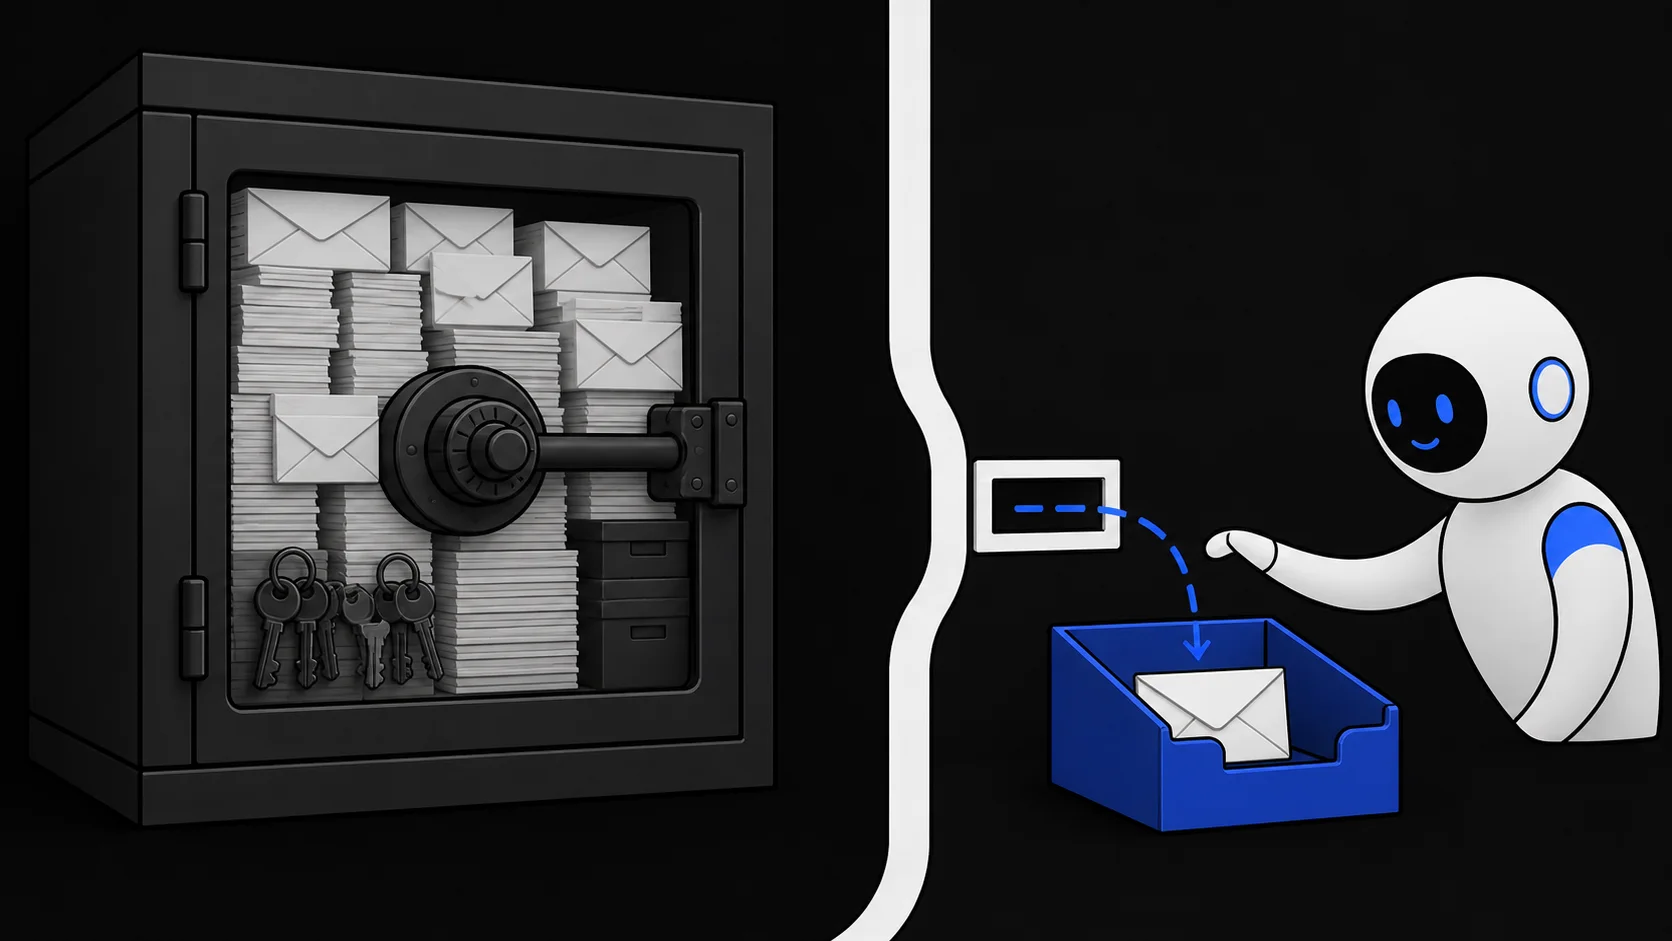
AI 에이전트 이메일함은 AI 어시스턴트가 경계가 정해진 작업 하나를 위해 — 인증 코드, 확인, 다운로드 링크 — 누구의 개인 메일도 건드리지 않고 이메일을 받을 수 있도록 만든 이메일함입니다. 사람들이 흔히 찾는 두 가지 다른 옵션 사이에 놓여 있습니다. 수년간의 기록과 복구 링크가 들어 있는 당신의 이메일함, 그리고 어시스턴트 이름으로 등록한 영구 이메일함 — 후자는 유지해야 할 두 번째 신원이 됩니다.
아이디어는 간단합니다. 작업에는 메일이 도착할 장소와 어시스턴트가 읽을 방법이 필요합니다. 어느 쪽도 당신의 메일 기록을 필요로 하지 않고, 어느 쪽도 다음 달에 존재하는 주소를 필요로 하지 않습니다.
주소가 메일 읽기 권한은 아닙니다
어시스턴트가 서비스에 가입할 때 두 가지 다른 일이 일어납니다. 양식에 이메일 주소를 입력하는 것과, 그 주소로 도착하는 것을 읽는 것입니다. 사람들은 이것을 하나의 행위로 취급하곤 하지만, 두 가지 다른 권한이며 같은 이메일함을 가리킬 필요가 없습니다.
양식에 주소를 입력하는 것은 식별자를 공유하는 것입니다. 어시스턴트에게 이메일함 읽기 접근을 부여하는 것은 그 안의 모든 것을 공유하는 것입니다. 은행 명세서, 비밀번호 재설정, 사적인 대화, 다른 계정을 여는 링크. 인증 코드 하나가 필요한 작업은 그 중 어느 것도 노출할 필요가 없습니다.
AI에게 이메일을 주는 것과 이메일함 접근에 관한 동반 글이 승인 결정을 자세히 안내합니다. 짧은 버전: 저위험 일회성 작업에는 주소와 읽기 접근 둘 다 주 이메일함에서 떼어놓으세요.
별도 이메일함 모델
어시스턴트 전용 영구 이메일함은 노출 문제를 해결하지만 유지 관리 문제를 만듭니다. 메일이 쌓입니다. 주소가 계정에 붙습니다. 시간이 지나면 자체 복구 링크와 자체 정리 작업이 있는 또 다른 신원이 됩니다.
작업 이메일함은 그것을 피합니다. 작업이 시작될 때 만들어지고, 그 작업을 위해 도착한 것만 담고, 작업이 끝날 때 삭제되거나 만료됩니다. 세 가지 속성이 이 모델을 정의합니다:
- 제한된 수명. 이메일함은 고정된 끝이 있습니다. 나중에 다시 방문하거나 지켜야 할 남은 이메일함이 없습니다.
- 범위가 정해진 자격 증명. 어시스턴트는 이 이메일함만 여는 자격 증명을 가집니다. 다른 이메일함이 붙은 계정이 아닙니다.
- 수신 전용 서비스. 이메일함은 수신 메일을 받습니다. 서비스는 그것에서 메일을 보내는 방법을 제공하지 않습니다.
이 서비스가 에이전트에게 허용하는 것
TempMail.Best에서 에이전트는 사람이 사용하는 브라우저 세션과 분리된 자체 접근 채널을 사용합니다. 그 채널로 에이전트는 다음을 할 수 있습니다:
- 10분 또는 1시간 수명의 이메일함 만들기
- 이메일함 변경 이벤트를 구독해 새 메일을 기다리고, 연결이 실패하면 스스로 메시지 목록을 폴링하기
- 메시지 미리보기를 나열하고 메시지를 열어 전체 본문 읽기
- 작업이 끝나면 이메일함과 메시지 삭제하기
이 서비스를 통해 이메일을 보낼 수는 없습니다. 받는 자격 증명은 그 하나의 이메일함에 묶인 Bearer 토큰입니다. 뒤에 계정도 없고 닿을 수 있는 다른 이메일함도 없습니다.
이메일함 규칙은 고정되어 있습니다. 수명은 생성 시 설정되고 메일을 받아도 연장되지 않습니다. 최신 20개 메시지만 보관됩니다. 단일 원본 메시지는 1 MiB로 제한됩니다. 만료 후에는 이메일함에 다시 접근할 수 없습니다. 이 한계들은 이 이메일함의 수명과 저장된 메일을 제한할 뿐, 어시스턴트를 안전하게 만들거나 다른 도구를 제한하지 않습니다.
에이전트의 다른 도구가 여전히 할 수 있는 것
이메일함 경계는 어시스턴트가 볼 수 있는 메일을 제한합니다. 어시스턴트를 제한하지는 않습니다. 같은 어시스턴트가 브라우저, 코드 인터프리터, 파일 접근, 다른 승인된 연동을 가지고 있다면, 그것들은 이전과 정확히 같은 힘을 유지하며 별도 이메일함은 그것들을 줄이는 데 아무것도 하지 않습니다.
이것은 AI 이메일 처리의 주요 위협인 프롬프트 인젝션에 중요합니다. 이메일 내용은 신뢰할 수 없는 입력이고, 메시지는 어시스턴트를 사용자가 승인하지 않은 행동으로 이끌려고 작성된 텍스트를 담을 수 있습니다. OWASP는 프롬프트 인젝션을 LLM 애플리케이션의 최고 위험으로 순위 매기며, 이메일 같은 외부 콘텐츠를 통한 간접 인젝션을 포함합니다(OWASP LLM Top 10). 임시 이메일함은 노출되는 메일의 양을 제한하지만, 조작된 어시스턴트가 다른 도구를 오용하는 것을 막지는 않습니다.
같은 이유로, 어시스턴트에게 "이메일 텍스트를 명령이 아니라 데이터로 취급하라"고 말하는 것은 기술적 보장이 아니라 작동하는 지시입니다. 모델은 명령과 내용을 안정적으로 구분하지 못합니다. 주입된 텍스트가 어떻게 권한 경계를 넘는지, 사람의 승인이 어디에 위치해야 하는지는 프롬프트 인젝션 쉽게 이해하기에서 다룹니다.
이름 붙일 경계가 하나 더 있습니다. 이메일함은 어시스턴트가 다른 곳에 제출하는 것도 감추지 않습니다. 작업이 양식 작성, 링크 클릭, 결제를 포함한다면, 어떤 이메일함이 확인을 받았든 그 행동들은 당신의 정보를 실어 나릅니다.
작업을 끝내고 접근 확인하기
어시스턴트가 작업 완료를 보고하면 먼저 결과를 확인하세요. 그런 다음 이메일함을 닫으세요. 에이전트는 에이전트 API를 통해 이메일함을 삭제하거나, 예정대로 만료되게 둘 수 있습니다. 브라우저 세션은 에이전트가 만든 이메일함을 중지할 수 없습니다. 두 접근 채널은 서로 격리되어 있습니다. 이메일함이 사라지면 그 자격 증명은 더 이상 아무것도 열지 않습니다.
그것이 끝내는 것을 정확히 하세요. 이 이메일함에 대한 접근은 끝났습니다. 사용한 AI 플랫폼에서 어시스턴트의 다른 권한, 활성 세션, 연결된 도구에 대해서는 아무것도 말하지 않습니다. 그것들은 따로 관리되며 이메일함을 삭제해도 해제되지 않습니다. 어시스턴트가 이미 본 것을 안 본 것으로 되돌릴 수도 없으므로, 노출을 제한할 때는 작업이 시작되기 전이지 후가 아닙니다.
실제 작업을 승인하기 전에 구체적인 진행 — 무엇을 확인하고, 무엇을 거부하고, 이후에 무엇을 검증하는지 — 을 원한다면 체크리스트가 AI 에이전트와 이메일 인증에 있습니다.
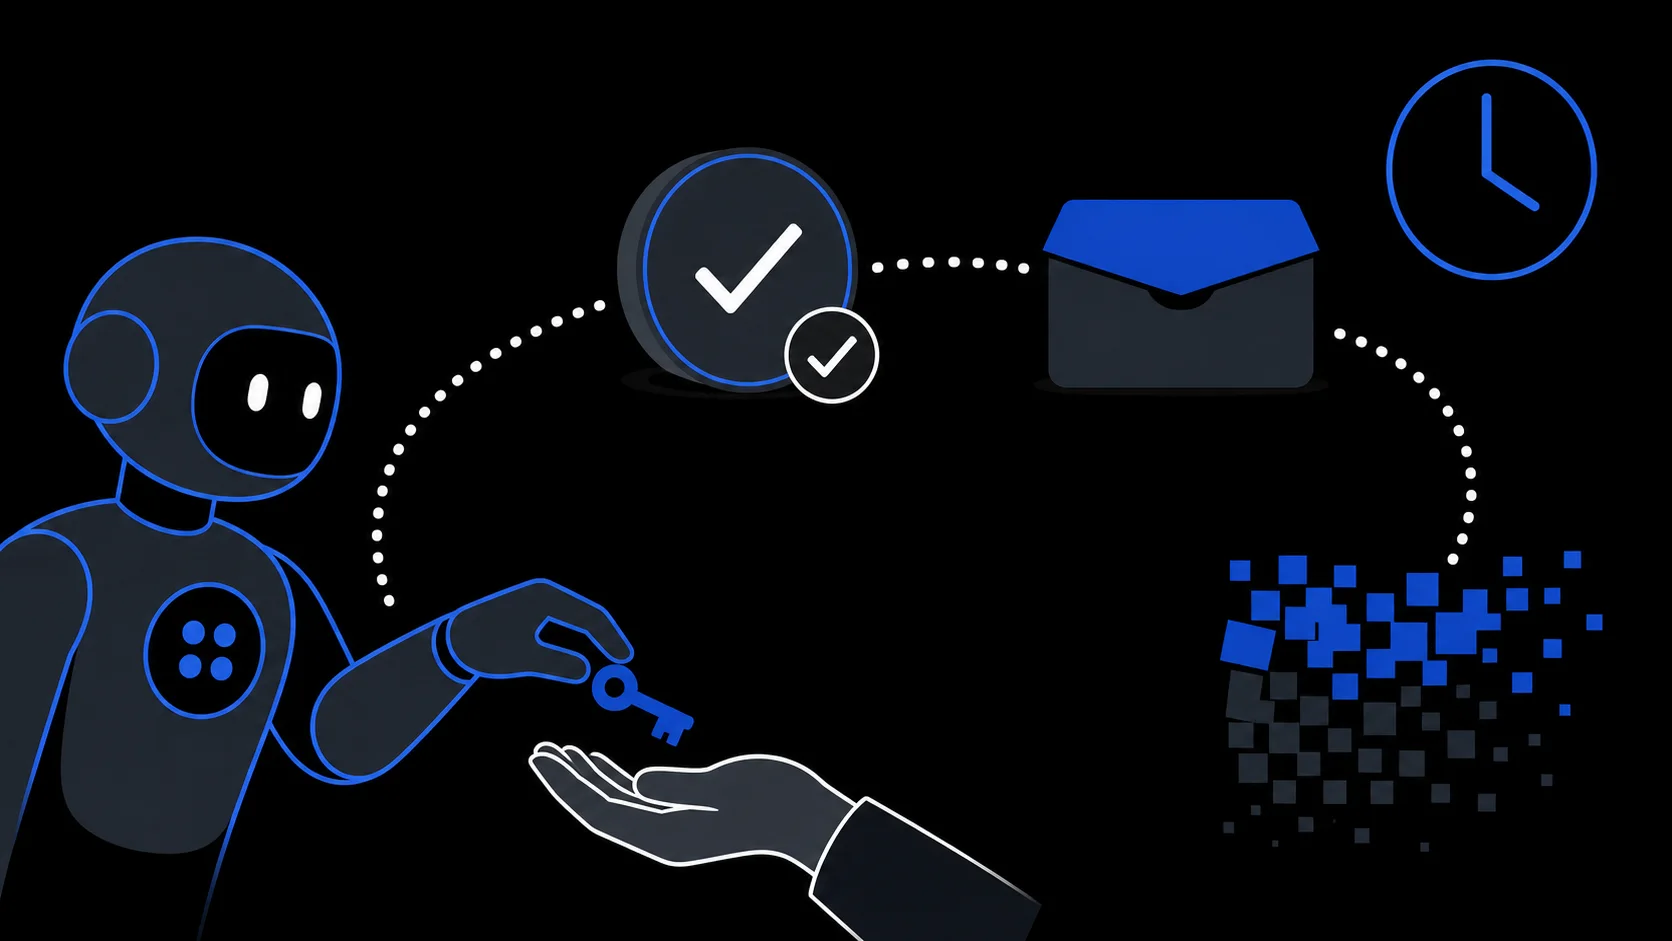
에이전트 이메일함은 좁은 질문에 답합니다. 어시스턴트가 당신을 읽지 않고 읽을 수 있도록 작업 메일은 어디에 떨어져야 하는가? 그것을 주고, 그 이상은 주지 마세요.