Um e-mail temporário pode ser rastreado? Quem vê quais sinais
Veja quais sinais de identidade um site, um remetente e o provedor da caixa podem observar, sem confundir separação de endereços com anonimato.
Sim e não, dependendo de quem está olhando. Um endereço temporário esconde seu e-mail habitual do site que o recebe e entrega aos remetentes um endereço que logo não leva a lugar nenhum. Não esconde sua visita, seu dispositivo nem nada do que você enviar. A resposta honesta é uma lista de observadores e o que cada um ainda consegue ver.
Resposta curta: separar o endereço não é anonimato
Quando você se cadastra com …@chuan.info, o site registra esse endereço em vez do seu real. Se o banco de dados dele vazar depois, o campo vazado não é o endereço ligado às suas contas de banco e recuperação. É uma redução real de exposição.
Mas "o site não tem meu e-mail" é uma afirmação estreita. O site viu você chegar, serviu suas páginas e coletou todo o resto da sessão. Anonimato significaria que nada disso se conecta a você, e um endereço de e-mail sozinho não entrega isso. Ele troca um identificador deixando intactos os demais sinais da sessão.
O que o site ainda consegue ver
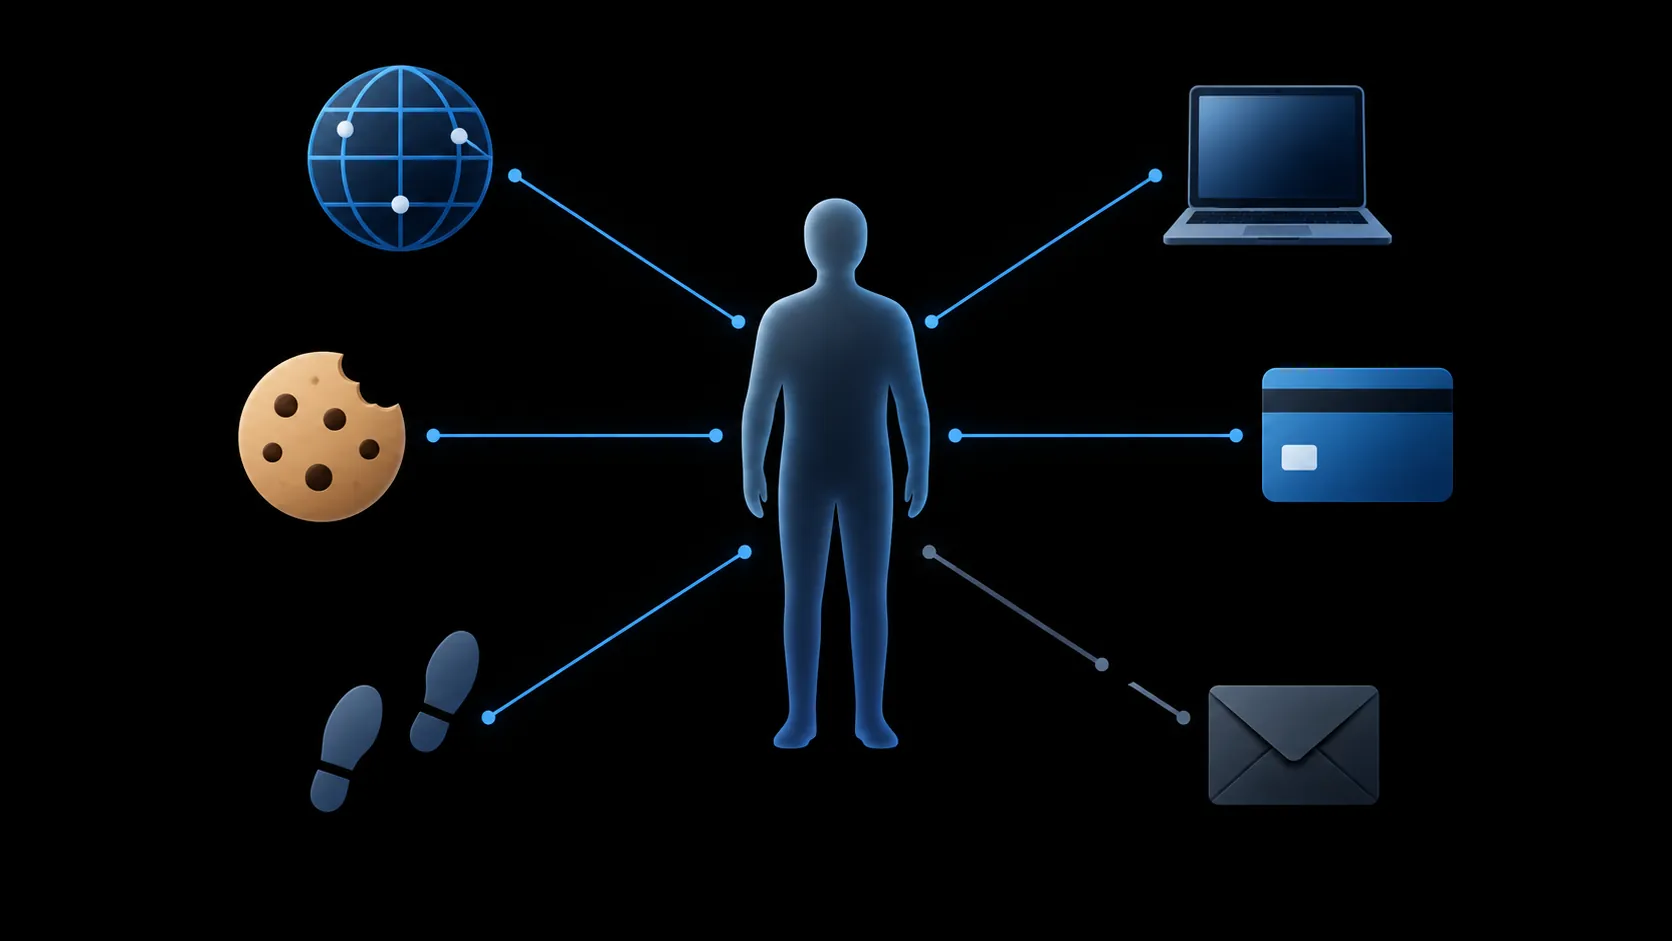
O site onde você se cadastra é o observador com mais material. Além do campo de e-mail, ele pode registrar:
- Seu endereço IP e a localização aproximada da rede. Qualquer que seja o endereço digitado, a requisição saiu da sua conexão.
- Cookies e armazenamento do navegador. Se você já visitou o site com outro endereço, o armazenamento primário pode ligar as sessões.
- Uma impressão digital do navegador. Como explica o Cover Your Tracks da EFF, os navegadores expõem detalhes de configuração suficientes — fontes, tela, fuso horário, extensões — para identificar muitos visitantes sem cookies. Trocar o e-mail não muda nada disso.
- Tudo o que você digitou. Nome, telefone, cobrança, entrega e configurações de conta são o registro do site, qualquer que seja a caixa para onde vai a confirmação.
- O próprio endereço.
chuan.infoé um domínio público e reconhecível. Um site pode perceber que você usou um endereço de domínio descartável, bloqueá-lo ou simplesmente anotar — e é por isso que um endereço temporário não é um disfarce, só um identificador diferente.
O que o remetente e o serviço da caixa processam
Mais duas partes ficam no caminho do e-mail.
O remetente aprende o que as próprias mensagens revelam. Um e-mail que referencia imagens remotas pode registrar uma abertura quando o cliente de e-mail as baixa — a Microsoft documentou campanhas de BEC embutindo um pixel de rastreamento de 1×1 para confirmar quais destinatários abriram a mensagem. O Mail Privacy Protection do Apple Mail combate isso nos dispositivos Apple ao esconder seu IP e buscar o conteúdo remoto de forma privada em segundo plano, embora não cubra links nem anexos. O TempMail.Best adota um caminho mais estrito: os corpos das mensagens são renderizados num quadro isolado que só permite imagens embutidas em data:, então as imagens remotas de rastreamento no HTML nem são buscadas. Ao clicar num link, porém, você sai do isolamento — o site de destino vê sua conexão normal, como qualquer visita.
O serviço da caixa necessariamente processa seu e-mail para entregá-lo. No caso do TempMail.Best, o quadro honesto é: o site roda na Cloudflare, que lida com requisições e e-mails recebidos como infraestrutura; cada caixa guarda no máximo as 20 mensagens mais recentes; e os logs de processamento de e-mail não registram endereços de destinatário, assuntos, corpos nem credenciais de acesso. "Não registra" se aplica a esses logs específicos — não é uma alegação de que nenhum sistema em lugar nenhum toca seu tráfego. Mais uma divulgação da política de privacidade do serviço: para desenhar os avatares dos remetentes, seu navegador pode requisitar imagens de gravatar.webp.se e unavatar.webp.se, que recebem metadados da requisição como seu IP e user agent, além de um hash do endereço do remetente — nunca o conteúdo da mensagem nem seu endereço temporário.
O que a expiração muda
Sua sessão no navegador é mantida num cookie Secure HttpOnly; um assistente de IA, por sua vez, acessa as próprias caixas por uma credencial separada. Nenhum dos dois canais torna você anônimo — são apenas chaves diferentes para uma caixa de entrada. Quando o prazo de 10 minutos ou 1 hora termina (ou você encerra a caixa antes), o endereço e as mensagens armazenadas são apagados, e os e-mails enviados ao endereço depois disso são descartados, não entregues.
Essa exclusão corta duas coisas. Remove a cópia das mensagens deste serviço, então não fica um arquivo parado para ser vazado ou requisitado depois. E torna o endereço inútil como caminho até você — sem redefinições de senha, sem e-mails de continuação, nada. O que ela não consegue cortar é tudo o que já está fora da caixa: o registro da conta no site, os logs de servidor da sua visita e qualquer dado que você enviou continuam onde foram deixados.
Uma expectativa realista de privacidade
Um endereço temporário compra uma coisa específica: o campo de e-mail nos registros de um site aponta para uma caixa que em breve não existirá, em vez de um endereço que identifica você entre serviços por anos. Não compra invisibilidade. Os sites ainda podem registrar sua rede e seu dispositivo, os remetentes ainda podem saber quando você clica, e a infraestrutura que transporta seu e-mail continua transportando.
Então use a ferramenta pelo que ela mede. Para um cadastro de baixo risco em que o endereço é a principal coisa que você prefere não compartilhar, uma caixa de entrada temporária é proporcional. Quando um cadastro também envolve seu nome, pagamento ou uma relação que você precisa manter, a escolha do endereço faz parte de um plano maior — atribuir endereços por camada e enxugar campos de formulário está coberto no plano de e-mail em três camadas, e a exposição posterior quando um serviço vaza mesmo assim está no artigo sobre vazamento de dados. Para uma visão mais ampla do que caixas descartáveis protegem e do que não protegem, veja e-mail temporário é seguro.