Recebeu um QR code num e-mail? Confira antes de escanear
Verifique um QR code inesperado num e-mail antes de escanear, confirme o pedido pelo site oficial e saiba como agir se você já informou suas credenciais.
Um QR code num e-mail é um link que você não consegue ler. Não dá para inspecionar o destino passando o mouse sobre a imagem; um celular pode mostrar a prévia da URL depois da leitura, antes de você decidir se abre. Por isso vale alguns segundos de verificação antes.
A versão curta: se a mensagem é inesperada, pede que você entre numa conta ou pressiona para agir rápido, não escaneie. Abra o aplicativo oficial da empresa ou digite o endereço do site você mesmo e verifique se o pedido existe lá.
O que um QR code pode esconder
Um QR code é só uma imagem de uma URL. Num e-mail de phishing ele faz dois trabalhos ao mesmo tempo. Esconde o destino de você e o esconde dos filtros de e-mail que examinam links em texto, mas não imagens.
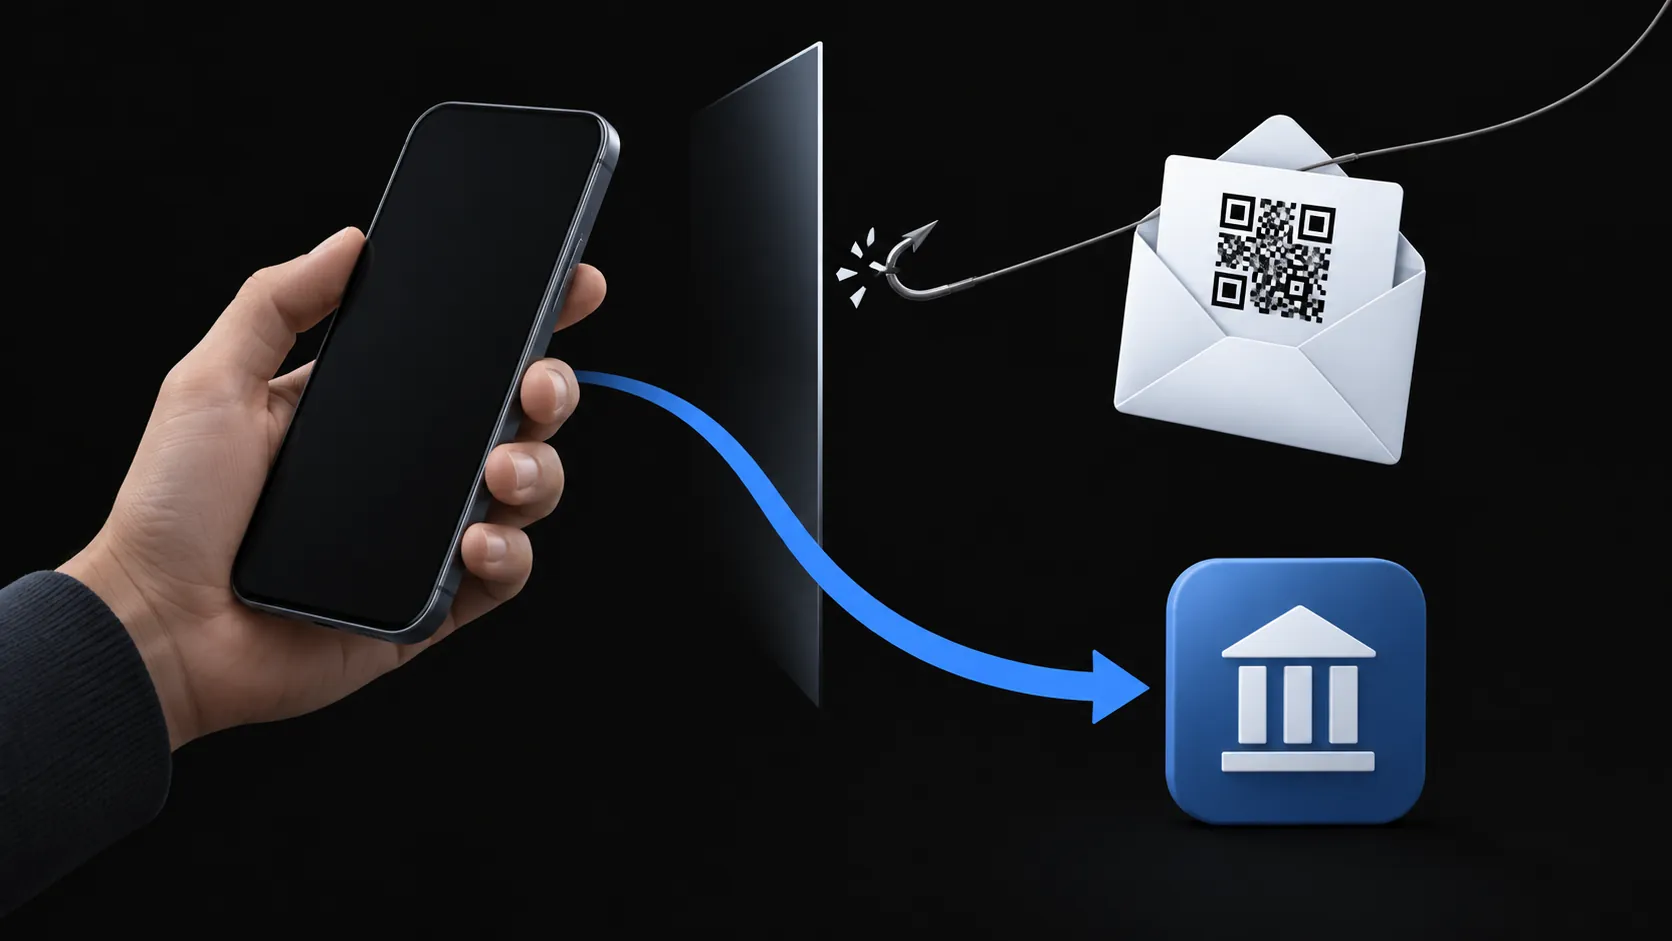
Ele também te leva para outro dispositivo. A avaliação do National Cyber Security Centre do Reino Unido sobre o risco de QR codes faz as duas observações: as ferramentas de segurança podem não examinar a imagem, e a leitura te empurra para um celular pessoal fora das proteções do trabalho. Você sai de uma caixa corporativa filtrada e aterrissa num navegador móvel sem filtro — exatamente onde o atacante quer que a página falsa de login carregue.
A página por trás do código normalmente pede uma senha ou uma aprovação de login. Se você escanear e o celular mostrar a prévia do link, um domínio estranho ou imitação é mais uma chance de parar — mas a decisão de verdade acontece antes, no próprio e-mail.
Seis verificações antes de escanear
A escala dessa tática está documentada. O Microsoft Threat Intelligence registrou, dentro da telemetria do Defender, phishing por QR code subindo de cerca de 7,6 milhões de ameaças em janeiro de 2026 para aproximadamente 18,7 milhões em março, um aumento de 146% (relatório do 1º trimestre). Depois da derrubada da plataforma de phishing Tycoon2FA, o acompanhamento do 2º trimestre mostrou três quedas mensais seguidas, até 8,3 milhões em junho (relatório do 2º trimestre). Os dois números descrevem a telemetria e os períodos de relatório da própria Microsoft, não todo o phishing do mundo, e uma tendência de queda não significa que a tática sumiu.
Dois detalhes desse relatório do 2º trimestre moldam as verificações abaixo. O phishing por QR chegava quase inteiramente dentro de anexos — PDFs foram 58% das entregas em junho, documentos Word 40%, e códigos embutidos direto no corpo da mensagem ficaram perto de zero — e o roubo de credenciais representou a parcela esmagadora dos payloads maliciosos.
Então, antes de escanear:
- Você estava esperando isso? Um QR code que você nunca pediu, vindo de um remetente que não conhece, já é motivo suficiente para parar.
- Ele te pressiona? "Sua sessão expirou", "verifique imediatamente", "último aviso". A urgência é o sinal.
- Está num anexo? Um QR code dentro de um PDF ou documento Word é o método de entrega dominante que a Microsoft observou. Um anexo torna a mensagem mais suspeita, não menos.
- Pede credenciais? Se o pedido é um login, um pagamento ou uma verificação, presuma que é uma coleta de credenciais até prova em contrário.
- O canal alegado é real? Se uma transportadora "não conseguiu encontrar você", essa entrega existe no aplicativo dela? Se o seu banco "precisa de uma verificação", o aplicativo dele mostra algum aviso?
- Você está indo atrás de um app leitor? Use a câmera nativa do celular. A orientação da FTC sobre golpes com QR code alerta especificamente contra instalar um app de QR separado para um código inesperado — esse download faz parte da armadilha.
Um código que sobrevive às seis verificações ainda pode ser hostil; essas checagens filtram, não garantem.
Confirme o pedido fora do e-mail
Seja lá o que a mensagem alega, confirme por um canal que o e-mail não forneceu. Abra o aplicativo oficial conhecido da empresa ou digite o endereço do site você mesmo, ou fale com a organização por um número encontrado de forma independente. Se não conseguir confirmar o pedido por esses caminhos, não aja com base no e-mail.
Se você escaneou ou informou credenciais
Trabalhe os danos em ordem:
- Senha informada: troque-a agora, no site de verdade, digitado por você. Se reutilizou essa senha em outro lugar, troque lá também.
- Sessões e dispositivos: encerre as outras sessões nas configurações de segurança da conta e depois confira a atividade recente de login em busca de algo que você não reconhece.
- Dados de banco ou cartão fornecidos: ligue para o número impresso atrás do cartão ou numa fatura, não um número vindo do e-mail.
- Telefone ou dados pessoais enviados: espere phishing de continuação que mencione exatamente essa mensagem — essa personalização é o ataque seguindo em frente.
- Algo foi baixado: não abra nem execute. Use as ferramentas de segurança do dispositivo e, se já executou, procure ajuda; uma verificação limpa sozinha não é prova de segurança.
Por que uma caixa temporária não garante nada sobre a mensagem
Receber um e-mail de phishing numa caixa temporária não o torna mais seguro. O TempMail.Best rejeita apenas mensagens que a pontuação experimental de spam da Cloudflare marca no máximo explícito — um único sinal não confiável, não um filtro em que você possa se apoiar. Nada examina a imagem do QR code, verifica para onde ele aponta ou confirma a história do remetente.
Um endereço isolado continua útil pelo que faz: um cadastro descartável mantém lixo desse tipo fora da sua caixa principal, e a própria caixa desaparece depois de 10 minutos ou 1 hora. Mas a decisão de escanear é sempre sua. Os limites mais amplos do que uma caixa temporária cobre e do que não cobre estão na checklist de segurança de e-mail temporário. Se o e-mail em si é um código de verificação ou link de login para uma conta descartável, receber códigos numa caixa temporária cobre os casos de falha.
Mais uma fronteira para quem entrega e-mails a softwares: se um assistente de IA lê seu e-mail, uma mensagem maliciosa é uma entrada sobre a qual ele pode agir. Esse é um problema à parte, com suas próprias verificações, coberto em prompt injection por e-mail.