QR-код в письме? Проверьте его, прежде чем сканировать
Проверьте неожиданный QR-код в письме до сканирования, подтвердите запрос через официальный сайт и знайте, что делать, если вы уже ввели данные.
QR-код в письме — это ссылка, которую нельзя прочитать. Навести курсор на картинку и увидеть назначение не выйдет; телефон может показать превью URL после сканирования, до того как вы решите, открывать ли его. Поэтому пара секунд на проверку точно того стоит.
Короткая версия: если письмо неожиданное, просит войти в аккаунт или давит срочностью — не сканируйте. Откройте официальное приложение компании или наберите адрес её сайта сами и проверьте, существует ли такой запрос там.
Что может скрывать QR-код
QR-код — всего лишь картинка с URL. В фишинговом письме он делает две работы сразу: прячет назначение от вас и прячет его от почтовых фильтров, которые сканируют текстовые ссылки, но не изображения.
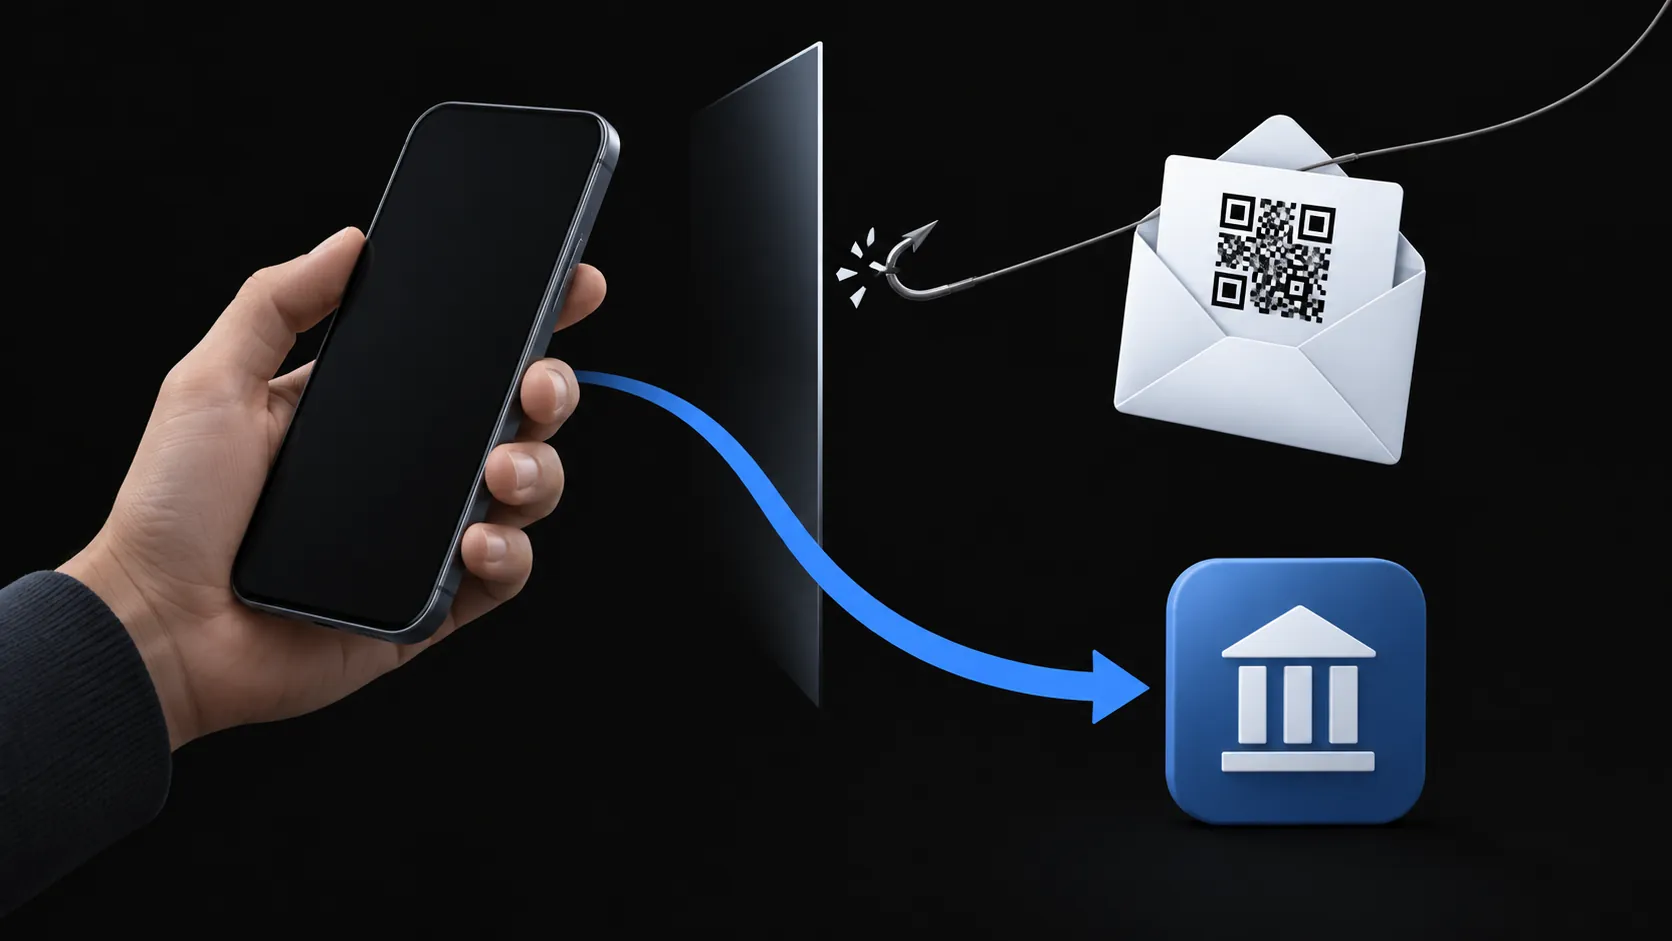
Он ещё и перебрасывает вас на другое устройство. Оценка рисков QR-кодов от Национального центра кибербезопасности Великобритании (NCSC) делает оба вывода: защитные инструменты могут не сканировать картинку, а сканирование переносит вас на личный телефон, находящийся вне рабочей защиты. Вы уходите из отфильтрованного рабочего ящика и приземляетесь в нефильтрованном мобильном браузере — а именно там атакующий и хочет загрузить фальшивую страницу входа.
Страница за кодом обычно просит пароль или подтверждение входа. Если вы всё же отсканировали и телефон показал превью ссылки, незнакомый или похожий домен — ещё один шанс остановиться. Но настоящее решение принимается раньше — на самом письме.
Шесть проверок перед сканированием
Масштаб этой тактики задокументирован. Microsoft Threat Intelligence отслеживала рост QR-фишинга в своей телеметрии Defender: примерно с 7,6 млн угроз в январе 2026 года до примерно 18,7 млн в марте — рост на 146% (отчёт за Q1). После закрытия фишинговой платформы Tycoon2FA показатели Q2 показывали снижение три месяца подряд — до 8,3 млн в июне (отчёт за Q2). Обе цифры описывают собственную телеметрию Microsoft и её отчётные периоды, а не весь фишинг в мире, и падающий тренд не означает, что тактика исчезла.
Две детали из отчёта за Q2 формируют проверки ниже. QR-фишинг приходил почти целиком во вложениях — в июне 58% доставки приходилось на PDF, 40% — на документы Word, а коды, встроенные прямо в тело письма, были почти на нуле — и кража учётных данных составляла подавляющую долю вредоносной нагрузки.
Итак, прежде чем сканировать:
- Вы этого ждали? QR-код, который вы не запрашивали, от отправителя, которого не знаете, — уже достаточная причина остановиться.
- На вас давят? «Сессия истекла», «подтвердите немедленно», «последнее предупреждение». Срочность — это маркер.
- Код во вложении? QR-код внутри PDF или Word-документа — доминирующий способ доставки, наблюдавшийся Microsoft. Вложение делает письмо подозрительнее, а не безопаснее.
- Просят учётные данные? Если запрос — вход, оплата или «верификация», исходите из того, что это сбор учётных данных, пока не доказано обратное.
- Заявленный канал реален? Если служба доставки «не смогла вас найти», существует ли эта доставка в её приложении? Если банк «требует верификации», показывает ли его приложение предупреждение?
- Вы тянетесь за приложением-сканером? Пользуйтесь встроенной камерой телефона. Рекомендации FTC по QR-мошенничеству отдельно предостерегают от установки отдельного QR-приложения ради неожиданного кода — эта установка и есть часть ловушки.
Код, прошедший все шесть проверок, всё равно может быть вредоносным: проверки фильтруют, но не гарантируют.
Проверяйте запрос вне письма
Что бы ни утверждало сообщение, подтвердите его через канал, который письмо не предоставляло. Откройте известное официальное приложение компании или наберите адрес её сайта сами, либо свяжитесь с организацией по номеру, который вы нашли независимо. Если запрос там не подтверждается — не действуйте по письму.
Если вы отсканировали код или ввели данные
Разбирайте ущерб по порядку:
- Ввели пароль: меняйте его сейчас, на настоящем сайте, набрав адрес сами. Если вы использовали этот пароль где-то ещё, поменяйте и там.
- Сессии и устройства: завершите остальные сессии в настройках безопасности аккаунта и проверьте недавнюю активность входов на предмет незнакомых.
- Указали банковские или карточные данные: звоните по номеру на обороте карты или из выписки, а не по номеру из письма.
- Отправили номер телефона или личные данные: ждите продолжающийся фишинг со ссылкой именно на это письмо — такая персонализация и есть продолжение атаки.
- Что-то скачалось: не открывайте и не запускайте. Используйте защитные средства устройства, а если уже запустили — обратитесь за помощью; чистое сканирование само по себе не доказывает безопасность.
Почему временный ящик не ручается за письмо
Фишинговое письмо, пришедшее во временный ящик, не становится безопаснее. TempMail.Best отклоняет только почту, которую экспериментальная спам-оценка Cloudflare помечает своим явным максимумом, — единственный ненадёжный сигнал, а не фильтр, на который можно положиться. Никто не сканирует картинку QR-кода, не проверяет, куда она ведёт, и не верифицирует историю отправителя.
Изолированный адрес по-прежнему полезен тем, что он делает: одноразовая регистрация удерживает подобный мусор подальше от основного ящика, а сам ящик исчезает через 10 минут или 1 час. Но решение сканировать всегда остаётся за вами. Более широкие границы того, что временный ящик покрывает и не покрывает, описаны в чек-листе безопасности временной почты. Если само письмо — код подтверждения или ссылка для входа в одноразовый аккаунт, сценарии сбоев разбирает приём кодов во временном ящике.
И ещё одна граница для тех, кто передаёт почту программам: если вашу почту читает ИИ-ассистент, вредоносное письмо — это ввод, на который он может среагировать. Это отдельная проблема со своими проверками, описанная в статье про промпт-инъекции в почте.