Yapay Zekâya E-postanızı Vermek mi, Gelen Kutusu Erişimi mi: Neye Yetki Verilir
Yapay zekâya adresinizi vermek, gelen kutusu erişimi vermekle aynı şey değildir. İkisini ayırmayı, tek seferlik görevleri sınırlamayı ve her izni geri almayı öğrenin.
Güvenli olup olmadığı, gerçekte yaptığınız üç farklı şeyden hangisine bağlıdır. E-posta adresinizi bir alana yazmak bir tanımlayıcı paylaşır. Asistana tek bir gelen kutusunu okuma izni vermek o gelen kutusunun içeriğini paylaşır. Tüm posta kutunuzu bir entegrasyonla bağlamak ise yılların mesajını ve onlar üzerinde işlem yapma yeteneğini paylaşabilir. Bunlar çoğu zaman tek bir karar — bir form alanı veya onay ekranı — olarak sunulur, ama sonuçları çok farklıdır ve ayrı ayrı karar verilebilir.
Bu yazı o kararı bilerek vermekle ilgili: bir entegrasyonun ne yapabildiğini kontrol etmek, tek seferlik görevlere yalnızca ihtiyaç duyduklarını vermek ve görev bittiğinde her izni kapatmak.
Adres, gelen kutusu erişimi ve tam posta kutusu bağlantısı
Adres paylaşmak, asistanın e-postanızı bir kayıt formuna veya mesaj başlığına yazması demektir. Site artık adresi biliyor; asistan zaten sahip olduğunun ötesinde bir şey kazanmadı. Yeni bir yere posta gelmez ve kimse bir adresi bilerek posta okuyamaz.
Gelen kutusu erişimi, asistanın bir posta kutusunu açıp gelenleri okumasını sağlayan kimlik bilgisi veya izin demektir. Dar olabilir (tek posta kutusu, salt okunur, bir saatlik ömür) ya da geniş. "Erişim" kelimesi bu farkı gizler; bir sonraki bölüm tam da bu yüzden var.
Tam posta kutusu bağlantısı, bir posta entegrasyonunun isteyebileceği şeydir: mesaj geçmişine erişim veya gönderme, silme gibi işlemler. Postayı gerçekten yöneten sürekli asistanlar için kullanışlıdır, ama "bana bir doğrulama kodu getir" işi için fazlasıyla gereksizdir.
Entegrasyonun gerçekte ne yapabildiğini kontrol edin
Yetkilendirmeden önce özellik adına değil, istenen kapsamlara bakın. "E-postanızı özetleyen" bir asistan yine de posta gönderme, silme veya değiştirme iznine sahip olabilir. OWASP'ın aşırı yetki (excessive agency) konusundaki yönergesi bu örüntü konusunda nettir: özetleme için posta okuyan bir eklenti yalnızca okuma hakkına sahip olmalı ve yüksek etkili işlemler insan onayı gerektirmelidir (OWASP LLM06).
Dört şeyi kontrol edin:
- Kapsam: okuma, gönderme, silme, ayarlar; izin bunların hangilerini gerçekten veriyor?
- Boyut: tek posta kutusu mu, tüm hesap mı? Yalnızca yeni posta mı, tüm geçmiş mi?
- Kalıcılık: izin görevle mi biter, yoksa siz geri alana kadar geçerli mi kalır? Bu entegrasyonun görevle sona erip ermediğini kontrol edin; ermiyorsa görev biter ama kapı açık kalır.
- Diğer araçlar: asistan bu erişime sahipken başka nelere ulaşabilir — tarayıcı, dosyalar veya bağlı diğer hizmetler gibi?
Son madde göründüğünden daha önemlidir. Gelen posta güvenilmez girdidir ve bir mesaj, asistanı yönlendirmek için yazılmış metin içerebilir. Bu varsayımsal değil: CVE-2026-33654, nanobot asistanının e-posta kanalındaki bir komut enjeksiyonu açığıydı; uzaktaki bir saldırana tek bir e-posta göndererek modelin talimatları çalıştırmasını ve sahip hiçbir şey yapmadan sistem araçlarını çağırmasını sağladı. Bu tek ürünün kusuruydu, her yapay zekâ e-posta özelliğinin özelliği değil; ama gelen kutusunu çevreleyen izinlerin neden gelen kutusunun kendisi kadar önemli olduğunu gösteriyor. Mesaj metninin nasıl talimata dönüştüğünün mekaniği e-posta kullanıcıları için komut enjeksiyonu yazısında ele alınıyor.
Göreve özel, yalnızca alım yapan gelen kutusunu tercih edin
Doğrulama kodu, onay veya indirme bağlantısı gibi yalnızca posta alınması gereken düşük riskli bir görev için en dar yeterli seçenek, yalnızca o görev için oluşturulmuş bir posta kutusudur.
TempMail.Best'te bir ajan 10 dakika veya 1 saatlik ömürlü bir posta kutusu oluşturabilir, gelen postayı bekleyebilir, mesajları okuyabilir ve işi bitince posta kutusunu silebilir. Hizmet yalnızca alım yapar: o adresten posta gönderemez. Ajanın kimlik bilgisi yalnızca o posta kutusunu açar; arkasında bir hesap yoktur ve içinde bir geçmiş yoktur.
İki sınır net olmayı hak ediyor, çünkü insanlar onları abartıyor:
- Ayrı gelen kutusu yalnızca o gelen kutusunu açığa çıkarır — asistanın diğer izinleri ve araçları da aynı derecede sınırlı olduğu sürece. Aynı asistan dosyalarınıza veya tarayıcınıza da ulaşabiliyorsa, gelen kutusu sınırı yanlış yönlendirilmiş bir asistanın onlar üzerinden yapabileceklerini küçültmez.
- "Yalnızca alım" bu hizmeti tanımlar. Ajan TempMail.Best üzerinden posta gönderemez ama bu geçici posta kutusunu silebilir ve bağlı diğer hizmetler üzerinden yapabildikleri buradaki hiçbir şeyden etkilenmez.
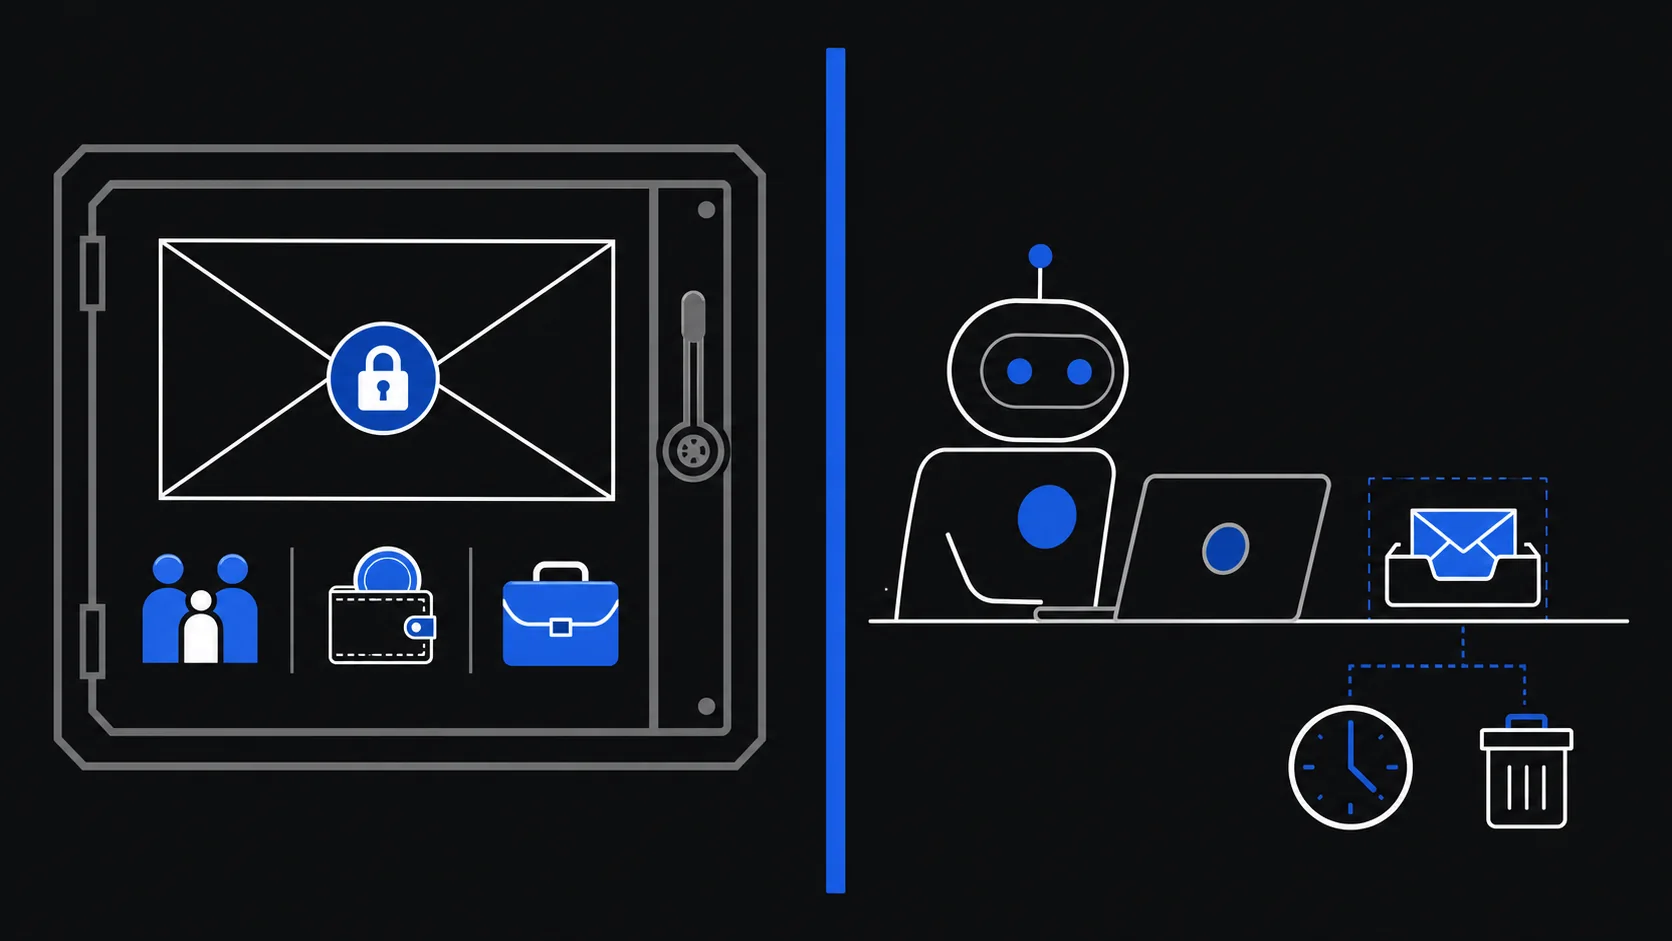
Göreve bağlı gelen kutusu modeli yapay zekâ ajanı gelen kutusu nedir yazısında açıklanıyor.
Ne zaman yetki vermemeli
Şunları içeren görevlerde geçici gelen kutusunu — ve genel olarak yapay zekâ posta erişimini — atlayın:
- bankacılık, ödemeler, yatırımlar veya itiraz ya da iade edebileceğiniz alışverişler;
- sağlık hizmeti, sigorta, kamu hizmetleri veya kimlik belgeleri;
- iş e-postası, birincil hesaplar veya gizli yazışmalar;
- parola sıfırlama, kurtarma bağlantıları veya güvenlik ayarı değişiklikleri;
- yenilemeniz, iptal etmeniz veya kurtarmanız gerekebilecek abonelikler veya hizmetler;
- asistanın onayınız olmadan posta gönderebileceği veya bir hesabı değiştirebileceği her akış.
Kalıcı hesaplar için uzun vadede kontrolünüzdeki bir adres veya yönetilen bir yönlendirme takma adı kullanın. Bir site tek kullanımlık adresi reddederse buna saygı gösterin; görev basitçe geçici gelen kutusuna ait olmayabilir.
Görevi kapatın ve her izni geri alın
Asistan tamamlandı bildirdiğinde sonucu doğrulayın: kod çalıştı, indirme elinizde, hesap oluştu. Ardından erişimi iki ayrı adımda kapatın, çünkü iki farklı sistem söz konusudur:
- Geçici posta kutusunu silin. Bu, ajanın o gelen kutusu için kimlik bilgisini sona erdirir ve mesajlarını kaldırır. Posta kutusu zaten planlandığı gibi dolacaktı, ama görev tamamlanınca kapatmak pencereyi kısaltır.
- Üçüncü taraf izinleri geri alın. TempMail.Best gelen kutusunu durdurmak, yapay zekâ platformundaki hiçbir şeyi geri almaz. Diğer yetkili araçlar, entegrasyonlar ve aktif oturumlar orada yönetilir ve siz kaldırana kadar kalır. Görevden önce neyi yetkilendirdiğinizi kontrol edin ve her birini geri alın.
Silmenin yapamayacağı bir şey var: asistanın zaten gördüğü postayı görmemiş yapamaz veya başka yerde sakladıklarını geri alamaz. Maruziyeti görevden önce sınırlayın; sonrasındaki temizlik hafızayla değil, kapılarla ilgilidir.
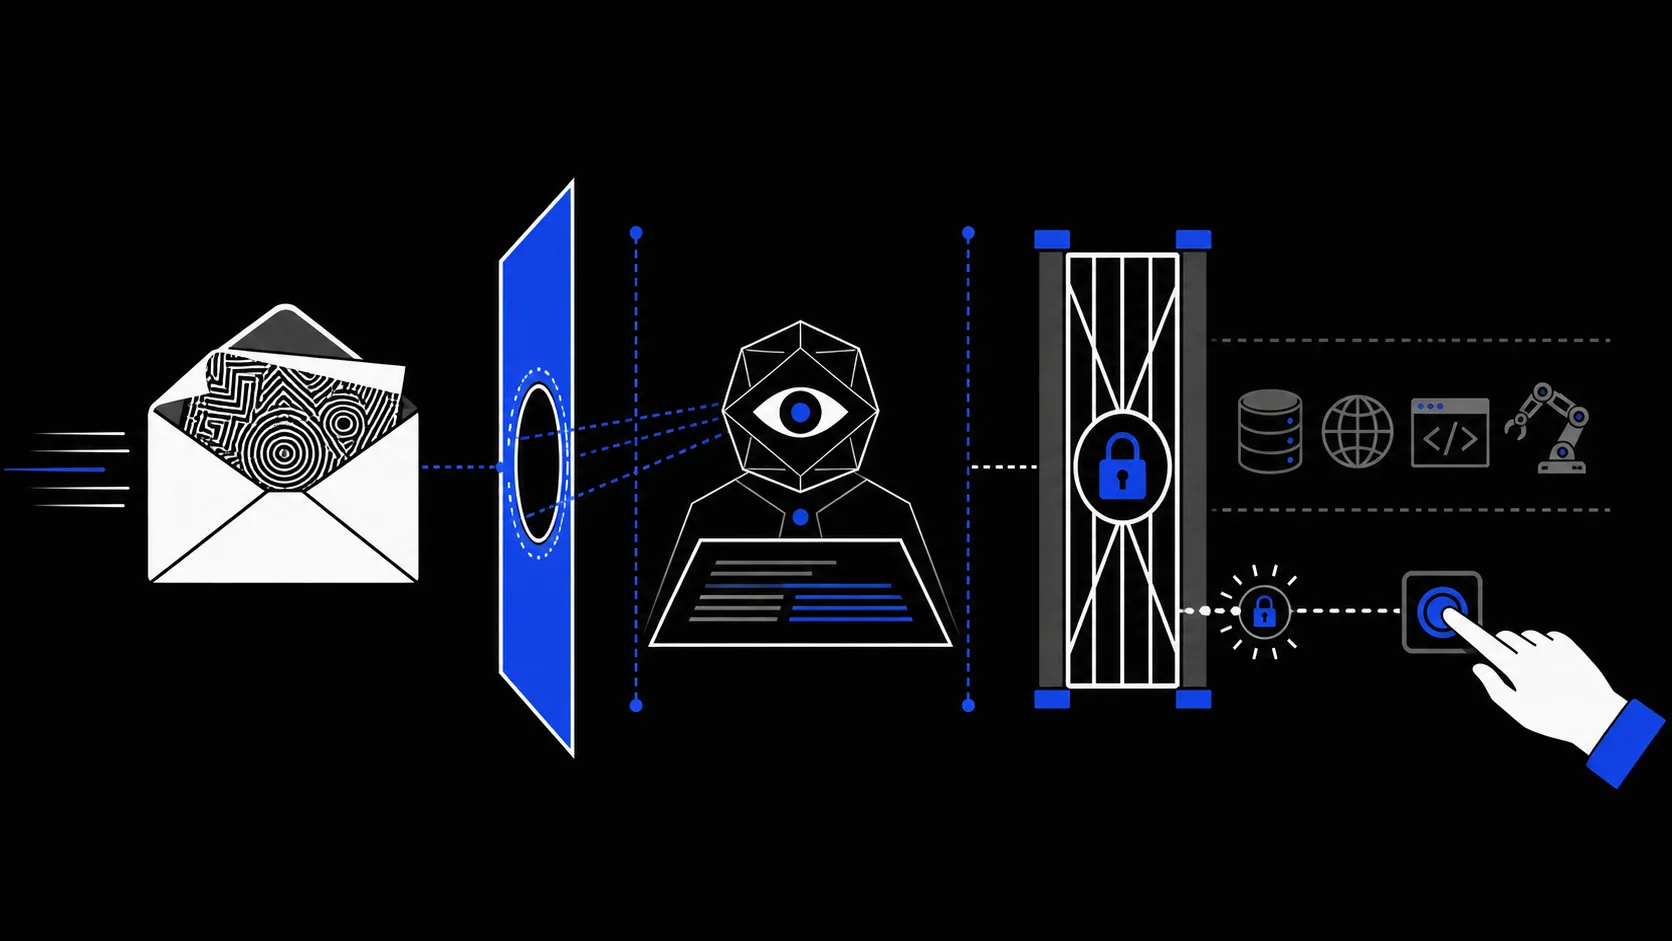
Herhangi bir e-posta görevini yetkilendirmeden önce yapay zekâ ajanıyla e-posta doğrulama yazısındaki uçuş öncesi kontrolleri yapın. Soru, yapay zekânın genel olarak güvenilir olup olmadığı değil. Soru, bu görevin bu kadar erişime ihtiyacı olup olmadığı. Tek seferlik alım için neredeyse hiçbir zaman yok.