把邮箱给 AI 安全吗?提供地址、授权收信与全量连接的区别
向 AI 提供邮箱地址与授权访问收件箱有本质不同。了解提供地址、短期收件箱授权与全量邮箱集成的风险差异,为一次性任务分配最小权限,并在任务结束后分别撤销授权。
把邮箱交给 AI 是否安全,完全取决于你实际执行的是以下三种操作中的哪一种:在输入框中填入邮箱地址,只是分享了一个公开标识符;允许 AI 助手读取某个特定收件箱,意味着向它公开了该收件箱内的具体邮件;而通过集成授权让 AI 连接整个主邮箱,则可能直接暴露数年的历史往来邮件,甚至赋予它代发、删信的操作权限。这些操作往往在同一个表单或授权弹窗中呈现,看起来像是一回事,但它们带来的安全后果截然不同,完全可以分别做出决策。
本文的目的就是帮助你理清这些差异:弄清第三方集成到底拥有哪些能力,为一次性任务只赋予刚刚好的最小权限,并在任务完成后逐一撤销授权。
搞清三层授权:提供地址、授权查收与全量连接
仅提供邮箱地址:意味着 AI 助手只是把你的邮箱填入某个注册表单或邮件发件头中。目标网站由此获知了该地址,但 AI 助手本身并未由此获得额外的特权。单纯获知一个邮箱地址,任何人都不可能直接读取里面的邮件。
授权查收特定收件箱:指的是向 AI 助手提供一套独立的访问凭据或临时权限,使其能够打开某个收件箱并查收新到的邮件。这种权限可以是严格受限的(例如仅限一个收件箱、只读权限、有效期仅 1 小时),也可以是非常宽泛的。“访问权限”这个词往往掩盖了其中的细微差别,这也正是下一节要重点分析的原因。
全量邮箱连接:通常是邮箱集成插件所索要的权限,往往包含读取完整历史邮件、代发邮件甚至删除邮件的高级权限。对于长期负责整理收件箱的专业助理来说这很有用,但如果只是为了“帮我接收一个验证码”,这种权限就严重越界了。
审查第三方集成到底获得了哪些具体权限
在点击授权之前,务必仔细查看申请的权限范围(Scopes),而不是只看功能宣传名称。一个声称“帮您总结邮件要点”的 AI 助手,在后台可能依然拥有发送、删除或修改邮件的完整权限。针对过度授权问题,OWASP 在权威安全指南中给出了明确建议:用于摘要总结的插件应严格限定为只读权限,涉及高影响的操作必须由人类最终确认(参见 OWASP LLM06)。
授权前请审查以下四个核心维度:
- 权限范围(Scope): 读取、发送、删除、配置;授权究竟赋予了其中哪些能力?
- 数据跨度(Extent): 仅限单个独立收件箱,还是整个邮箱账户?仅限新到达的邮件,还是回溯全部历史记录?
- 有效期限(Persistence): 权限是否会随着任务结束而自动销毁,还是需要手动撤销?务必确认集成是否会在任务完成后自动失效;如果不失效,任务虽然完成,但授权大门依然敞开。
- 关联工具(Other tools): 在持有邮箱访问权限的同时,该 AI 助手还能调用哪些其他工具,例如浏览器自动化、本地文件读写或连接其他云端服务?
最后一项的重要性往往容易被低估。接收到的外部邮件本质上是未经信任的数据输入,恶意邮件中完全可能包含专门诱导、劫持 AI 行为的指令。这绝非危言耸听:例如 CVE-2026-33654 漏洞揭示,某款个人 AI 助手的邮件通道存在提示词注入风险,远程攻击者仅需发送一封特制邮件,就能在无需用户任何交互的情况下触发模型执行恶意指令并调用系统工具。这虽是特定产品的缺陷,不能代表所有 AI 邮件功能,但它清楚地表明:收件箱周围的权限防护边界,与收件箱本身同样关键。关于邮件正文如何变成指令的机理,可参考面向邮件用户的提示词注入防范。
优先为一次性任务使用专用的只收不发收件箱
对于只需要接收邮件的低风险任务——如查收一次性验证码、确认链接或资料下载地址——最严谨且适度的方案是:为该任务单独创建一个专用临时收件箱。
在 TempMail.Best 上,AI Agent 可以按需创建有效期为 10 分钟或 1 小时的临时收件箱,等待来信,读取邮件内容,并在任务完成后立即销毁收件箱。该服务为只收不发模式,无法从该地址向外发送任何邮件。Agent 获得的独立凭据仅能访问这一个临时收件箱,背后没有长期的主账号,内部也不包含历史记录。
但有两项安全边界必须准确把握,切勿过度延伸信任:
- 独立收件箱只能隔离邮件层面的数据暴露,前提是该 AI 助手的其他系统权限也受到同等严格的限制。如果同一个助手同时能够访问你的本地文件或浏览器会话,收件箱的隔离并不能阻止被诱导的助手通过其他工具做出越权操作。
- “只收不发”是对 TempMail.Best 服务特性的客观描述。Agent 无法借由本站向外发信,但它可以删除该临时收件箱;至于它能否通过其连接的其他第三方工具向外发送数据,本站无法进行干预。
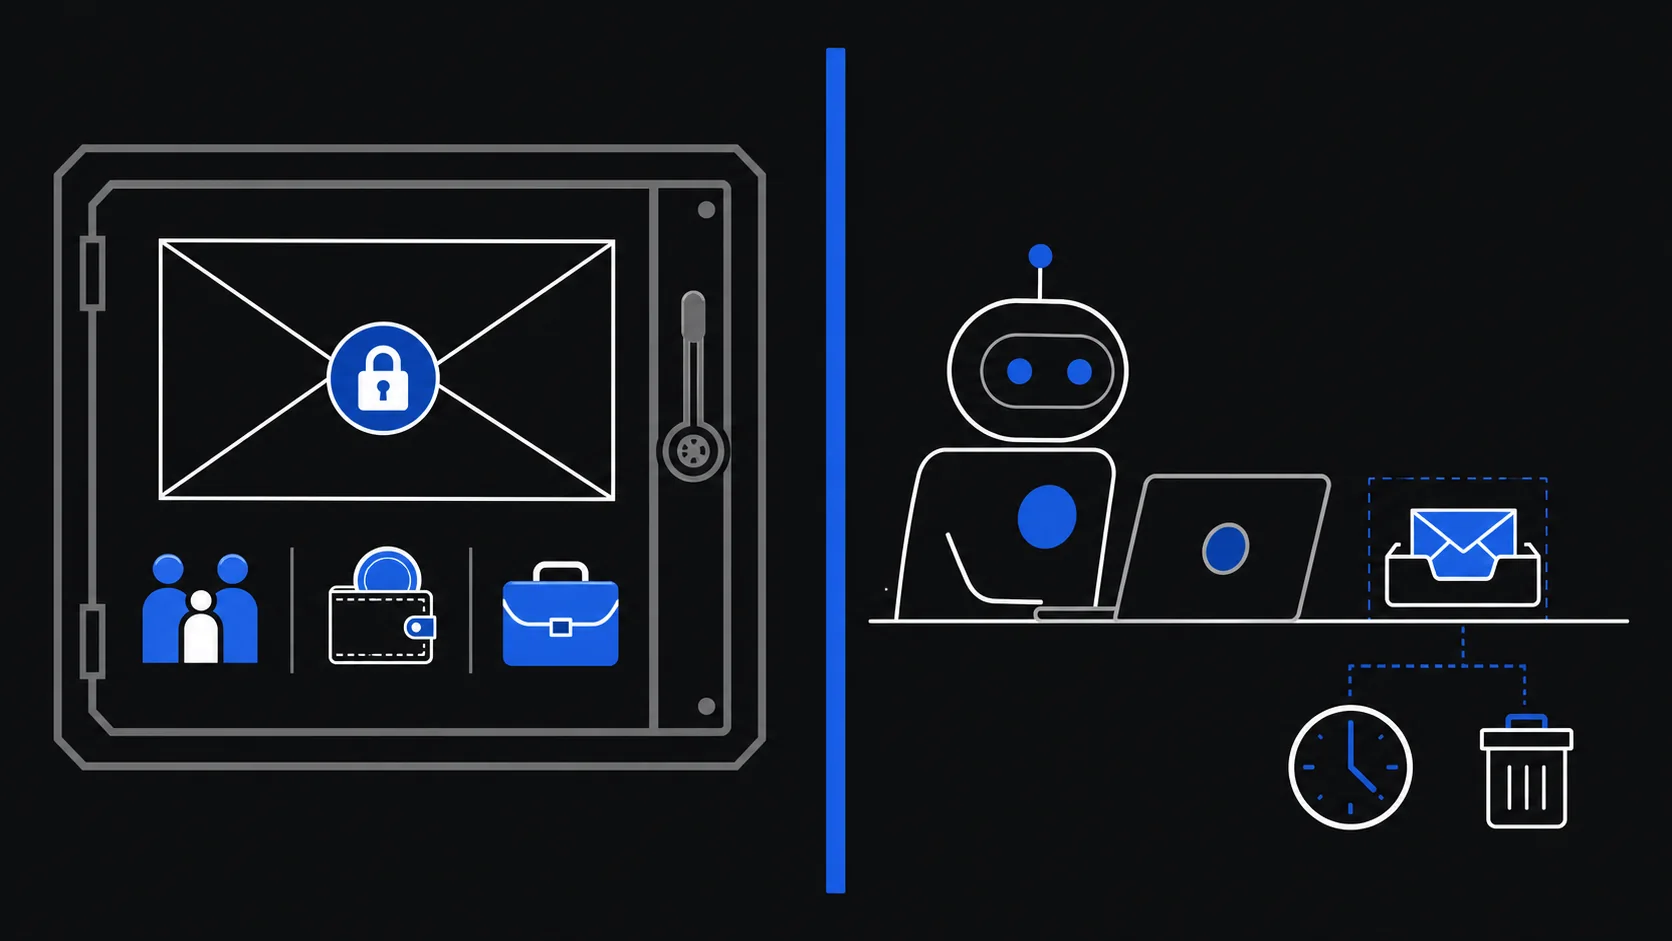
关于任务绑定型收件箱的架构设计,详见什么是 AI Agent 邮箱。
哪些场景绝不能对 AI 开放邮箱访问
遇到以下任务时,请果断拒绝临时收件箱,更不要让 AI 接入你的任何主邮箱:
- 银行、支付平台、证券投资,或者未来可能产生纠纷、需要退款的交易;
- 医疗健康记录、商业保险、政务服务或个人身份证件;
- 工作主力邮箱、核心日常账号或涉及保密协议的私人通信;
- 密码重置链接、账号恢复地址或安全设置变更确认;
- 你日后可能需要续费、退订或维权的各类长期订阅服务;
- 任何 AI 助手可能在未经你人工逐项审批的情况下擅自发送邮件或修改设置的操作流。
对于需要长期使用的账号,请使用由你完全掌控的真实主邮箱,或使用可管理的邮件转发别名。如果某个网站直接拒绝临时邮箱域名,请尊重其规则,这说明该任务本就不属于临时收件箱的适用范畴。
任务结束后分别关闭收件箱与撤销授权
当 AI 助手汇报任务完成时,先人工核验最终结果:验证码是否生效、文件是否成功下载、账号是否成功创建。随后,务必分两步分别关闭访问权限,因为它们涉及两个相互独立的系统:
- 销毁临时收件箱。 这会直接废除 Agent 访问该收件箱的专属凭据,并彻底删除其中的所有邮件。虽然收件箱到期后会自动销毁,但在任务完成时手动提前停止能进一步缩短暴露窗口。
- 在 AI 平台端撤销第三方授权。 停用 TempMail.Best 的收件箱,绝不等于撤销了第三方 AI 平台的授权。AI 平台上授权的其他工具、集成服务以及处于活动状态的会话仍保存在对方系统中,除非你手动撤回,否则它们会一直生效。对照任务前开启的授权清单,逐项撤销多余权限。
还需要明确的是:销毁收件箱无法“收回”AI 已经阅读过的内容,也无法清除它已写入其他存储系统的数据。在任务开始前控制好权限才是防线,任务后的善后工作只能关上大门,无法抹去对方的记忆。
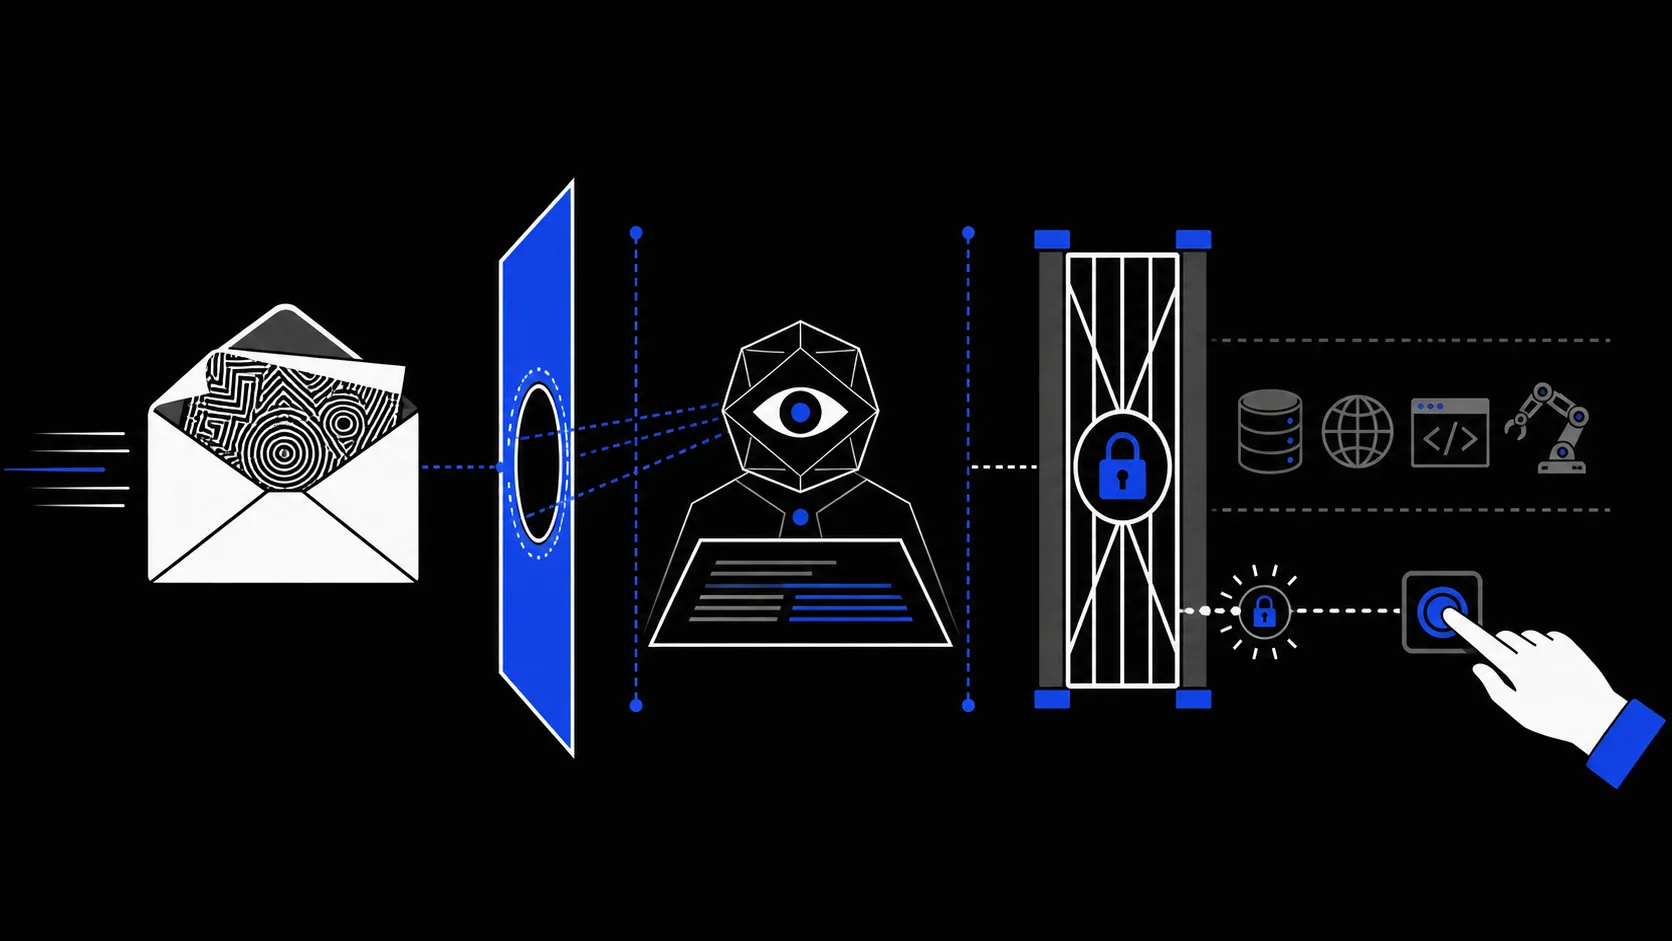
在授权任何涉及邮件的任务之前,建议对照 AI Agent 邮件验证安全 中的检查清单进行排查。核心问题从来不是“这个 AI 总体上值不值得信任”,而是“这项具体任务是否真的需要如此宽泛的权限”。对于一次性的接收任务而言,答案几乎总是否定的。