邮件里收到二维码?扫码前务必核对的六项检查
收到意料之外的二维码邮件时,扫码前先核对关键疑点,通过官方独立渠道核实真实性,并了解误输账号密码后的应急处置步骤。
邮件里的二维码本质上是一个你无法直接阅读的网址。你无法像对待普通文本超链接那样把鼠标悬停在上方预览目标域名;手机扫描后虽然可能在打开前预览网址,但这已经把风险推进了一步。因此,扫码前花几秒钟做核对至关重要。
核心原则其实很简单:如果邮件属于不期而至、要求你登录认证或催促你紧急处理,坚决不要扫码。直接打开该企业的官方 App,或者在浏览器中手动输入其官网网址,核对该请求是否真实存在。
二维码究竟隐藏了什么
二维码仅仅是网址的图像化呈现。但在钓鱼邮件(又称 Quishing)中,它同时承担了两个目的:既向收件人隐藏了真实跳转地址,又避开了那些只扫描纯文本链接却不解析图片的邮件安全过滤网关。
它还会促使你切换操作设备。英国国家网络安全中心(UK NCSC)在关于二维码风险的评估报告中重点指出了这两点:安全网关可能不会对图片进行深度检测,而扫码会将用户引导至缺乏企业级安全防护的个人手机上。你离开了受到过滤保护的工作电脑邮箱,转而在未必受到同等工作场所安全工具保护的个人手机浏览器上打开页面——这恰恰是攻击者诱骗你加载仿冒登录页面的理想环境。
隐藏在二维码背后的页面通常索取密码或要求进行多重认证授权。如果你确实扫了码且手机弹出了网址预览,看到陌生或仿冒域名是最后的刹车机会——但最有效的防线应当建立在更早的阶段:在邮件本身做出研判。
扫码前的六项核对
这项攻击手法的泛滥程度有明确的数据记录。微软威胁情报中心(Microsoft Threat Intelligence)在其 Defender 遥测数据中观察到,二维码钓鱼威胁从 2026 年 1 月的约 760 万次激增至 3 月的约 1,870 万次,增幅达 146%(详见微软 Q1 报告)。在微软数字犯罪部门对 Tycoon2FA 钓鱼即服务平台实施打击后,Q2 的监测数据显示威胁连续三个月下降,至 6 月回落至 830 万次(详见微软 Q2 报告)。这两组数据仅代表微软自身产品遥测范围与统计周期,并不代表全球所有钓鱼活动;且数据回落绝不意味着此类威胁已经消失。
该 Q2 报告中披露的两个细节直接决定了下方的核对重点:二维码钓鱼几乎全部通过附件投递——6 月的投递载体中,PDF 占比达 58%,Word 文档(DOC/DOCX)占 40%,直接嵌入邮件正文的二维码几乎接近于零;且恶意载荷绝大多数都是为了窃取用户账号凭据。
因此在扫码前,请逐一核对:
- 你是否预期会收到此邮件? 收到一封未经索取的陌生二维码邮件,本身就足以成为终止操作的充分理由。
- 邮件是否在制造紧迫感? “您的会话已过期”、“请立即完成验证”、“最后通牒”。催促采取紧急行动是钓鱼的最典型特征。
- 二维码是否藏在附件中? 微软监测发现,放置在 PDF 或 Word 附件中的二维码是压倒性的主要投递方式。带附件的邮件反而更加可疑。
- 对方是否在索取账号密码? 只要涉及账号登录、支付付款或实名核验,在证实其真实性前,一律默认其为凭据窃取手段。
- 声称的业务场景是否存在? 快递公司称“无法派送包裹”,你当前在官方 App 里是否有该运单?银行声称“需要紧急验证”,手机网银是否有弹窗警报?
- 你是否正打算下载专用的扫码软件? 请始终使用手机自带的相机扫描。美国联邦贸易委员会(FTC)针对二维码诈骗的警示特别警告:不要为了扫描陌生邮件里的二维码而单独安装第三方扫码 App——引导下载恶意应用本身就是陷阱的一部分。
即使一封邮件通过了全部六项检查,也不代表该二维码毫无威胁;这些核对规则是过滤筛查机制,并非绝对的安全担保。
通过邮件之外的独立渠道核实
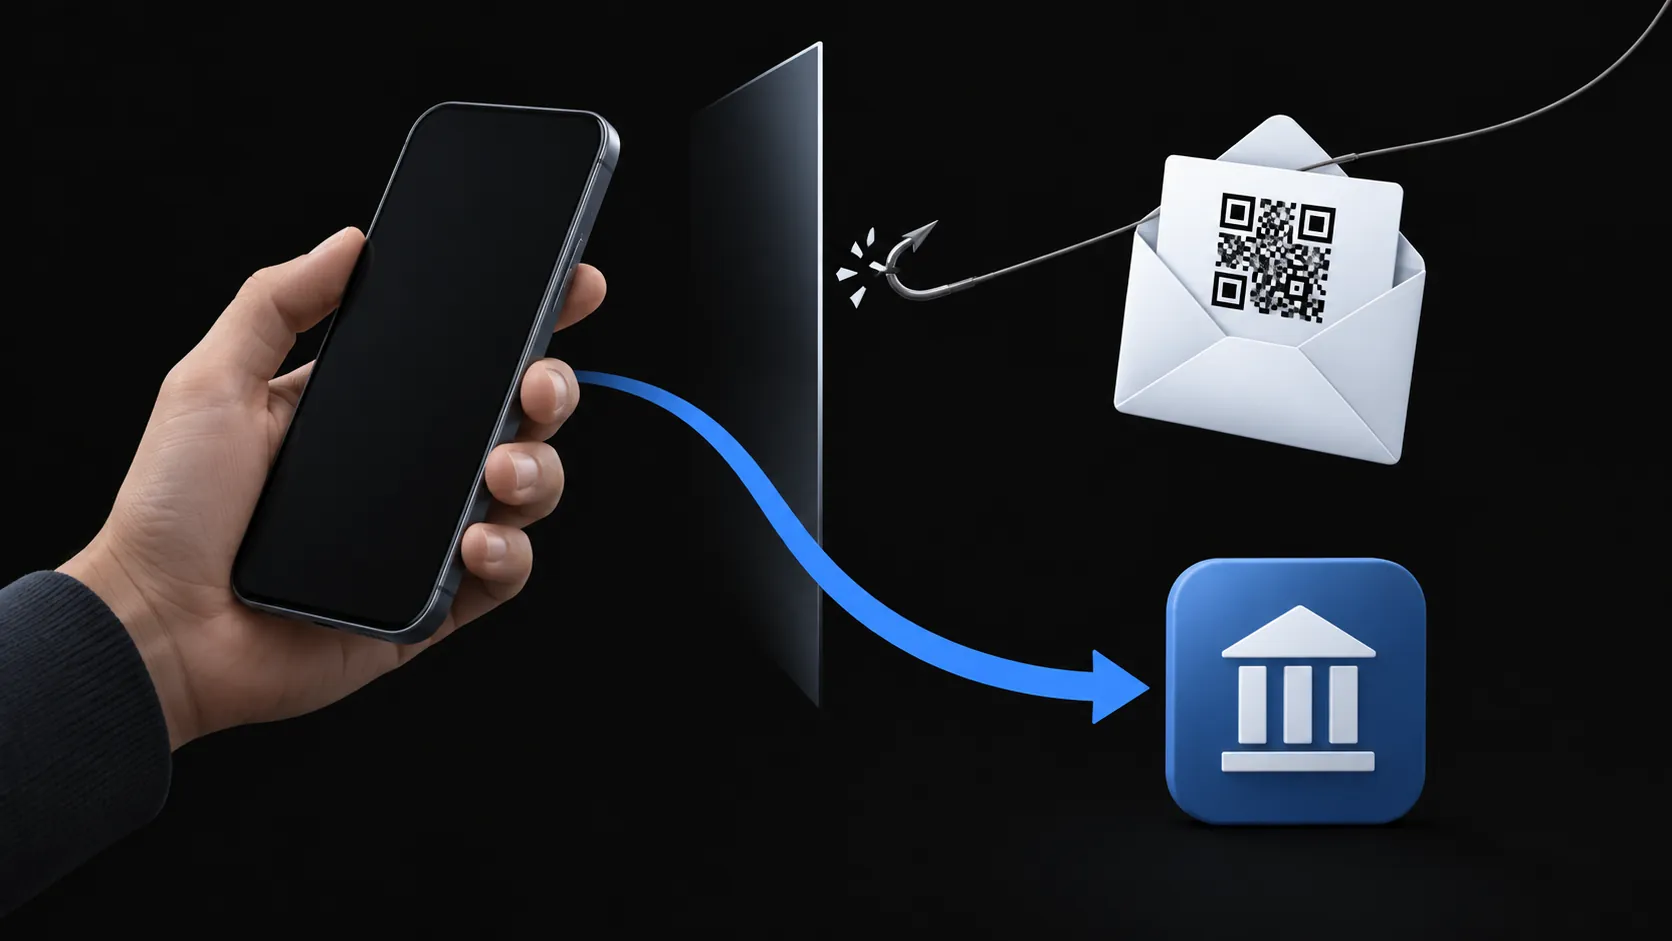
无论邮件声称的内容有多危急,都必须通过邮件未曾提供的独立渠道去求证。自行打开官方客户端应用,或者手动在浏览器地址栏输入已知官网,也可以拨打你通过独立途径查到的官方客服电话。如果你在官方渠道上完全查不到该项待办事项,就绝对不要对该邮件采取任何行动。
如果已经扫码或输入了账号密码
请按以下顺序立即止损:
- **输入了密码:**立即在官方网站上手动输入网址修改密码。如果你在其他平台复用了相同密码,必须一并修改。
- **排查登录设备与会话:**在账号安全设置中强制注销所有其他已登录设备与活动会话,并检查近期登录活动日志,查找任何可疑记录。
- **泄露了银行卡或金融信息:**拨打实体银行卡背面或对账单上的号码联系发卡机构,说明资料泄露情况并按其指引处理,切勿拨打邮件中留下的任何联系电话。
- **提交了手机号或身份信息:**做好应对后续精准钓鱼的准备,攻击者很可能会利用你刚提交的这批信息伪装成客服跟进——针对性的骗局往往是连续的。
- **下载了不明文件:**绝对不要点击运行。使用系统自带的安全软件进行全盘扫描;如果你已经运行了该文件,应立即寻求专业技术协助,单凭杀毒软件显示“未发现威胁”并不能证明设备没有风险。
为什么临时收件箱无法为邮件背书
即使钓鱼邮件投递到了临时邮箱中,也丝毫不会降低其危险性。TempMail.Best 仅会对 Cloudflare 实验性垃圾评分明确达到最高分的情形予以拒收——这只是一个不可靠的粗筛信号,绝非可以完全信赖的安全屏障。系统根本不会对邮件里的二维码图片进行解析,更不会审查链接的真实指向或核实发件方的说辞。
地址隔离有其专注的价值:一次性注册能有效阻断垃圾推广邮件流入你的日常主收件箱,而且收件箱本身会在 10 分钟或 1 小时后彻底销毁。但最终决定是否扫码的责任永远在用户自身。临时邮箱安全边界清单深入阐述了临时收件箱的保护边界。如果收到的邮件包含用于临时账号的验证码或登录链接,临时邮箱收取验证码指南提供了针对各种异常场景的应对方案。
对于授权软件处理邮件的用户还有一层额外防线需要注意:如果你让 AI 助手读取收件箱,恶意邮件就会变成 AI 可能去执行的外部输入指令。这属于另一个具有独立防御要求的领域,详见邮件间接提示词注入(Prompt Injection)防范指南。