邮箱在数据泄露中曝光怎么办?应急处置与事前地址隔离
当邮箱出现在泄露数据中,了解如何按密码、双重认证与可疑邮件的优先级做应急处置。明确事后补救措施,看清事前使用一次性临时地址究竟能阻断哪些暴露、无法改变哪些痕迹。
你曾经注册过的某家公司遭遇了黑客入侵,或者隐私监控工具提醒你的邮箱地址出现在了公开的泄露数据库中。首先需要明确的是,“你的邮箱在泄露事件中曝光”并不是一句完整的情况说明。有些泄露仅仅包含邮箱地址和注册时间;而另一些泄露则可能包含密码哈希、真实姓名、手机号乃至实体住址。最妥当的应对策略取决于具体泄露了哪些字段,而不是单纯看泄露发生本身。
先查清具体泄露了哪些数据字段
第一步应当仔细查阅受波及企业官方发布的泄露通告。受影响的企业通常会详细披露被窃取的数据类别。如果未收到官方通告,也可以通过主流安全监控平台或涉事服务的状态页面核对具体泄露字段。
其中有两类字段需要区别对待:
- 你的邮箱地址属于长期稳定的核心标识符。手机号码可能更换,银行卡可以挂失补发,但绝大多数人的主力邮箱会连续使用多年。即使是来自一家你早已不再使用的边缘服务的泄露记录,攻击者依然可以顺藤摸瓜将该邮箱作为长期联系到你的渠道,或者拿去探测你在其他平台的同名账号。
- 密码及其他敏感个人信息决定了当前险情的紧急程度。当密码以弱加密形式存储、明文存储,或者该密码因先前的泄露事件早已被解密流通时,风险最为严峻——尤其是如果你还在其他地方复用了该密码。如果姓名、手机号或支付明细一并失窃,威胁就已经远远超出了邮箱本身的范畴。
切勿仅凭看到数据库泄露的传闻就盲目断定密码一定失窃,但也绝不能心存侥幸认为密码安然无恙。务必以权威通报的具体字段为准。
立即保护可能受波及的账号
如果密码数据已经泄露——或者你无法排除泄露可能——请按以下顺序采取行动。即使确认密码未泄露,针对多因素认证与邮箱过滤规则的检查也同样必不可少:
- 如果你怀疑自己的邮箱服务本身遭到了入侵,请优先重置主力邮箱的密码;如果只是第三方服务泄露,先去被黑客入侵的服务修改密码,使泄露的凭据立即失效。
- 立即修改你在其他平台复用了该密码的所有账号。泄露的“邮箱-密码”组合会被黑客自动化脚本在全网各大网站反复撞库,跨平台复用密码正是将一次轻微局部泄露演变成重大安全灾难的罪魁祸首。
- 为你的核心邮箱开启多因素认证(MFA),随后为网银与支付平台、云存储以及所有支持该功能的关键账号全面启用。
- 深入检查你的主力邮箱设置,核对是否存在未经你授权的自动转发规则、过滤规则或异常登录设备。攻入收件箱的攻击者常常会在后台悄悄留下一条转发后门,哪怕你日后修改了密码,他们依然能暗中接收你的邮件。
如果泄露内容包含完整的支付信息或高价值身份证明,应将其作为独立案件处理:及时向银行报备并密切监控卡片扣费,同时遵循涉事平台提供的官方救济途径操作。
警惕随之而来的高度定向钓鱼邮件
被泄露的数据集向持有它的黑客揭示了关于你的真实事实:你确实使用过该服务,甚至掌握了你的常用称呼和密码设置习惯。这使得攻击者后续发来的诈骗邮件远比群发式垃圾邮件更具欺骗性。一封写着“您在 XX 平台的账户需要更新密码”的邮件之所以极易让人上当,正是因为你确实拥有该平台的账号。
养成以下两个习惯能挡住绝大多数钓鱼攻击:
- 将任何提及该泄露事件的来信一律视为未经核实的潜在风险,特别是那些催促你登录验证、核对支付信息或下载附件的邮件。务必通过官方手机应用或浏览器收藏夹网址直接进入该服务,切勿点击邮件正文中的任何链接。
- 做好长期防范的心理准备。泄露的数据会在暗网流通数年之久,因此在通告发布数月乃至数年后,如果依然收到提及该平台的邮件,请保持同样的警惕——单凭收到此类邮件,并不意味着又发生了新的泄露事件。
事前采用独立临时地址能改变什么
设想一下:如果遭遇数据泄露的网站只是一个你仅使用过一次的技术论坛或免费工具,且你在注册时使用的是几个月前就已经过期的临时收件箱。那么黑客拿到并公开的,就只是一个早已无法再接收任何邮件的废弃地址。在 TempMail.Best 上,收件箱到期即被彻底销毁,后续发往该地址的所有邮件都不会再被任何人获取。
只要你仅在该服务中使用过这个独立临时地址,黑客就无法凭借这条记录把你与其他网站的账号串联起来;而即便该平台泄露了密码,只要这个密码是你专为该临时网站随手生成的,它就绝不可能打开你更有价值的任何核心账户。
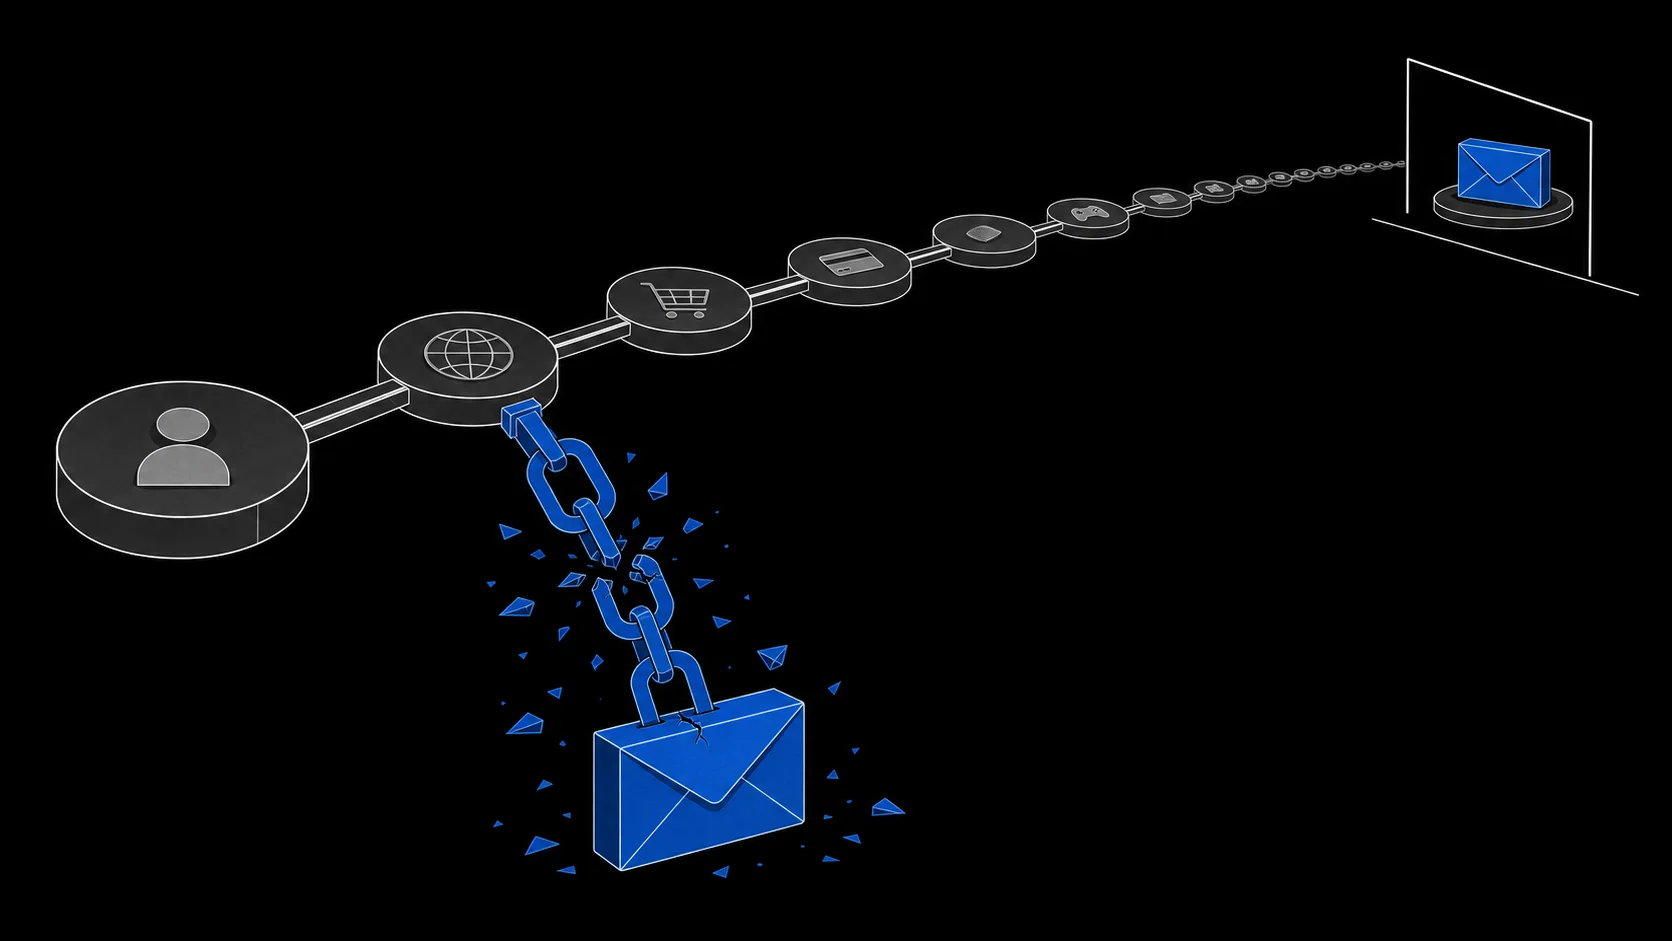
但这绝非能凭空抹平所有暴露。如果你在表单中如实填写了真实姓名、手机号或银行卡资料,无论你填入什么邮箱,那些敏感字段依然会一并泄露。临时地址能且仅能从泄露记录中剥离“日常主力邮箱”这一项标识符,它无法缩减其他字段的暴露。并且该网站在注册过程中同样可能记录了你的 IP 地址与设备环境特征——关于临时邮箱无法隐藏哪些身份信号,我们在专门的文章中有更深入的解析。
地址隔离无法逆转的事后局限
地址隔离是一项必须在注册前就做好的前置防范决策,而不是事后力挽狂澜的补救良药。
- 它无法撤回已经泄露出去的数据。一旦你的真实主邮箱或个人敏感信息已经在网络上公开流传,你只能依靠修改密码、开启多因素认证以及长期保持警惕来控制损失。
- 它无法拯救跨站复用的弱密码。如果泄露的密码被你在多个核心网站共用,任何类型的收件箱都无法阻挡接踵而至的撞库盗号。
- 它无法隐藏访问行为本身。无论你在表单中输入什么邮箱,网站在连接建立时就已经记录了你的网络 IP、Cookie 及浏览器指纹。
- 它无法消除你主动提交的表单内容。只要是你点击提交的数据,都会永久保存在对方的数据库内。
在注册前规划好分层策略——重要核心账号绑定长期主力邮箱,持续性商业服务使用管理型转发别名,用完即弃的边缘交互使用一次性临时收件箱——能从源头上大幅减少下一次泄露事件中你被暴露的身份信息。关于注册前如何科学分配三层地址,详见三层邮箱隐私防护方案;关于何种中间方案能够兼顾收据凭证与账号找回,可参考临时邮箱与别名对比。
在一次性临时层,TempMail.Best 支持无需注册即可创建只收不发的临时收件箱,提供 10 分钟或 1 小时两种时长。收到新邮件绝不延长有效倒计时,每个收件箱仅保留最新的 20 封邮件,且邮件处理日志绝不记录收件地址、主题或正文内容。当收件箱随时间流逝而终结,它便彻底切断了任何试图找回你真实身份的连接渠道——这正是让黑客手里的泄露数据库贬值最彻底的物理屏障。