用臨時信箱接收電子郵件驗證碼
臨時收件匣能為用完即棄的帳號接收驗證碼。學會不靠鑽漏洞的方式,排查寄送延遲、地址被拒與收件匣過期。
可以,臨時收件匣能收一般的驗證郵件:一次性驗證碼、註冊確認信、免密碼登入連結。但有兩個前提必須先成立:網站要接受這個地址,而且網站要真的把信寄出來。兩者都沒有保證。
所以檢查要做在步驟之前:這是一個你丟得起的帳號嗎?拋棄式收件匣適合用完即棄的任務。對任何你日後可能需要復原的帳號,它就是錯的工具,操作再小心也改變不了這一點。
確認這個帳號丟得起
把地址貼進任何地方之前,先做一個測試:當這個收件匣到期、跟它綁在一起的地址對你徹底失效時,會有什麼壞掉?
| 你預期收到的郵件 | 適合臨時收件匣嗎? |
|---|---|
| 一次性註冊驗證碼 | 適合,前提是帳號用完即棄 |
| 電子報或下載確認信 | 適合,前提是你不需要日後存取 |
| 免密碼登入連結 | 只在連工作階段本身都可拋棄時適合 |
| 密碼重設或安全警示 | 不適合,收件匣會過期 |
| 銀行、醫療、工作或政府驗證碼 | 不適合,請用你長期掌控的地址 |
「收得到」不等於「合適」。有些網站在表單階段就拒收拋棄式網域;有些接受地址,卻什麼都不寄。TempMail.Best 使用單一郵件網域,所以某個網站配不配合,完全取決於該網站的政策。如果表單拒絕這個地址,把它當成一條規則接受、換個做法,不要去找繞過它的方法。
電子郵件 OTP 也是同樣的道理。如果服務是透過電子郵件寄送一次性密碼,並且接受這個地址,收件匣就能顯示它。簡訊驗證碼和驗證器 App 則是完全不同的管道。
接收並使用一組驗證碼
- 選一個涵蓋整個流程的效期。 在 TempMail.Best 上,如果表單已經開著、隨時可送出,選 10 分鐘;如果對方可能寄得慢、或你可能需要重寄一次,選 1 小時。計時從建立那一刻開始,收到郵件不會延長。10 分鐘與 1 小時的選擇指南詳細說明了這個取捨。
- 地址只複製一次。 貼進表單後逐字核對(本地部分很長),送出,然後讓收件匣分頁保持開著。
- 用你最近一次請求對應的驗證碼。 打開來自你剛才操作的那個網站的郵件,把驗證碼填回本來就開著的頁面。如果你按過重寄,請用對應那次請求發出的驗證碼,而不是看收件匣裡誰先到。
TempMail.Best 不需要註冊,新郵件會即時推送到開著的頁面;連線中斷時,頁面會以大約每 15 秒一次的頻率繼續檢查。收件匣只保留最新 20 封,而且只收不寄——你無法從它回信。
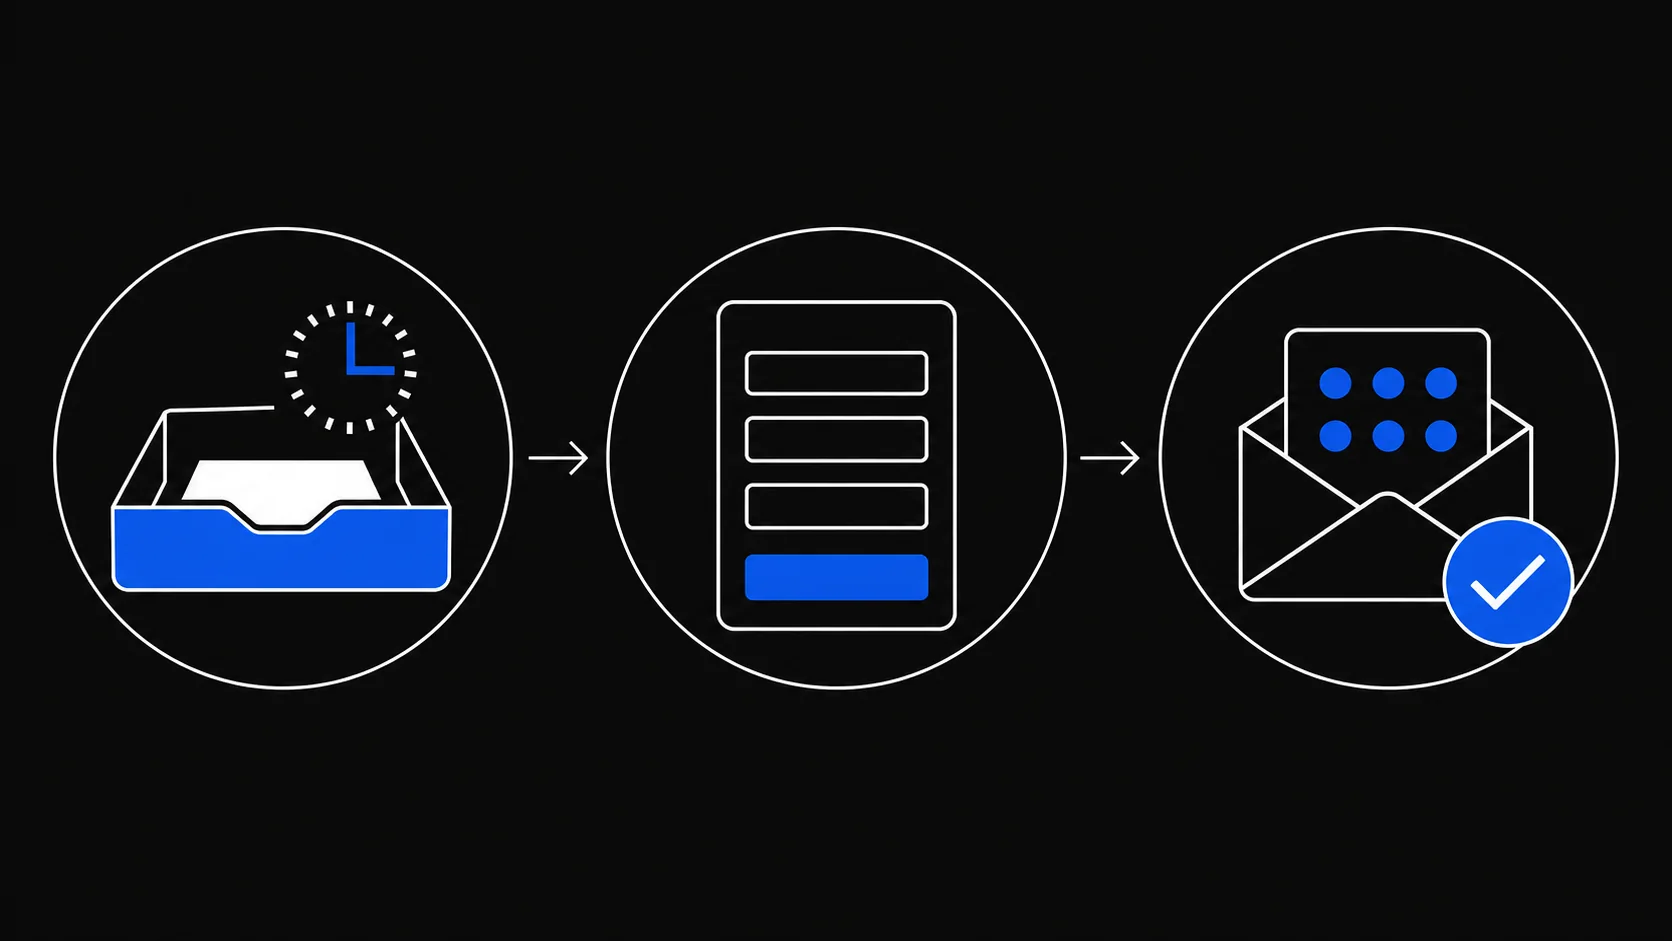
如果什麼都沒收到
再要一組驗證碼之前,先檢查這些地方。有些網站會在重寄後讓先前的驗證碼失效,所以請依照網站的說明,使用你打算完成的那次請求所發出的驗證碼。
- 重新核對貼上的地址。 錯一個字,郵件就寄到別的地方去了。
- 檢查剩餘時間。 效期從建立時開始算,不是從對方寄信時開始算,收到的郵件也不會幫它續命。
- 等幾分鐘。 很多寄件者把交易郵件排進佇列,不會立刻發出。
- 重寄一次。 然後使用對應那次請求的驗證碼。
- 確認管道。 網站可能改用簡訊、App 推播或驗證器提示,而不是電子郵件。
- 留意明確的拒絕訊息。 如果網站拒收拋棄式地址,那是政策決定,不是寄送故障。網站為什麼封鎖臨時信箱說明了如何確認,以及該改用什麼。
- 如果收件匣已過期,就重頭來。 新收件匣是新地址,所以表單或帳號必須更新成它。有些服務不讓你在未先驗證舊信箱的情況下更換綁定的電子郵件。
登入連結需要額外小心的時候
Magic link 能讓打開它的人直接登入。不要把寄件者名稱或地址當成連結為真的證明:寄件者欄位可以被仿冒,而一封信出現在你的臨時收件匣裡,也說明不了是誰寄的、為什麼寄。
改為在源頭核實。只在你發出請求的那個瀏覽器工作階段裡打開登入連結;有疑慮時,跳過連結,直接從網站的官方頁面或 App 登入。驗證碼和連結都自己收好:美國聯邦貿易委員會(FTC)警告,任何主動聯絡你、索取驗證碼的人,都可能正試圖接管那個帳號。
也因為收件匣只收不寄,它無法為內容背書。釣魚郵件在收件匣裡可以長得跟真信一模一樣。
什麼時候該用長期地址
只要驗證的目的是建立長期的所有權、或守護值錢的東西,就別用臨時收件匣:
- 銀行、支付、加密貨幣,或存有餘額的購物帳號;
- 醫療入口、保險、稅務、政府與教育紀錄;
- 你的主要工作帳號、雲端儲存、社群帳號或密碼管理器;
- 你日後可能需要管理的付費服務、訂單、保固與訂閱;
- 任何重設連結或安全警示會寄到電子郵件的帳號。
這些情況適合固定信箱,或能讓真實地址不上表單的可管理轉寄別名。如果是 AI 助手要代你完成驗證、而不是你親手操作,適用的檢查清單不一樣,請看 AI agent 的郵件驗證安全。
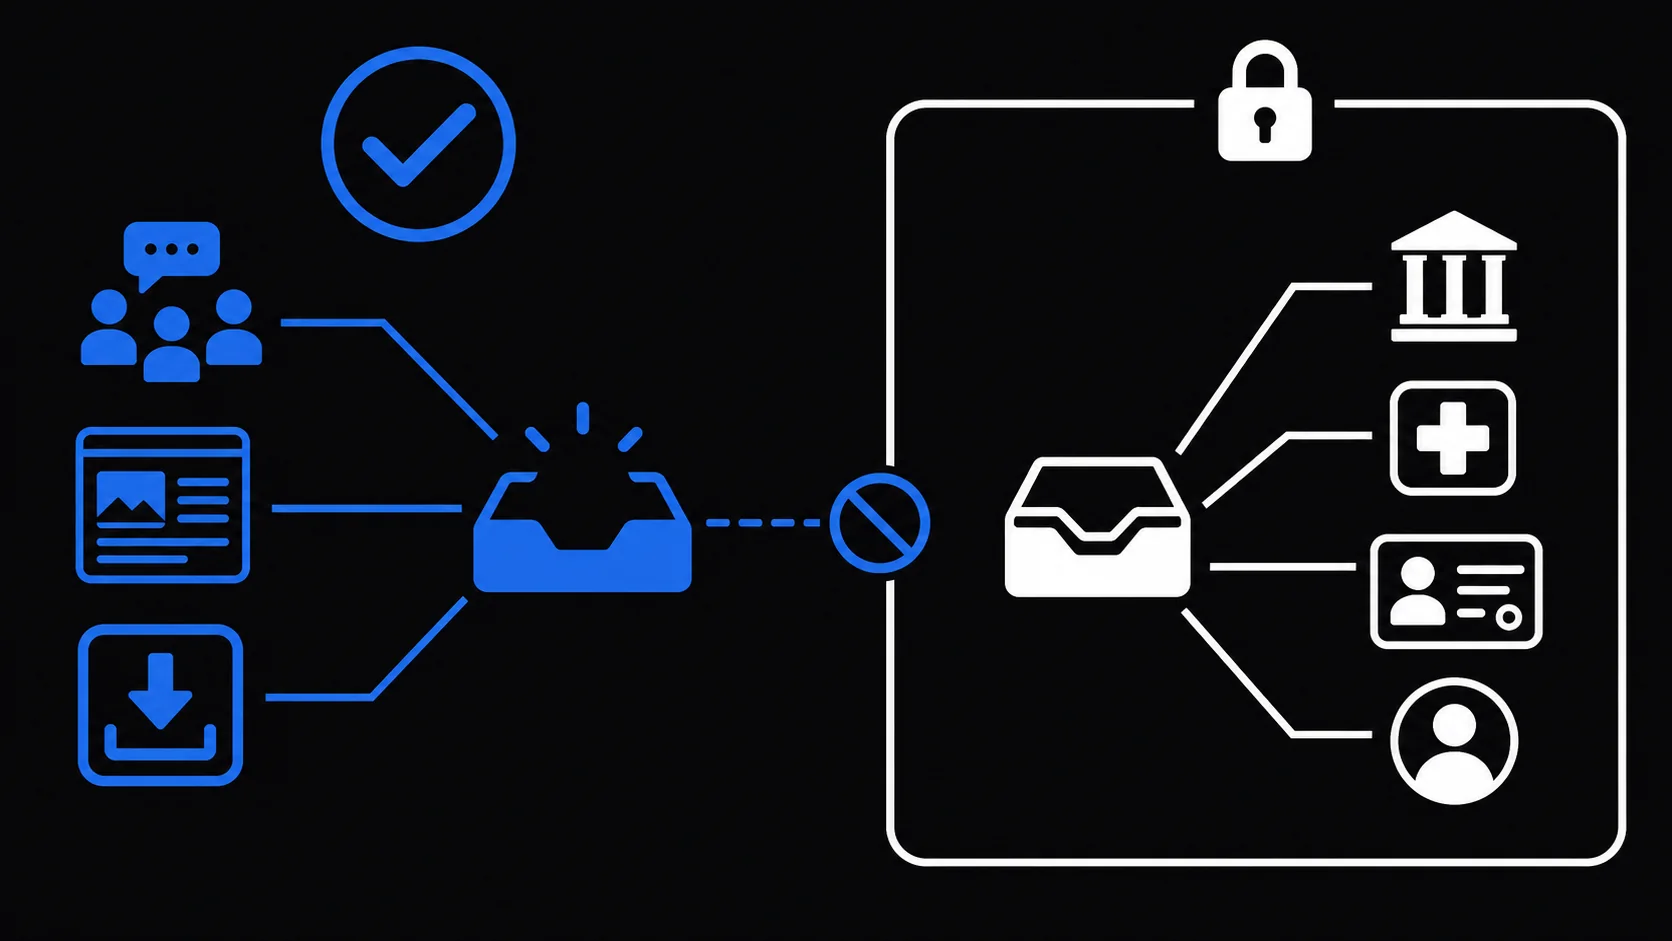
對用完即棄帳號上的一次性驗證碼,建立一個收件匣,預留足夠重寄一次的時間,使用對應你要完成的那次請求的驗證碼,然後讓它如期到期。