AI सहायक सत्यापन कोड संभाल रहा है? सात जाँचें
AI सहायक के ईमेलित कोड इस्तेमाल करने से पहले अधिकार, साइट के नियम और खाता जोखिम जाँचें; बाद में इनबॉक्स रोकें और हर अनुमति वापस लें।
किसी AI सहायक से एक ईमेल सत्यापन पूरा करवाना तब उचित है जब काम छोटा, अधिकृत और डिस्पोजेबल हो। सीधे "सहायक साइन-अप संभालता है" पर कूदना उचित नहीं है। यह चेकलिस्ट मानती है कि आप जानते हैं कि एजेंट-प्रबंधित इनबॉक्स क्या है और यह आपके मुख्य मेल से कैसे अलग है; अगर नहीं, तो पहले AI एजेंट इनबॉक्स क्या है देखें। नीचे की सात जाँचें काम को अधिकृत करने से पहले से बंद करने के बाद तक चलती हैं।
अधिकृत करने से पहले सात जाँचें
सहायक के किसी फ़ॉर्म को छूने से पहले इन्हें चलाएँ। हर जाँच अपने आप पास या फ़ेल होती है; "नहीं" का मतलब है उस शर्त को ठीक करें, दूसरा पता चुनें, या वह कदम खुद उठाएँ।
- आपने यह काम चुना। सहायक वह कर रहा है जो आपने माँगा, न कि किसी ईमेल, वेबपेज या दूसरे उपकरण के भीतर आए अनुरोध पर कार्रवाई। अधिकार आपसे शुरू होता है।
- साइट के नियम इसकी अनुमति देते हैं। कुछ प्लेटफ़ॉर्म डिस्पोजेबल पते नकारते हैं या टिकाऊ संपर्क माँगते हैं। अगर साइट पता स्वीकार नहीं करती, तो यह मानने का नियम है, दरकिनार करने की समस्या नहीं। सहायक को रुककर रिपोर्ट करनी चाहिए, न कि दूसरी डोमेन या छद्म पता आज़माना चाहिए।
- खाता कम मूल्य का है और रिकवरी नहीं चाहिए। अगर इस इनबॉक्स की पहुँच खोने से खाता खो जाए, तो काम अस्थायी पते के लिए ग़लत है। न बैंकिंग, स्वास्थ्य, सरकारी, काम या पेड खाते; न ऐसी कोई सेवा जिससे आपको विवाद, रिफ़ंड या रिकवरी करनी पड़ सके।
- सहायक आपका मुख्य मेलबॉक्स कभी नहीं देखता। उसे मिलने वाली इकलौती ईमेल पहुँच इसी काम के इनबॉक्स का क्रेडेंशियल है। अगर सहायक पहले से व्यापक मेलबॉक्स अनुमतियाँ रखता है, तो वह हटाने लायक अलग एक्सपोज़र है, इस काम का हिस्सा नहीं।
- अवधि पूरे प्रवाह को कवर करती है। इनबॉक्स बनने से ठीक 10 मिनट या 1 घंटा चलता है, और मेल मिलने से यह नहीं बढ़ता। जब दोबारा भेजना या दूसरा पुष्टिकरण चरण संभव हो, तब 1 घंटा चुनें; 10 मिनट चुनकर प्रेषक की रफ़्तार की उम्मीद न रखें।
- कोड उसी साइट पर रहता है जहाँ से आया। सत्यापन कोड या साइन-इन लिंक सिर्फ़ मूल साइट या ऐप के लिए है। FTC का मार्गदर्शन जो लोगों के लिए है, वह सहायकों पर भी लागू होता है: आपका कोड पाने वाला कोई भी आप बनकर कार्रवाई कर सकता है। सहायक को इसे किसी दूसरी साइट, चैट, फ़ाइल या आपके द्वारा अस्वीकृत उपकरण में नहीं डालना चाहिए।
- आप अंत जानते हैं। काम शुरू होने से पहले तय करें कि "पूरा" कैसा दिखता है और बाद में कौन सी अनुमतियाँ बंद करनी हैं: अस्थायी इनबॉक्स, साथ में कोई भी जुड़ा तृतीय-पक्ष AI प्लेटफ़ॉर्म प्राधिकरण, सत्र या कनेक्टेड ऐप।
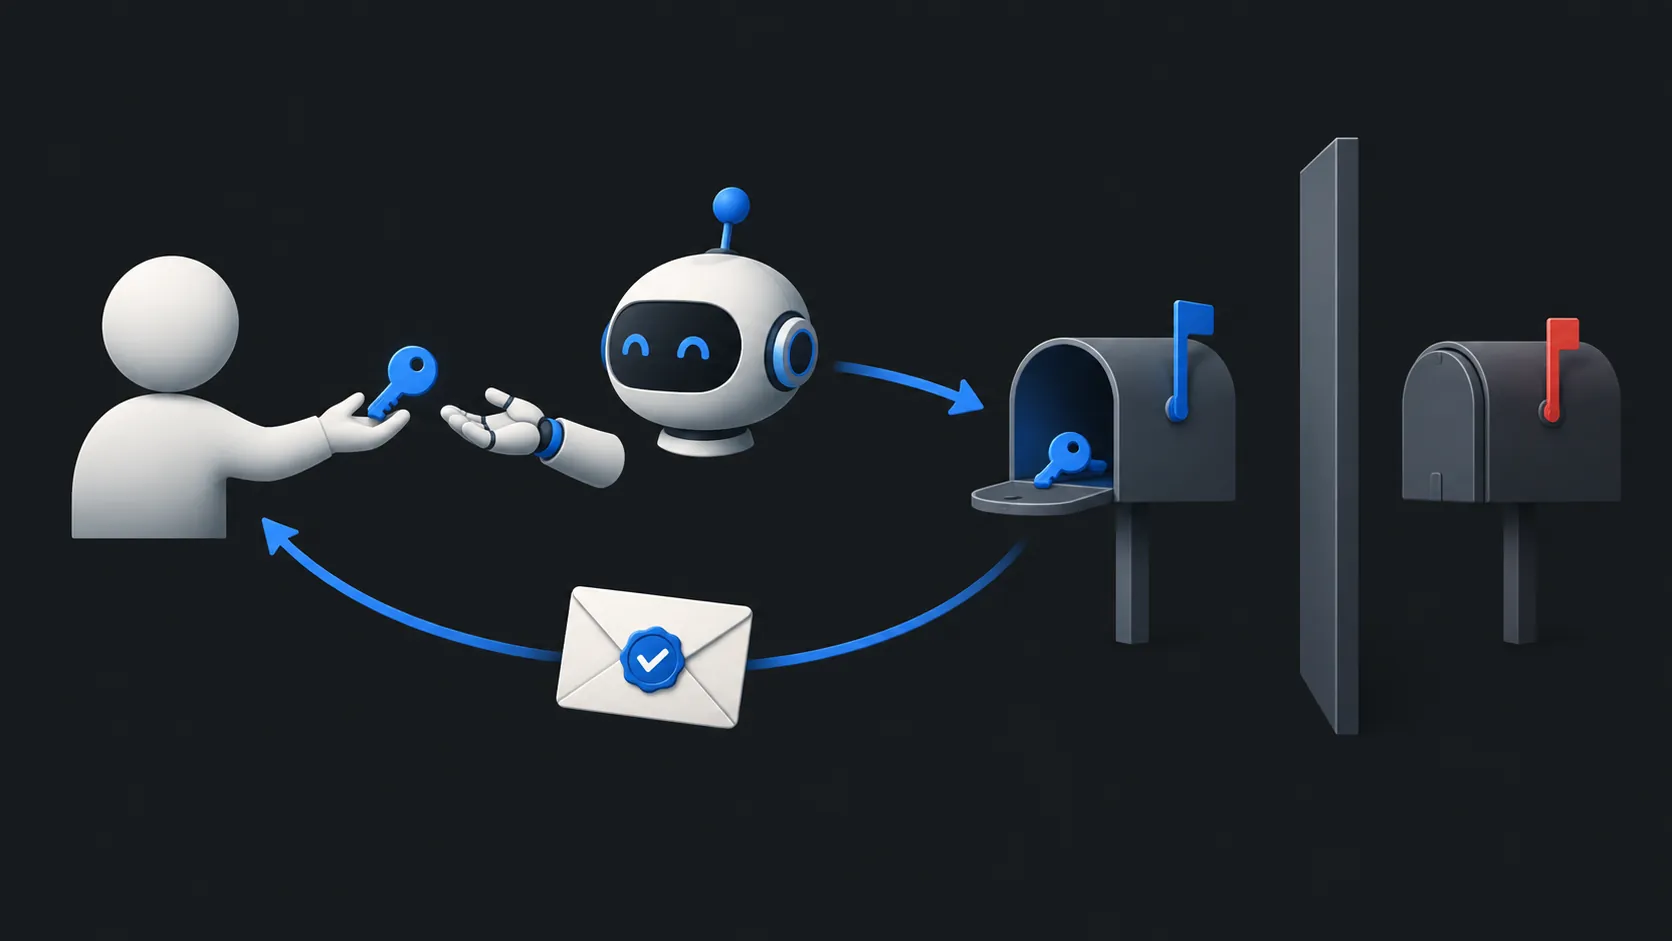
एजेंट को सिर्फ़ वही इनबॉक्स दें जिसकी ज़रूरत है
एकल सत्यापन के लिए सहायक को ठीक एक चीज़ चाहिए: उस काम के लिए केवल-प्राप्ति इनबॉक्स। TempMail.Best पर सहायक अपना अस्थायी मेलबॉक्स बना सकता है, संदेश का इंतज़ार कर सकता है, उसे पढ़ सकता है, और बाद में मेलबॉक्स मिटा सकता है। सेवा में भेजने या फ़ॉरवर्ड करने की सुविधा नहीं है, पर यह उस सहायक को नहीं रोकती जिसके पास दूसरे उपकरण हैं, वह पढ़ा हुआ कोड लीक करने से।
वह क्रेडेंशियल उसी एक मेलबॉक्स तक सीमित है जिसे वह बनाता है। यह आपका दूसरा मेल नहीं खोलता, और इनबॉक्स के साथ समाप्त होता है। अगर आप यह तौल रहे हैं कि सहायक को कोई मेलबॉक्स पहुँच देनी भी चाहिए या नहीं, तो पता साझा करना बनाम इनबॉक्स पहुँच देना अंतर स्पष्ट करता है। यह वही सिद्धांत है जो अत्यधिक एजेंसी पर OWASP मार्गदर्शन बताता है: एक्सटेंशन को सिर्फ़ उतनी अनुमतियाँ दें जितनी उसका काम माँगता है, और बड़े असर वाली कार्रवाइयों के लिए मानवीय मंज़ूरी रखें। उस सिद्धांत का दूसरा आधा हिस्सा यहाँ उतना ही मायने रखता है। अगर आपके सहायक के पास ब्राउज़र, फ़ाइल पहुँच या जुड़े ऐप हैं, तो ईमेल के भीतर इंजेक्ट हुआ निर्देश उन उपकरणों का इस्तेमाल कर सकता है, भले मेलबॉक्स खुद केवल-प्राप्ति हो। जब AI दुर्भावनापूर्ण ईमेल पढ़ता है तो क्या होता है यह सीमा समझाता है।
कोड बनाम साइन-इन लिंक
हर सत्यापन संदेश कोड नहीं लाता। कुछ ऐसा लिंक भेजते हैं जो उसे खोलने वाले को साइन इन कर देता है। दोनों का व्यवहार अलग करें।
कोड एक छोटा रहस्य है जिसे सहायक पढ़कर आपको बताता है, या आप दोनों की तय साइट पर डालता है। साइन-इन लिंक काम करता क्रेडेंशियल है: क्लिक करते ही सत्र खुलता है, कभी-कभी ऐसे डिवाइस या ब्राउज़र पर जो आपके नियंत्रण में नहीं। लिंक के लिए, सहायक से लिंक की मंज़िल और उसे माँगने वाले काम की रिपोर्ट करवाएँ, फिर किसी भी खोलने की मंज़ूरी से पहले दोनों की पुष्टि जानी-पहचानी आधिकारिक साइट से करें। अगर ऐसा लिंक आता है जिसे आपने नहीं माँगा, या मंज़िल का डोमेन सेवा से नहीं मिलता, तो जवाब नहीं है — "आज़माकर देखते हैं" नहीं।
ईमेल कोड शुरू से ही कमज़ोर प्रमाणीकरण है। NIST की डिजिटल पहचान दिशानिर्देश ईमेल को आउट-ऑफ़-बैंड प्रमाणक के रूप में अनुमत नहीं देतीं, और स्पष्ट रूप से इसे केवल ईमेल पता मान्य करने वाले कोड से अलग करती हैं। दोनों में से कोई डिस्पोजेबल इनबॉक्स को महत्वपूर्ण खाते के लिए उपयुक्त नहीं बनाता।
अगर साइट पता ठुकरा दे
अस्थायी इनबॉक्स पहचानी जाने वाली डिस्पोजेबल डोमेन इस्तेमाल करता है, और कुछ साइटें इसे फ़ॉर्म पर ही नकार देती हैं या चुपचाप संदेश कभी नहीं भेजतीं। अस्थायी इनबॉक्स में सत्यापन कोड प्राप्त करना सामान्य विफलता मामले बताता है: टाइपो, समाप्त अवधि, धीमे प्रेषक, एकबारगी-कोड अमान्य होना।
सहायक के लिए नियम सरल है। अस्वीकृति रुकने की शर्त है, पहेली नहीं। उसे अस्वीकृति रिपोर्ट करनी चाहिए और इंतज़ार करना चाहिए। उसे बदलाव के साथ दोबारा कोशिश करने, वर्तनी घुमाने, या दूसरी डिस्पोजेबल डोमेन ढूँढने मत दें; इससे अस्वीकृत साइन-अप साइट के नियमों को चकमा देने की कोशिश बन जाता है। अगर काम स्वीकृत पता माँगने जितना महत्वपूर्ण है, तो सही जवाब टिकाऊ पता या प्रबंधित फ़ॉरवर्डिंग उपनाम है — वह दूसरा उपकरण है।
पूर्णता की पुष्टि करें और पहुँच बंद करें
जब सहायक बताए कि काम पूरा हुआ, तो नतीजा खुद जाँचें। क्या कोड इच्छित साइट पर काम किया? खाता सच में बना? फिर चीज़ें क्रम से बंद करें।
सहायक से मेलबॉक्स मिटवाएँ, या उसकी अवधि समाप्त होने दें। इससे मेलबॉक्स क्रेडेंशियल ख़त्म होता है और सहेजे संदेश हट जाते हैं; सेवा अधिकतम नवीनतम 20 संदेश रखती है और समाप्ति पर उन्हें मिटा देती है। इनबॉक्स बंद करना इस मेलबॉक्स तक सहायक की पहुँच ख़त्म करता है, पर इससे आगे कुछ नहीं करता। यह तृतीय-पक्ष AI प्लेटफ़ॉर्म के अन्य प्राधिकरण नहीं रद्द करता, साइट पर उसके लॉग-इन सत्र नहीं ख़त्म करता, और न ही वह मिटाता है जो सहायक पहले ही पढ़ चुका है। AI प्लेटफ़ॉर्म की सेटिंग में जाकर कनेक्शन या सत्र वहीं रद्द करें; वे अलग-अलग कदम हैं जो हर एक उठाने होते हैं।
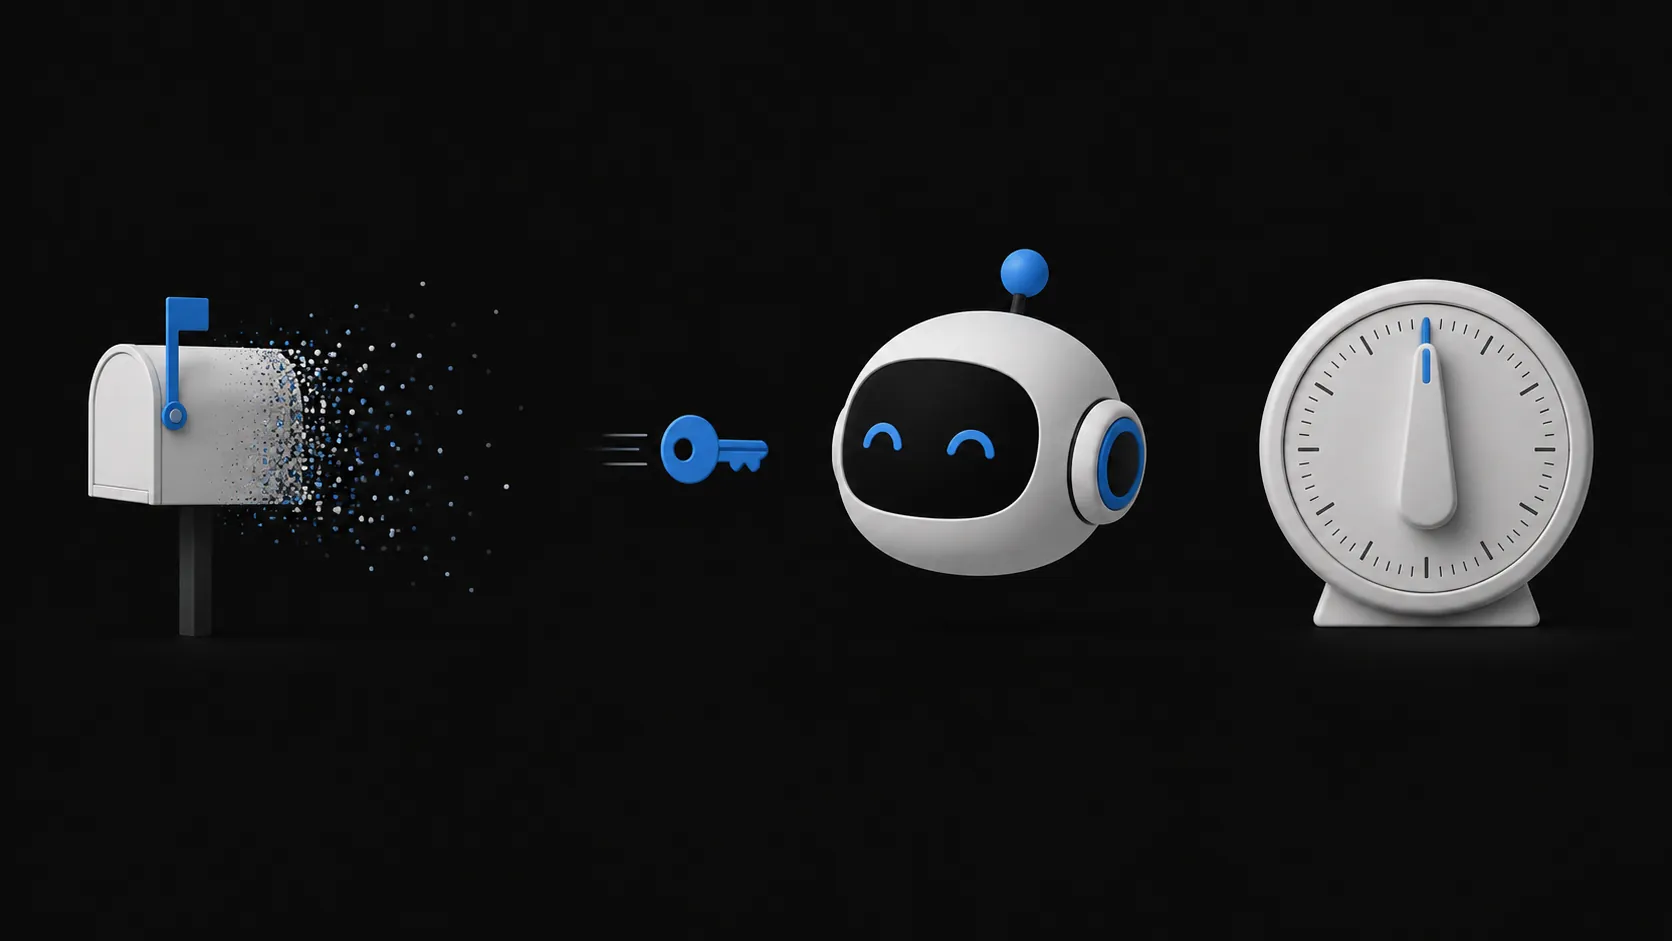
अगर काम सौंपने लायक था, तो उसे ठीक से बंद करना भी लायक है। एक काम के लिए एक इनबॉक्स अधिकृत करें, कोड को उसी साइट पर रखें जहाँ से आया, और पुष्टि आते ही मेलबॉक्स और प्लेटफ़ॉर्म अनुमति — दोनों को दो अलग कार्रवाइयों के रूप में ख़त्म करें।