AI को अपना ईमेल देना बनाम इनबॉक्स एक्सेस: क्या अनुमति दें
AI को अपना पता देना और इनबॉक्स एक्सेस देना एक ही बात नहीं है। दोनों में फ़र्क करना, एक-बार के कामों को सीमित करना और हर अनुमति वापस लेना सीखें।
यह सुरक्षित है या नहीं, यह इस बात पर निर्भर करता है कि आप वास्तव में तीन अलग चीज़ों में से कौन-सी कर रहे हैं। किसी फ़ील्ड में अपना ईमेल पता टाइप करना एक पहचानकर्ता साझा करता है। सहायक को एक इनबॉक्स पढ़ने की अनुमति देना उस इनबॉक्स की सामग्री साझा करता है। और integration के ज़रिए पूरा मेलबॉक्स जोड़ना वर्षों के संदेश और उन पर कार्रवाई करने की क्षमता साझा कर सकता है। इन्हें अक्सर एक ही फ़ैसले के रूप में पेश किया जाता है — एक फ़ॉर्म फ़ील्ड या सहमति स्क्रीन — लेकिन इनके नतीजे बहुत अलग हैं, और इन्हें अलग-अलग तय किया जा सकता है।
यह लेख उस फ़ैसले को सोच-समझकर लेने के बारे में है: जाँचें कि कोई integration क्या कर सकता है, एक-बार के कामों को केवल उतना ही दें जितना चाहिए, और काम ख़त्म होते ही हर अनुमति बंद करें।
पता, इनबॉक्स एक्सेस और पूरा मेलबॉक्स कनेक्शन
पता साझा करना का मतलब है कि सहायक आपका ईमेल किसी साइनअप फ़ॉर्म या संदेश हेडर में डालता है। साइट को अब पता पता है; सहायक को उसके पास पहले से मौजूद चीज़ से आगे कुछ नहीं मिला। कहीं नया कुछ नहीं आता, और सिर्फ़ पता जानने से कोई मेल नहीं पढ़ सकता।
इनबॉक्स एक्सेस का मतलब है ऐसा क्रेडेंशियल या अनुमति जो सहायक को मेलबॉक्स खोलकर आने वाले संदेश पढ़ने देती है। यह संकरी हो सकती है (एक मेलबॉक्स, केवल-पढ़ाई, एक घंटे की अवधि) या चौड़ी भी। "एक्सेस" शब्द यही अंतर छिपा देता है, इसीलिए अगला खंड मौजूद है।
पूरा मेलबॉक्स कनेक्शन वह है जो मेलबॉक्स integration माँग सकता है: संदेश इतिहास तक पहुँच या मेल भेजने-मिटाने जैसी कार्रवाइयाँ। उन चलते रहने वाले सहायकों के लिए उपयोगी जो सच में मेल प्रबंधित करते हैं, और "मेरे लिए एक सत्यापन कोड लाओ" जैसे काम के लिए बहुत ज़्यादा।
जाँचें कि integration असल में क्या कर सकता है
Authorize करने से पहले फ़ीचर के नाम के बजाय माँगे गए scope देखें। जो सहायक "आपका ईमेल सारांशित करता है" वह शायद अब भी मेल भेजने, मिटाने या बदलने की अनुमति रखता हो। OWASP का excessive agency पर मार्गदर्शन इस पैटर्न के बारे में स्पष्ट है: सारांश के लिए मेल पढ़ने वाले एक्सटेंशन के पास केवल पढ़ने का अधिकार होना चाहिए, और बड़े असर वाली कार्रवाइयों के लिए मानवीय मंज़ूरी ज़रूरी है (OWASP LLM06)।
चार चीज़ें जाँचें:
- दायरा (scope): पढ़ना, भेजना, मिटाना, सेटिंग्स — अनुमति इनमें से वास्तव में क्या देती है?
- विस्तार: एक मेलबॉक्स या पूरा खाता? केवल नया मेल या पूरा इतिहास?
- स्थायित्व: क्या अनुमति काम के साथ ख़त्म होती है, या आपके वापस लेने तक वैध रहती है? जाँचें कि यह integration काम के साथ समाप्त होता है या नहीं; अगर नहीं, तो काम ख़त्म हो जाता है लेकिन दरवाज़ा खुला रहता है।
- दूसरे टूल: यह एक्सेस रखते हुए सहायक और किस तक पहुँच सकता है — जैसे ब्राउज़र, फ़ाइलें या अन्य जुड़ी सेवाएँ?
आख़िरी बिंदु दिखने से ज़्यादा मायने रखता है। आने वाला मेल अविश्वसनीय इनपुट है, और कोई संदेश ऐसा टेक्स्ट रख सकता है जो सहायक को भटकाने के लिए लिखा गया हो। यह काल्पनिक नहीं है: CVE-2026-33654, nanobot सहायक के ईमेल चैनल में एक prompt injection भेद्यता, किसी दूरस्थ हमलावर को एक ईमेल भेजकर मॉडल से निर्देश चलवाने और सिस्टम टूल बुलवाने देती थी — बिना मालिक के कुछ किए। यह एक उत्पाद की खामी थी, हर AI ईमेल फ़ीचर की प्रकृति नहीं, लेकिन यह दिखाती है कि इनबॉक्स के आसपास की अनुमतियाँ इनबॉक्स जितनी ही मायने रखती हैं। संदेश का टेक्स्ट कैसे निर्देश बन जाता है, यह ईमेल उपयोगकर्ताओं के लिए prompt injection में बताया गया है।
काम-विशिष्ट केवल-प्राप्ति इनबॉक्स को प्राथमिकता दें
कम-जोखिम वाले काम के लिए जिसे सिर्फ़ मेल पाना है — जैसे सत्यापन कोड, पुष्टि या डाउनलोड लिंक — सबसे संकरा पर्याप्त विकल्प उसी काम के लिए बनाया गया मेलबॉक्स है।
TempMail.Best पर कोई agent 10 मिनट या 1 घंटे की अवधि वाला मेलबॉक्स बना सकता है, आने वाले मेल की प्रतीक्षा कर सकता है, संदेश पढ़ सकता है, और काम ख़त्म होने पर मेलबॉक्स मिटा सकता है। सेवा केवल-प्राप्ति है: वह उस पते से मेल नहीं भेज सकती। agent का क्रेडेंशियल केवल उसी मेलबॉक्स को खोलता है; उसके पीछे कोई खाता नहीं है और अंदर कोई इतिहास नहीं।
दो सीमाएँ सटीकता माँगती हैं, क्योंकि लोग इन्हें ज़्यादा फैला देते हैं:
- अलग इनबॉक्स केवल उसी इनबॉक्स को उजागर करता है, बशर्ते सहायक की अन्य अनुमतियाँ और टूल भी उतने ही सीमित हों। अगर वही सहायक आपकी फ़ाइलों या ब्राउज़र तक भी पहुँच सकता है, तो इनबॉक्स की सीमा यह नहीं घटाती कि कोई भटका हुआ सहायक उनके ज़रिए क्या कर सकता है।
- "केवल-प्राप्ति" इस सेवा का वर्णन है। agent TempMail.Best के ज़रिए मेल नहीं भेज सकता, लेकिन वह इस अस्थायी मेलबॉक्स को मिटा सकता है, और अन्य जुड़ी सेवाओं के ज़रिए वह जो कुछ कर सकता है वह यहाँ की किसी चीज़ से प्रभावित नहीं होता।
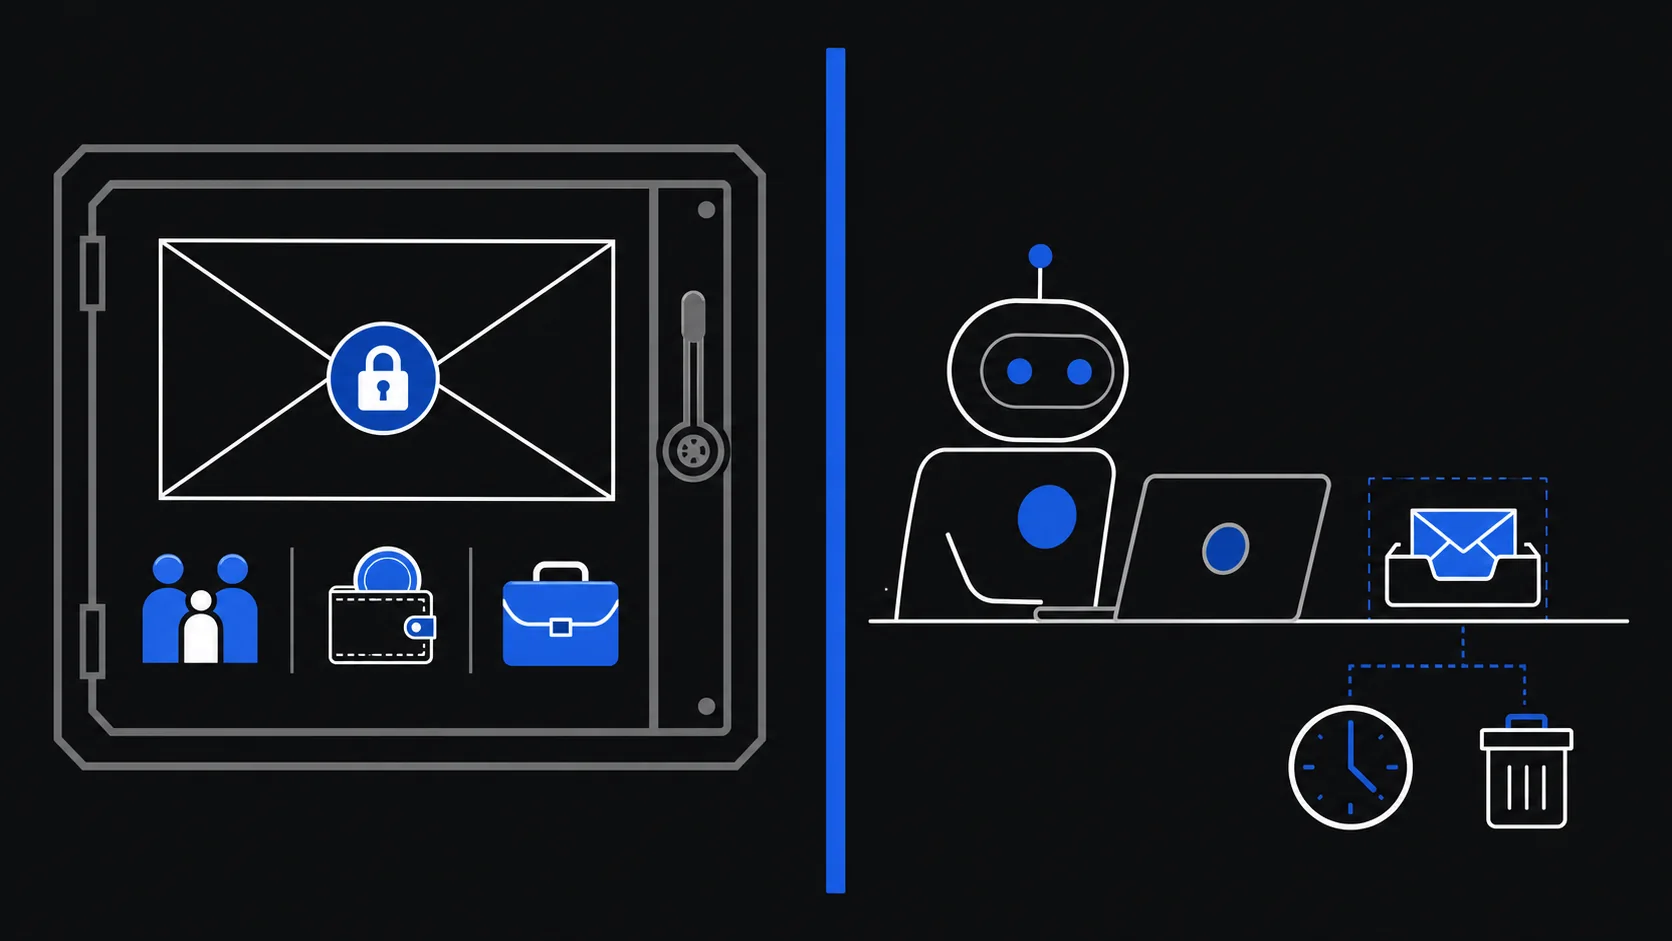
काम-बंधे इनबॉक्स का मॉडल AI agent इनबॉक्स क्या है में समझाया गया है।
कब अनुमति न दें
इन कामों के लिए अस्थायी इनबॉक्स — और आम तौर पर AI मेलबॉक्स एक्सेस — छोड़ दें:
- बैंकिंग, भुगतान, निवेश, या ऐसी खरीदारी जिस पर आप विवाद या रिफ़ंड कर सकते हैं;
- स्वास्थ्य सेवा, बीमा, सरकारी सेवाएँ, या पहचान दस्तावेज़;
- काम का ईमेल, प्राथमिक खाते, या गोपनीय बातचीत;
- पासवर्ड रीसेट, रिकवरी लिंक, या सुरक्षा-सेटिंग बदलाव;
- ऐसी सदस्यताएँ या सेवाएँ जिन्हें आपको नवीनीकृत, रद्द या पुनर्प्राप्त करना पड़ सकता है;
- ऐसा कोई भी प्रवाह जहाँ सहायक आपकी मंज़ूरी के बिना मेल भेज सकता है या खाता बदल सकता है।
टिकाऊ खातों के लिए दीर्घकालिक नियंत्रित पता या managed फ़ॉरवर्डिंग alias इस्तेमाल करें। अगर कोई साइट डिस्पोजेबल पता ठुकराती है, तो उसका सम्मान करें; हो सकता है काम ही अस्थायी इनबॉक्स का न हो।
काम बंद करें और हर अनुमति वापस लें
जब सहायक पूरा होने की रिपोर्ट करे, तो पहले नतीजा सत्यापित करें: कोड काम किया, डाउनलोड हाथ में है, खाता बन गया। फिर एक्सेस को दो अलग चरणों में बंद करें, क्योंकि ये दो अलग सिस्टम से जुड़े हैं:
- अस्थायी मेलबॉक्स मिटाएँ। इससे उस इनबॉक्स के लिए agent का क्रेडेंशियल ख़त्म होता है और उसके संदेश हट जाते हैं। मेलबॉक्स वैसे भी निर्धारित समय पर समाप्त होता, लेकिन काम पूरा होते ही बंद करना खिड़की छोटी करता है।
- तीसरे-पक्ष की अनुमतियाँ वापस लें। TempMail.Best इनबॉक्स रोकने से AI प्लेटफ़ॉर्म पर कुछ भी वापस नहीं लिया जाता। अन्य अधिकृत टूल, integration और सक्रिय सेशन वहीं प्रबंधित होते हैं और आपके हटाने तक बने रहते हैं। काम से पहले आपने क्या अनुमति दी थी, यह जाँचें और हर आइटम पूर्ववत करें।
एक बात जो विलोपन नहीं कर सकता: वह सहायक के पहले से पढ़े गए मेल को अपठित नहीं कर सकता, और न ही कहीं और सहेजी गई चीज़ को पूर्ववत कर सकता है। exposure को काम से पहले सीमित करें; बाद की सफ़ाई दरवाज़ों के बारे में है, याददाश्त के बारे में नहीं।
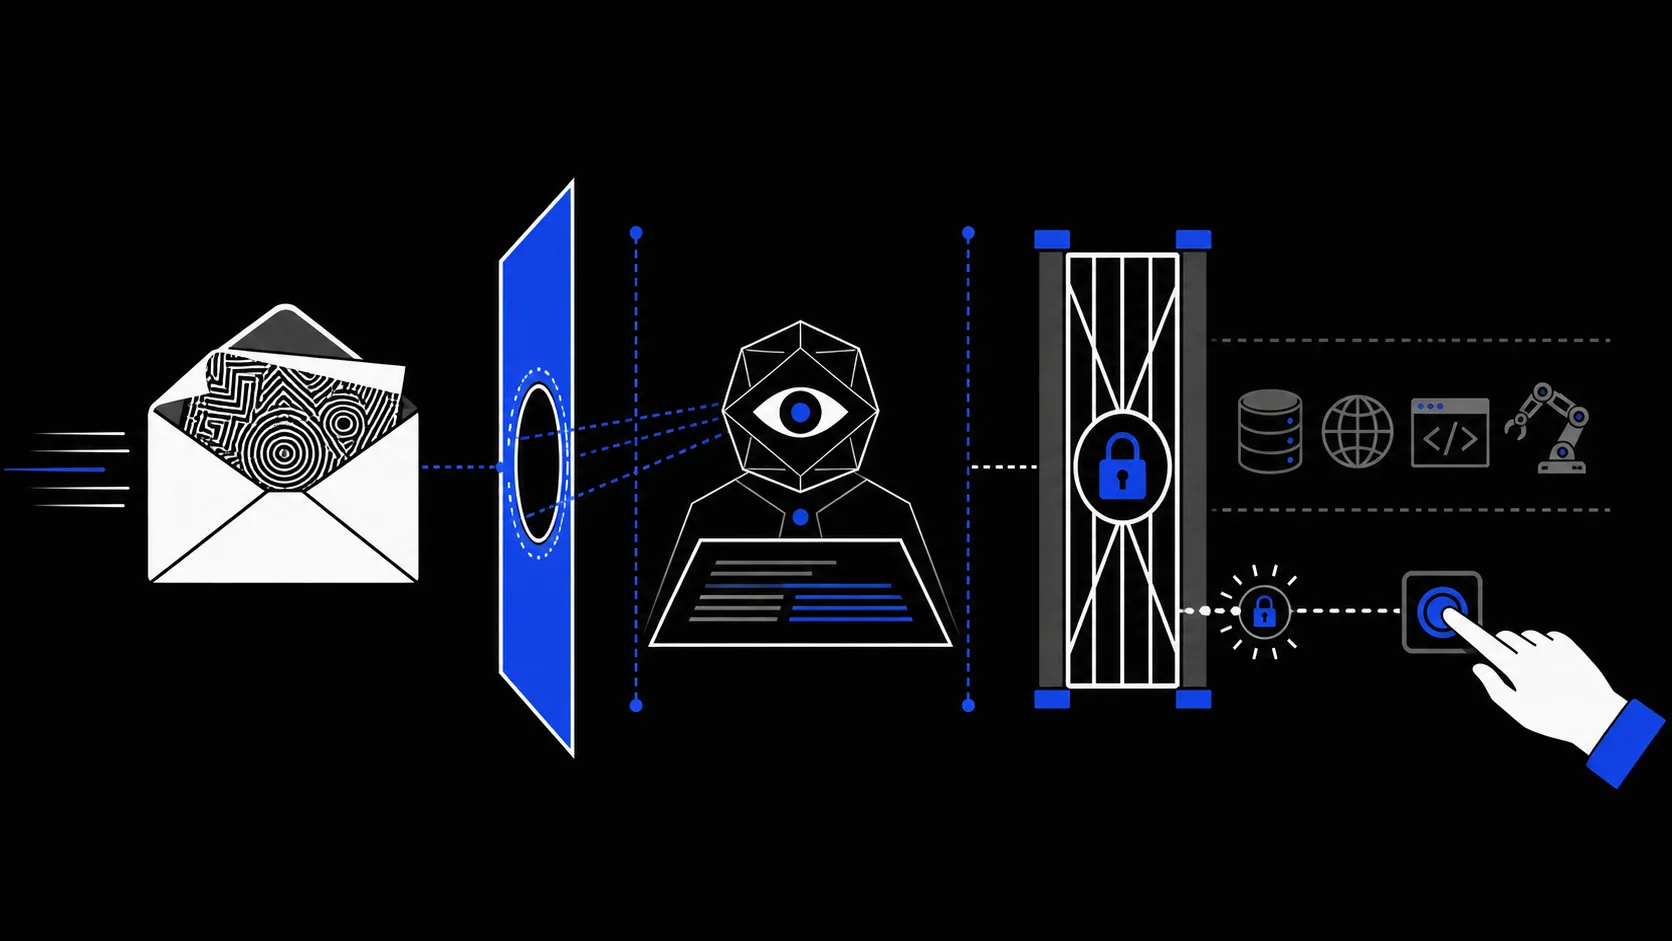
किसी भी ईमेल काम को अनुमति देने से पहले, AI agent ईमेल सत्यापन की pre-flight जाँचें देख लें। सवाल कभी यह नहीं है कि AI आम तौर पर भरोसेमंद है या नहीं। सवाल यह है कि इस काम को इतनी एक्सेस चाहिए या नहीं। एक-बार की प्राप्ति के लिए, लगभग कभी नहीं।