क्या इस काम के लिए अस्थायी ईमेल सुरक्षित है? एक सीमा-चेकलिस्ट
अल्पकालिक इनबॉक्स इस्तेमाल करने से पहले देखें कि पते का अलगाव कहाँ तक काम करता है और कहाँ रुकता है — खाता पुनर्प्राप्ति, संदेश की विश्वसनीयता और प्रदाता का रिटेंशन।
अस्थायी इनबॉक्स किसी कम-जोखिम वाले काम के लिए उचित विकल्प हो सकता है, बशर्ते इसे खोने का कोई महत्वपूर्ण नतीजा न हो और आप आने वाले मेल को अविश्वसनीय मानकर चलें। उल्टी स्थिति में यह उसी वजह से असुरक्षित है: अगर कोई रीसेट लिंक या रसीद न आना आपको पैसे, एक्सेस या रिकॉर्ड का नुकसान करा दे, तो औज़ार ख़ुद जोखिम बन जाता है। ख़तरनाक हिस्सा पता नहीं है; ख़तरनाक है काम और गायब हो जाने वाले इनबॉक्स के बीच का असंगति।
पहले यह तय करें कि आप क्या खो सकते हैं
यहाँ सुरक्षा का सवाल प्रदाता से कम और खाते से ज़्यादा जुड़ा है। किसी भी डिस्पोजेबल पते का इस्तेमाल करने से पहले तीन सवाल पूछें:
- इस साइट को पते के अलावा और क्या मिल रहा है? अगर आप कार्ड नंबर, फ़ोन नंबर, अपना नाम या सरकारी ID भी दे रहे हैं, तो ईमेल का चुनाव उसके सामने छोटी बात है।
- क्या मुझे इस प्रेषक का मेल दोबारा चाहिए होगा? रसीदें, रिफ़ंड अपडेट, रद्दीकरण की पुष्टि, डिलीवरी में बदलाव, पासवर्ड रीसेट। एक भी हाँ का मतलब है टिकाऊ पता।
- अगर खाता लॉक हो जाए तो क्या होगा? अगर ईमेल ही पुनर्प्राप्ति का एकमात्र रास्ता है, तो इस इनबॉक्स को खोना आपको ख़ुद को लॉक आउट करा सकता है।
अगर तीनों का जवाब साफ़ निकले — कुछ कीमती सबमिट नहीं हुआ, एक ही संदेश चाहिए, कोई पुनर्प्राप्ति नहीं — तो बचा हुआ सवाल यह है कि पता वास्तव में क्या बदलता है।
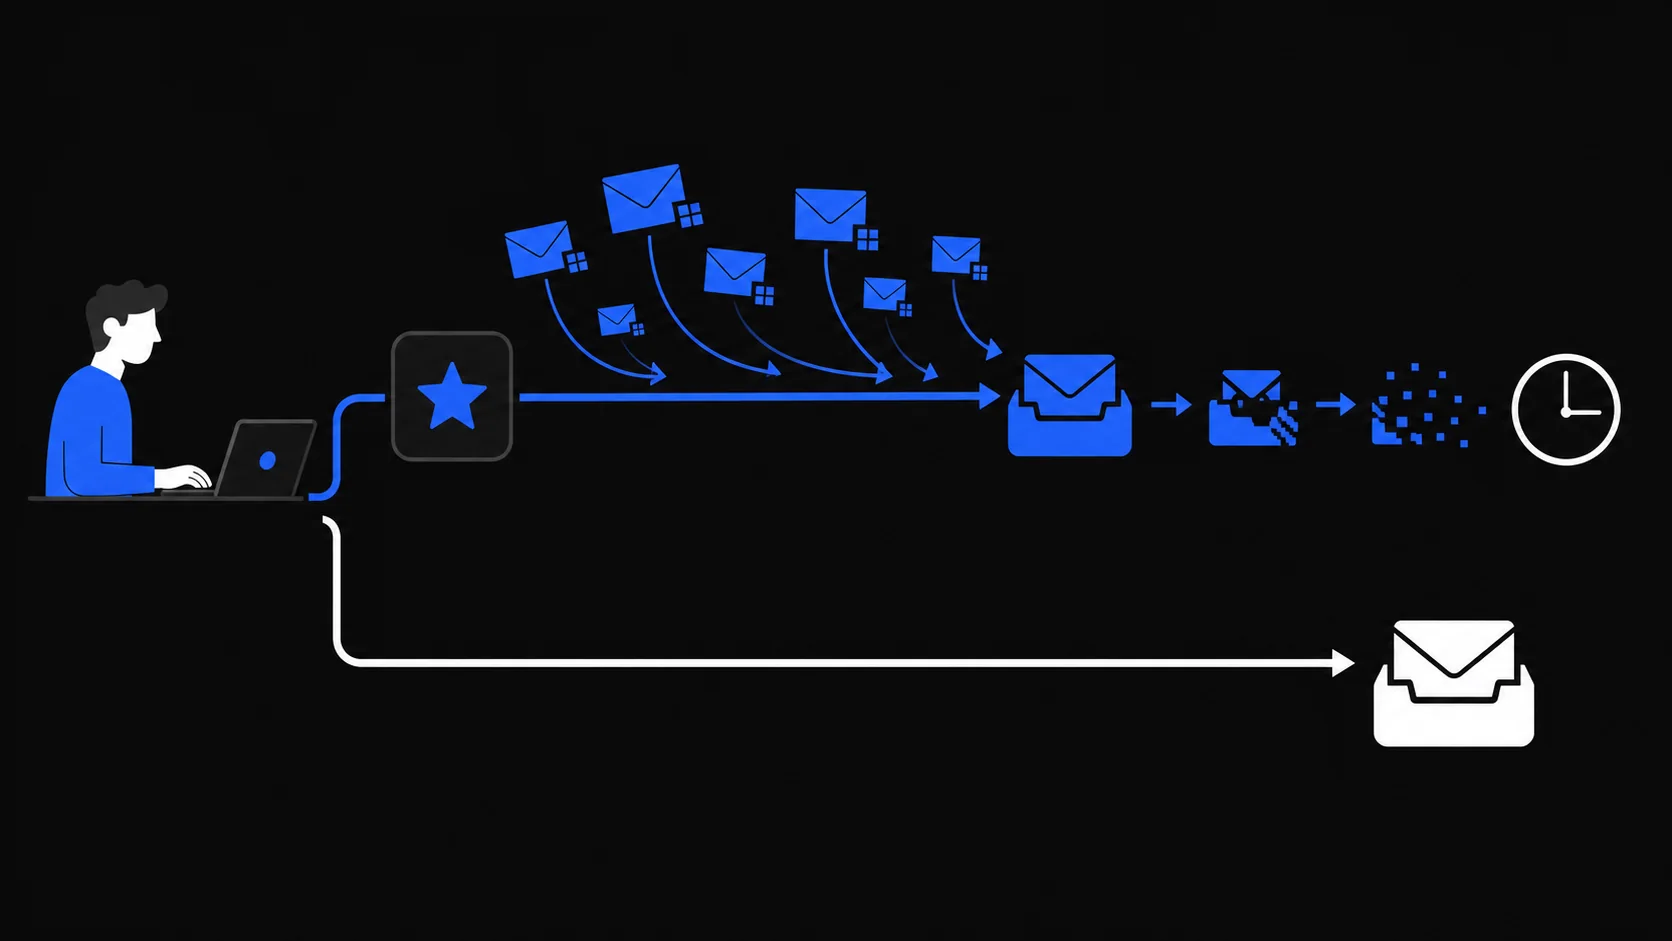
जोखिम जो पते का अलगाव कम करता है
किसी साइट को असली पते की जगह डिस्पोजेबल पता देने से कुछ ठोस exposure ख़त्म हो जाते हैं:
- आपका असली पता उस डेटाबेस से बाहर रहता है। अगर बाद में साइट की यूज़र सूची लीक होती है, तो वह फ़ील्ड जो आपको कहीं और पहचानती है, उसमें नहीं होगी।
- ईमेल के ज़रिए क्रॉस-साइट मिलान कठिन होता है। जब साझा पता सिर्फ़ एक सेवा ने देखा हो, तो दो सेवाएँ उसी पते के सहारे आपको जोड़ नहीं सकतीं। वे दूसरे संकेतों से जोड़ सकती हैं।
- बाद की मार्केटिंग इनबॉक्स के साथ मर जाती है। समाप्ति के बाद उस पते पर भेजा गया मेल आप तक पहुँचने के लिए कहीं नहीं जाता।
- आपका रोज़ का इनबॉक्स इस प्रवाह से बाहर रहता है। एक बार की पुष्टि और प्रोमो मेल निजी या काम की बातचीत के साथ कभी नहीं घुलते।
इनमें से कुछ भी गुमनामी नहीं है, और किसी के लिए भी प्रेषक पर भरोसा करना ज़रूरी नहीं। यह एक संकरा दावा है: टिकाऊ पता उजागर करने से पैदा होने वाले नतीजे छोटे हो जाते हैं। आपके द्वारा साझा किए गए पते के लिए breach का क्या मतलब रहता है, यह डेटा breach में ईमेल में बताया गया है।
ख़तरे जिन्हें यह नहीं रोक सकता
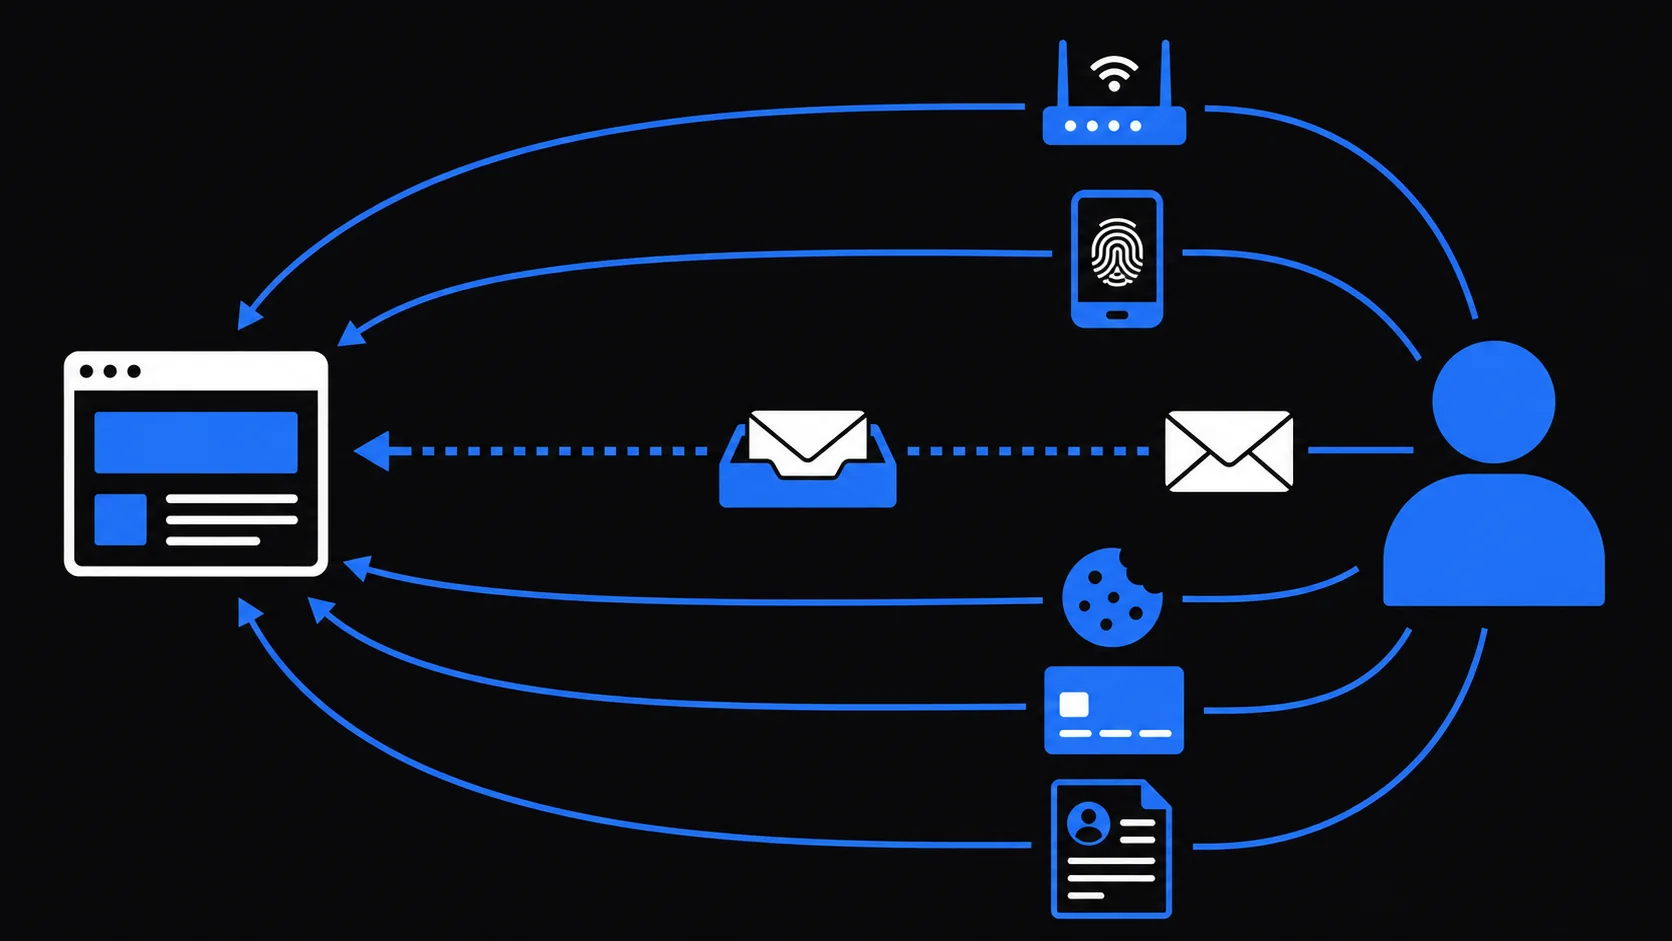
अस्थायी इनबॉक्स यह बदलता है कि मेल कहाँ पहुँचता है। यह न तो मेल के स्वरूप को बदलता है, न आपके द्वारा उजागर होने वाली बाकी चीज़ों को।
यह यह नहीं तय करता कि कोई संदेश भरोसेमंद है या नहीं। फ़िशिंग, स्कैम ऑफ़र और दुर्भावनापूर्ण attachment सब डिस्पोजेबल इनबॉक्स में आ सकते हैं। TempMail.Best सबसे ऊँचे spam स्कोर वाले मेल को अस्वीकार करता है, लेकिन वह संकेत अविश्वसनीय है और कोई सुरक्षा सीमा नहीं — सेवा spam, फ़िशिंग या किसी और चीज़ को पकड़ने का वादा नहीं करती। अगर कोई संदेश QR कोड स्कैन करने, साइन इन करने या तुरंत भुगतान करने को कहे, तो आधिकारिक ऐप या ख़ुद टाइप किए URL से उसकी पुष्टि करें; QR-विशिष्ट जाँचें QR कोड फ़िशिंग सुरक्षा में हैं।
यह आपके सेशन का बाकी हिस्सा नहीं छिपाता। वेबसाइट अब भी आपका IP कनेक्शन, कुकीज़, ब्राउज़र और डिवाइस की विशेषताएँ, और फ़ॉर्म में आप जो कुछ टाइप करते हैं वह देखती है। भुगतान विवरण आपकी पहचान करते हैं, पता कोई भी हो। कौन-सा संकेत कौन देखता है, इसका पूरा नक्शा क्या अस्थायी ईमेल ट्रैक किया जा सकता है में है।
यह खाते की सुरक्षा ठीक नहीं करता। दोहराए गए पासवर्ड, गायब दो-कारक प्रमाणीकरण और कमज़ोर रिकवरी सवाल हर पते पर उसी तरह विफल होते हैं।
यह बाद में आपकी मदद नहीं कर सकता। समाप्त इनबॉक्स अनुपलब्ध होता है। साइट के भविष्य के मेल पर टिका हर वादा — वारंटी, ऑर्डर अपडेट, खाता पुनर्प्राप्ति — डिज़ाइन के अनुसार ही विफल होता है।
प्रदाता की एक्सेस और रिटेंशन जाँचें
दो सेवाएँ दोनों ख़ुद को "अस्थायी ईमेल" कह सकती हैं और उन बारीकियों में अलग हो सकती हैं जो मायने रखती हैं:
- इनबॉक्स कौन खोल सकता है? कुछ सेवाएँ मेलबॉक्स को हर उस व्यक्ति के लिए खोल देती हैं जो पता अनुमान लगा ले। निजी सेशन देखें। TempMail.Best आपके ब्राउज़र सेशन को एक Secure, HttpOnly कुकी के ज़रिए बहाल करता है जिसे script नहीं पढ़ सकती, और AI सहायक अलग क्रेडेंशियल इस्तेमाल करते हैं।
- यह असल में कब ख़त्म होता है? अवधि पहले से बताई जानी चाहिए और मेल आने पर फिर से शुरू नहीं होनी चाहिए। यहाँ यह निर्माण से 10 मिनट या 1 घंटे तक तय है, और समाप्ति पर या आपके मैन्युअल रोकने पर मिट जाता है।
- यह कितना रखता है? एक इनबॉक्स अपने 20 सबसे नए संदेश रखता है और 1 MiB से बड़े एकल raw संदेश अस्वीकार करता है। जानबूझकर छोटा।
- क्या यह भेज सकता है? केवल-प्राप्ति का मतलब है कि आप इस सेवा से जवाब नहीं दे सकते; यह आने वाले मेल को भरोसेमंद नहीं बनाता और न ही किसी और को कहीं और पता बनाकर ईमेल भेजने से रोकता है।
- यह क्या लॉग करता है? TempMail.Best के मेल-प्रोसेसिंग लॉग इनबॉक्स पते, विषय, संदेश के मुख्य भाग या एक्सेस क्रेडेंशियल दर्ज नहीं करते। यह बयान केवल उसके अपने प्रोसेसिंग लॉग को कवर करता है; इन्फ़्रास्ट्रक्चर प्रदाता (Cloudflare) अब भी आपके अनुरोधों को संभालता है।
- क्या यह ज़रूरत से ज़्यादा वादे करता है? किसी भी प्रदाता की "पूरी तरह गुमनाम," "अनट्रेसेबल" या "सारा spam ब्लॉक करता है" जैसी बातों को फ़ीचर नहीं, वहाँ से जाने की वजह मानें।
फ़ैसला करें
सब मिलाकर: अस्थायी इनबॉक्स तब इस्तेमाल करें जब आपको चुनी हुई छोटी अवधि के दौरान ही मेल चाहिए, आप ऐसी कोई जानकारी सबमिट नहीं कर रहे जिसे उजागर करना आपको महँगा पड़े, और एक्सेस खोना आपको कोई नुकसान न पहुँचाए। जब पैसे, स्वास्थ्य, सरकार, काम, पहचान या ऐसा कोई खाता शामिल हो जिसे आप खोना नहीं चाहेंगे, तब इसे छोड़ दें।
अगर काम इन जाँचों में उत्तीर्ण हो जाता है, तो एक इनबॉक्स बनाएँ, पूरी प्रक्रिया को कवर करने वाली अवधि चुनें, और यह जानते हुए आगे बढ़ें कि सुरक्षा कहाँ ख़त्म होती है।