ईमेल में QR कोड मिला? स्कैन करने से पहले जाँचें
ईमेल में अनपेक्षित QR कोड को स्कैन करने से पहले जाँचें, अनुरोध की आधिकारिक साइट से पुष्टि करें, और क्रेडेंशियल दर्ज करने पर सुरक्षित प्रतिक्रिया दें।
ईमेल में QR कोड एक ऐसा लिंक है जिसे आप पढ़ नहीं सकते। आप इमेज पर होवर करके उसकी मंज़िल जाँच नहीं सकते; फ़ोन स्कैन के बाद URL की झलक दिखा सकता है, इससे पहले कि आप उसे खोलने चुनें। इसलिए पहले कुछ सेकंड की जाँच करना मुनासिब है।
संक्षेप में: अगर संदेश अनपेक्षित है, साइन-इन करने को कहता है, या जल्दी करने का दबाव डालता है, तो स्कैन न करें। कंपनी का अपना ऐप खोलें या उसकी वेबसाइट का पता खुद टाइप करें, और देखें कि वह अनुरोध वहाँ मौजूद है या नहीं।
QR कोड क्या छिपा सकता है
QR कोड बस URL की तस्वीर है। फ़िशिंग ईमेल में यह एक साथ दो काम करता है। यह आपसे मंज़िल छिपाता है, और उन मेल फ़िल्टर से भी छिपाता है जो टेक्स्ट लिंक स्कैन करते हैं पर इमेज नहीं।
यह आपको दूसरे डिवाइस पर भी ले जाता है। UK नेशनल साइबर सिक्योरिटी सेंटर की QR कोड जोखिम समीक्षा दोनों बातें कहती है: सुरक्षा उपकरण इमेज स्कैन नहीं कर पाते, और स्कैन करना आपको निजी फ़ोन पर धकेलता है जो कार्यस्थल की सुरक्षा से बाहर है। आप फ़िल्टर किए गए ऑफ़िस इनबॉक्स से निकलकर बिना फ़िल्टर वाले मोबाइल ब्राउज़र पर उतरते हैं — ठीक वहीं जहाँ हमलावर नकली साइन-इन पेज खुलवाना चाहता है।
कोड के पीछे का पेज आमतौर पर पासवर्ड या साइन-इन स्वीकृति माँगता है। अगर आप स्कैन करते हैं और फ़ोन लिंक की झलक दिखाता है, तो अनजान या मिलता-जुलता डोमेन रुकने का एक और मौक़ा है — पर असली निर्णय पहले होता है, ईमेल पर ही।
स्कैन से पहले छह जाँचें
इस रणनीति का पैमाना दर्ज है। Microsoft Threat Intelligence ने अपने Defender टेलीमेट्री में QR-कोड फ़िशिंग को जनवरी 2026 में लगभग 76 लाख ख़तरों से बढ़कर मार्च में लगभग 1.87 करोड़ तक देखा — 146% की बढ़त (Q1 रिपोर्ट)। Tycoon2FA फ़िशिंग प्लेटफ़ॉर्म के टेकडाउन के बाद, इसके Q2 ट्रैकिंग में लगातार तीन माह की गिरावट दिखी, जून में घटकर 83 लाख (Q2 रिपोर्ट)। दोनों आंकड़े Microsoft की अपनी टेलीमेट्री और रिपोर्टिंग अवधि का वर्णन करते हैं, दुनिया भर की सारी फ़िशिंग का नहीं, और गिरता रुझान इस बात का मतलब नहीं कि रणनीति ख़त्म हो गई।
उसी Q2 रिपोर्ट के दो विवरण नीचे की जाँचों को आकार देते हैं। QR फ़िशिंग लगभग पूरी तरह अटैचमेंट के भीतर आई — जून में डिलीवरी के 58% PDF थे, Word दस्तावेज़ 40%, जबकि संदेश के मुख्य भाग में सीधे एम्बेड किए कोड लगभग शून्य थे — और क्रेडेंशियल चोरी दुर्भावनापूर्ण पेलोड का भारी हिस्सा थी।
तो स्कैन करने से पहले:
- क्या आप इसकी उम्मीद कर रहे थे? ऐसा QR कोड जो आपने कभी नहीं माँगा, अनजान प्रेषक से — रुकने की यही काफ़ी वजह है।
- क्या यह दबाव डालता है? "आपका सत्र समाप्त हो गया," "तुरंत सत्यापित करें," "अंतिम नोटिस।" जल्दबाज़ी ही संकेत है।
- क्या यह अटैचमेंट में है? PDF या Word दस्तावेज़ के भीतर QR कोड वही प्रमुख डिलीवरी तरीका है जो Microsoft ने देखा। अटैचमेंट संदेश को कम नहीं, ज़्यादा संदिग्ध बनाता है।
- क्या यह क्रेडेंशियल माँगता है? अगर अनुरोध साइन-इन, भुगतान या सत्यापन है, तो ग़लत साबित होने तक इसे क्रेडेंशियल कट्टा करने का प्रयास मानें।
- क्या दावा किया गया चैनल असली है? अगर डिलीवरी कंपनी "आप तक नहीं पहुँच पाई," तो क्या वह डिलीवरी उसके ऐप में दिखती है? अगर आपके बैंक को "सत्यापन चाहिए," तो क्या उसका ऐप चेतावनी दिखाता है?
- क्या आप स्कैनर ऐप की ओर बढ़ रहे हैं? फ़ोन का अंतर्निहित कैमरा इस्तेमाल करें। QR घोटालों पर FTC का मार्गदर्शन ख़ास तौर पर किसी अनपेक्षित कोड के लिए अलग QR ऐप इंस्टॉल करने से चेतावनी देता है — वह डाउनलोड जाल का हिस्सा है।
छहों जाँच पार करने वाला कोड भी शत्रुतापूर्ण हो सकता है; ये जाँचें छानती हैं, गारंटी नहीं देतीं।
ईमेल के बाहर अनुरोध की पुष्टि करें
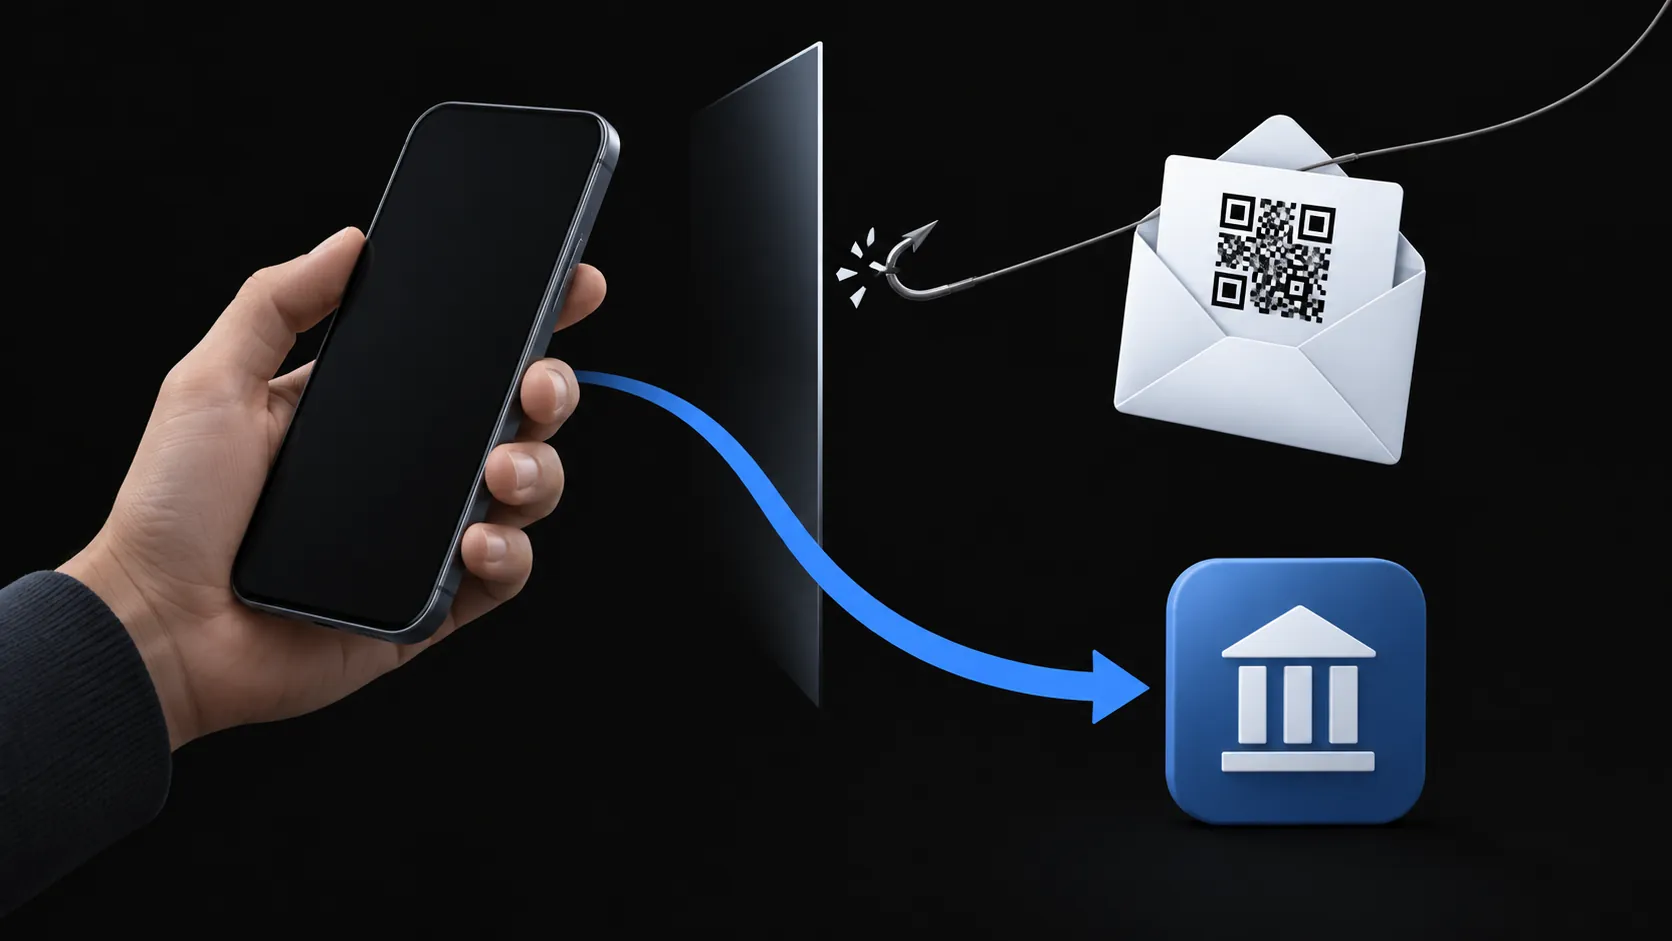
संदेश जो भी दावा करे, उसे किसी ऐसे चैनल से पक्का करें जो ईमेल ने नहीं दिया। कंपनी का जाना-पहचाना आधिकारिक ऐप खोलें या उसकी वेबसाइट का पता खुद टाइप करें, या संस्था से किसी स्वयं खोजे नंबर पर संपर्क करें। अगर आप वहाँ अनुरोध की पुष्टि नहीं कर पाते, तो ईमेल पर कार्रवाई न करें।
अगर आपने स्कैन किया या क्रेडेंशियल दर्ज किए
नुक़सान को क्रम से संभालें:
- पासवर्ड दर्ज किया: अभी बदलें, असली साइट पर, खुद टाइप करके। अगर आपने वह पासवर्ड कहीं और दोहराया है, तो वहाँ भी बदलें।
- सत्र और डिवाइस: खाते की सुरक्षा सेटिंग से अन्य सत्रों से साइन आउट करें, फिर हाल की साइन-इन गतिविधि में ऐसा कुछ देखें जिसे आप नहीं पहचानते।
- बैंक या कार्ड विवरण दिया: कार्ड के पीछे या स्टेटमेंट पर छपा नंबर मिलाएँ, ईमेल का नंबर नहीं।
- फ़ोन नंबर या निजी विवरण दिया: उस फ़ॉलो-अप फ़िशिंग की उम्मीद रखें जो ठीक इसी संदेश का ज़िक्र करे — वही निजीकरण हमले का जारी रहना है।
- कुछ डाउनलोड हुआ: इसे न खोलें, न चलाएँ। अपने डिवाइस के सुरक्षा उपकरण इस्तेमाल करें, और अगर आपने इसे पहले ही चला दिया, तो मदद लें; अकेला साफ़ स्कैन सुरक्षा का सबूत नहीं।
अस्थायी इनबॉक्स किसी संदेश की गारंटी क्यों नहीं देता
अस्थायी इनबॉक्स में फ़िशिंग ईमेल आना उसे सुरक्षित नहीं बनाता। TempMail.Best केवल उसी मेल को अस्वीकार करता है जिसे Cloudflare का प्रयोगात्मक स्पैम स्कोर स्पष्ट अधिकतम पर चिह्नित करे — एक अकेला अविश्वसनीय संकेत, ऐसा फ़िल्टर नहीं जिस पर भरोसा किया जा सके। कोई भी QR कोड इमेज स्कैन नहीं करता, न यह देखता है कि यह किधर इशारा करता है, न प्रेषक की कहानी की पुष्टि।
अलग पता फिर भी उसके काम की चीज़ के लिए उपयोगी है: डिस्पोजेबल साइन-अप ऐसा कबाड़ आपके मुख्य इनबॉक्स से दूर रखता है, और मेलबॉक्स खुद 10 मिनट या 1 घंटे के बाद जा चुका होता है। पर स्कैन करने का निर्णय हमेशा आपका है। अस्थायी इनबॉक्स क्या कवर करता है और क्या नहीं, इसकी व्यापक सीमाएँ अस्थायी ईमेल सुरक्षा चेकलिस्ट में हैं। अगर ईमेल खुद किसी डिस्पोजेबल खाते का सत्यापन कोड या लॉगिन लिंक है, तो अस्थायी इनबॉक्स में कोड प्राप्त करना विफलता के मामले बताता है।
मेल सॉफ़्टवेयर को सौंपने वालों के लिए एक और सीमा: अगर कोई AI सहायक आपका ईमेल पढ़ता है, तो दुर्भावनापूर्ण संदेश ऐसा इनपुट है जिस पर वह कार्रवाई कर सकता है। यह अपनी जाँचों वाली अलग समस्या है, जो ईमेल प्रॉम्प्ट इंजेक्शन में कवर है।