Asisten AI Menangani Kode Verifikasi? Tujuh Pemeriksaan
Sebelum asisten AI memakai kode dari email, periksa otorisasi, aturan situs, dan risiko akun; setelahnya, hentikan kotak masuk dan cabut setiap izin.
Membiarkan asisten AI menyelesaikan satu verifikasi email adalah wajar ketika tugasnya kecil, diotorisasi, dan sekali pakai. Tidak wajar melompat langsung ke "asisten mengurus semua pendaftaran." Daftar periksa ini menganggap Anda sudah tahu apa itu kotak masuk yang dikelola agen dan bedanya dengan email utama Anda; jika belum, apa itu kotak masuk agen AI membahasnya dulu. Tujuh pemeriksaan di bawah berjalan dari sebelum Anda mengotorisasi tugas sampai setelah Anda menutupnya.
Tujuh pemeriksaan sebelum mengotorisasi
Kerjakan ini sebelum asisten menyentuh formulir. Masing-masing lolos atau gagal sendiri; jawaban "tidak" berarti perbaiki kondisinya, pilih alamat berbeda, atau kerjakan langkahnya sendiri.
- Anda yang memilih tugas ini. Asisten mengerjakan sesuatu yang Anda minta, bukan bertindak atas permintaan yang tiba di dalam email, halaman web, atau alat lain. Otorisasi dimulai dari Anda.
- Aturan situs mengizinkannya. Sebagian platform menolak alamat sekali pakai atau mewajibkan kontak yang tahan lama. Jika situs tidak menerima alamatnya, itu aturan untuk dihormati, bukan masalah untuk diakali. Asisten harus berhenti dan melapor, bukan mencoba domain lain atau alamat samaran.
- Akunnya bernilai rendah dan tidak butuh pemulihan. Jika kehilangan akses ke kotak masuk ini berarti kehilangan akunnya, tugasnya salah untuk alamat sementara. Tidak untuk perbankan, layanan kesehatan, pemerintah, pekerjaan, atau akun berbayar; tidak untuk layanan yang mungkin perlu Anda bantah, refund, atau pulihkan.
- Asisten tidak pernah melihat kotak surat utama Anda. Satu-satunya akses email yang ia dapat adalah kredensial untuk kotak masuk tugas ini. Jika asisten sudah memegang izin kotak surat yang lebih luas, itu paparan terpisah yang harus dihapus, bukan bagian dari tugas ini.
- Masa pakainya mencakup seluruh alur. Kotak masuk berumur tetap 10 menit atau 1 jam sejak pembuatan, dan menerima email tidak memperpanjangnya. Pilih 1 jam ketika pengiriman ulang atau langkah konfirmasi kedua mungkin terjadi; jangan pilih 10 menit sambil berharap pengirimnya cepat.
- Kodenya tetap di situs asalnya. Kode verifikasi atau tautan masuk hanya untuk situs atau aplikasi aslinya. Panduan FTC untuk orang berlaku juga untuk asisten: siapa pun yang memperoleh kode Anda bisa bertindak sebagai Anda. Asisten tidak boleh menempelkannya ke situs lain, chat, file, atau alat yang tidak Anda setujui.
- Anda tahu akhir ceritanya. Sebelum tugas dimulai, tentukan seperti apa "selesai" dan izin mana yang ditutup sesudahnya: kotak masuk sementara, plus otorisasi, sesi, atau aplikasi terhubung di platform AI pihak ketiga yang terlibat.
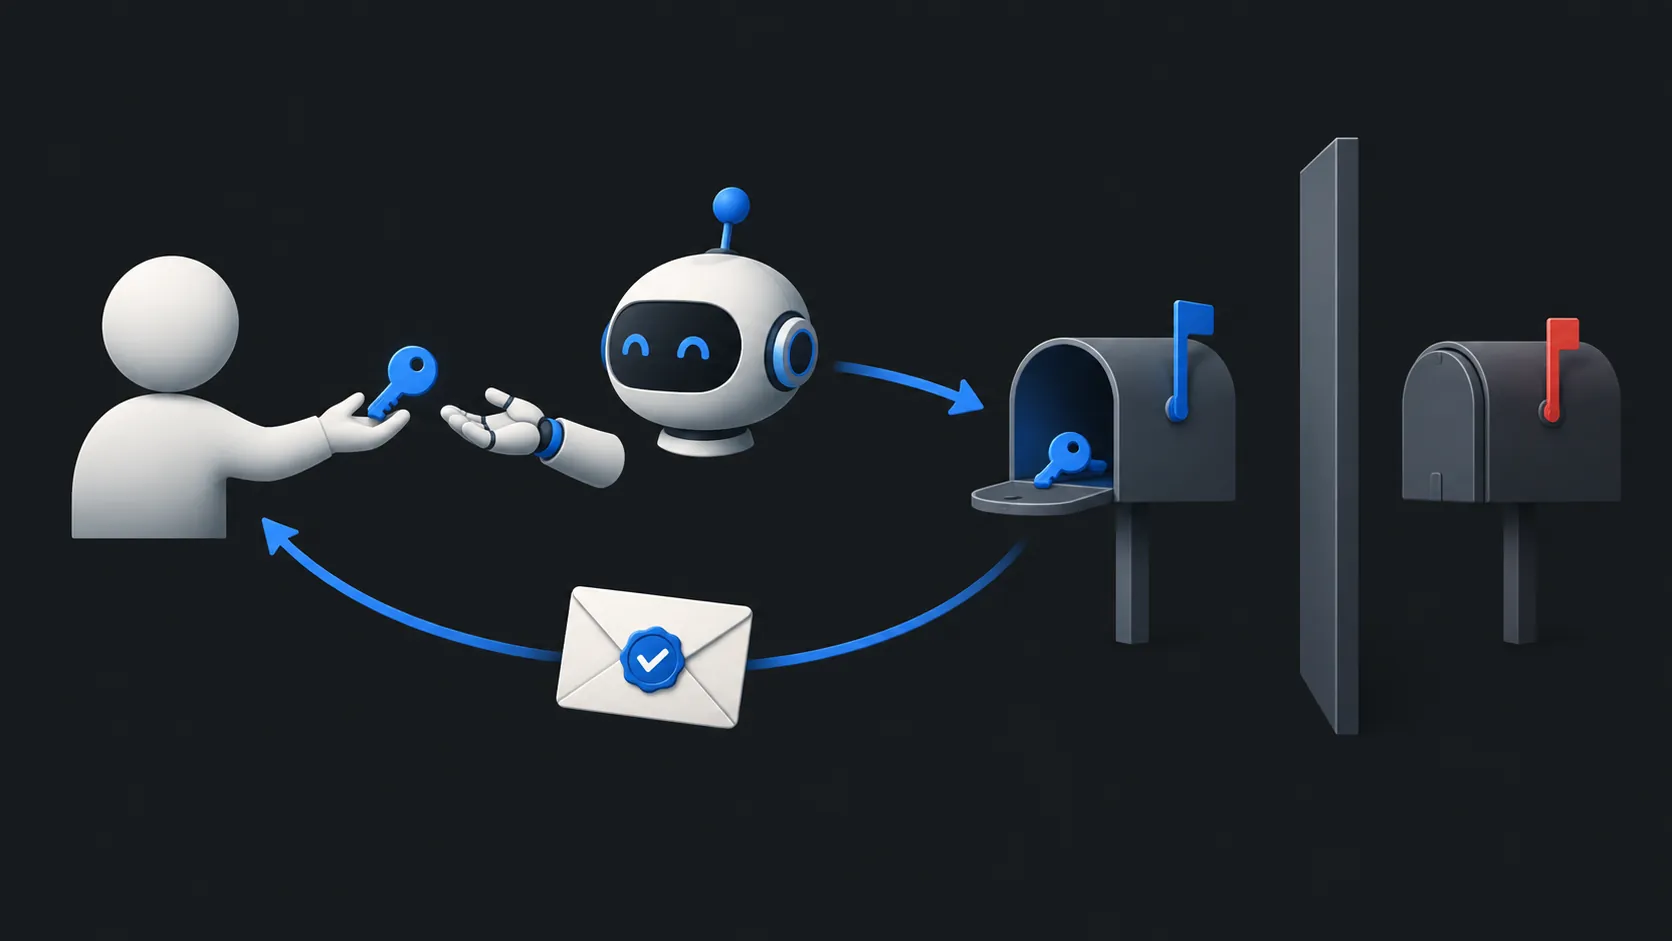
Beri agen hanya kotak masuk yang dibutuhkan
Untuk satu verifikasi, asisten butuh persis satu hal: kotak masuk hanya-terima untuk tugas itu. Di TempMail.Best, asisten bisa membuat kotak surat sementaranya sendiri, menunggu pesan, membacanya, dan menghapus kotak suratnya sesudahnya. Layanan ini tidak menyediakan fitur kirim atau teruskan, tapi itu tidak mencegah asisten dengan alat lain membocorkan kode yang sudah ia baca.
Kredensial itu terbatas pada satu kotak surat yang ia buat. Ia tidak membuka email Anda yang lain, dan ia kedaluwarsa bersama kotak masuknya. Jika Anda sedang menimbang apakah memberi asisten akses kotak surat sama sekali, membagikan alamat versus memberi akses kotak masuk memaparkan bedanya. Ini juga prinsip yang sama yang dijelaskan panduan OWASP tentang excessive agency: beri ekstensi hanya izin yang dibutuhkan tugasnya, dan pertahankan persetujuan manusia untuk tindakan berdampak tinggi. Paruh lain dari prinsip itu sama pentingnya di sini. Jika asisten Anda punya peramban, akses file, atau aplikasi terhubung, instruksi terinjeksi di dalam email bisa mencoba memakai alat-alat itu meski kotak suratnya sendiri hanya-terima. Apa yang terjadi saat AI membaca email berbahaya menjelaskan batas itu.
Kode versus tautan masuk
Tidak semua pesan verifikasi membawa kode. Sebagian mengirim tautan yang membuat siapa pun membukanya masuk. Perlakukan keduanya berbeda.
Kode adalah rahasia pendek yang dibaca asisten dan dilaporkan kembali kepada Anda, atau dimasukkan di situs yang Anda berdua sepakati. Tautan masuk adalah kredensial yang bekerja: mengkliknya membuka sesi, kadang di perangkat atau peramban yang tidak Anda kendalikan. Untuk tautan, minta asisten melaporkan tujuan tautannya dan tugas yang memintanya, lalu verifikasi keduanya lewat situs resmi yang dikenal sebelum menyetujui pembukaan apa pun. Jika tautan tiba tanpa Anda minta, atau domain tujuannya tidak cocok dengan layanannya, jawabannya tidak, bukan "coba saja dulu."
Kode email juga sejak awal adalah bentuk autentikasi yang lemah. Panduan identitas digital NIST tidak mengizinkan email sebagai authenticator out-of-band, dan secara eksplisit membedakan itu dari kode yang sekadar dipakai untuk memvalidasi alamat email. Tidak satu pun menjadikan kotak masuk sekali pakai pantas untuk akun penting.
Jika situs menolak alamatnya
Kotak masuk sementara memakai domain sekali pakai yang mudah dikenali, dan sebagian situs menolaknya di formulir atau diam-diam tidak pernah mengirim pesannya. Menerima kode verifikasi di kotak masuk sementara membahas kasus kegagalan biasa: salah ketik, masa pakai kedaluwarsa, pengirim lambat, kode sekali pakai yang terinvalidasi.
Untuk asisten, aturannya sederhana. Penolakan adalah kondisi berhenti, bukan teka-teki. Ia harus melaporkan penolakan dan menunggu. Jangan biarkan ia mencoba ulang dengan variasi, mengubah-ubah ejaan alamat, atau mencari domain sekali pakai lain; itu mengubah pendaftaran yang ditolak menjadi upaya menghindari aturan situs. Jika tugasnya cukup penting untuk memerlukan alamat yang diterima, jawaban yang benar adalah alamat jangka panjang atau alias penerusan terkelola — itu alat yang berbeda.
Konfirmasi penyelesaian dan tutup akses
Ketika asisten melaporkan tugas selesai, periksa hasilnya sendiri. Apakah kodenya berfungsi di situs yang dimaksud? Apakah akunnya benar-benar tercipta? Lalu tutup semuanya berurutan.
Minta asisten menghapus kotak suratnya, atau biarkan masa pakainya habis. Itu mengakhiri kredensial kotak surat dan menghapus pesan tersimpan; layanan menyimpan paling banyak 20 pesan terbaru dan menghapusnya saat kedaluwarsa. Menutup kotak masuk mengakhiri akses asisten ke kotak surat ini, tapi tidak melakukan hal lain. Ia tidak mencabut otorisasi lain di platform AI pihak ketiga, tidak mengakhiri sesi login-nya di situs, dan tidak menghapus apa yang sudah dibaca asisten. Buka pengaturan platform AI-nya dan cabut koneksi atau sesinya di sana; itu langkah terpisah yang masing-masing harus dikerjakan.
Jika tugasnya layak didelegasikan, ia layak ditutup dengan benar. Otorisasi satu kotak masuk untuk satu tugas, jaga kode tetap di situs asalnya, dan ketika konfirmasinya tiba, akhiri kotak surat dan izin platformnya sebagai dua tindakan terpisah.