Memberi AI Alamat Email vs Akses Kotak Masuk: Apa yang Perlu Diizinkan
Memberi AI alamat Anda tidak sama dengan memberi akses kotak masuk. Pelajari membedakan keduanya, batasi tugas satu kali, dan cabut setiap izin.
Aman atau tidaknya tergantung pada mana dari tiga hal berbeda yang sebenarnya Anda lakukan. Mengetik alamat email ke sebuah kolom berarti membagikan sebuah pengenal. Memberi asisten izin membaca satu kotak masuk berarti membagikan isi kotak masuk itu. Menghubungkan seluruh kotak surat Anda lewat integrasi bisa berarti membagikan email bertahun-tahun beserta kemampuan bertindak atasnya. Ketiganya sering disajikan sebagai satu keputusan—sebuah kolom formulir atau layar persetujuan—tetapi konsekuensinya sangat berbeda, dan bisa diputuskan secara terpisah.
Artikel ini membahas cara mengambil keputusan itu dengan sadar: periksa apa yang bisa dilakukan sebuah integrasi, beri tugas satu kali hanya apa yang dibutuhkannya, dan tutup setiap izin ketika tugas berakhir.
Alamat, akses kotak masuk, dan koneksi kotak surat penuh
Membagikan alamat berarti asisten memasukkan email Anda ke formulir pendaftaran atau kepala pesan. Situs itu kini tahu alamatnya; asisten tidak mendapat apa pun di luar yang sudah dimilikinya. Tidak ada email yang tiba di tempat baru, dan tidak ada yang bisa membaca email hanya dari mengetahui sebuah alamat.
Akses kotak masuk berarti kredensial atau izin yang memungkinkan asisten membuka sebuah kotak surat dan membaca apa yang tiba. Ini bisa sempit (satu kotak surat, hanya-baca, hidup satu jam) atau luas. Kata "akses" menyembunyikan perbedaan itu—karena itulah bagian berikutnya ada.
Koneksi kotak surat penuh adalah apa yang mungkin diminta integrasi kotak surat: akses ke riwayat pesan atau tindakan seperti mengirim dan menghapus. Berguna untuk asisten berkelanjutan yang benar-benar mengelola email, tetapi jauh berlebihan untuk "ambilkan saya satu kode verifikasi."
Periksa apa yang sebenarnya bisa dilakukan integrasi
Sebelum memberi izin, lihat cakupan yang diminta, bukan nama fiturnya. Asisten yang "meringkas email Anda" bisa saja memegang izin mengirim, menghapus, atau mengubah email. Panduan OWASP tentang excessive agency tegas soal pola ini: ekstensi yang membaca email untuk diringkas seharusnya hanya punya hak baca, dan tindakan berdampak tinggi harus memerlukan persetujuan manusia (OWASP LLM06).
Periksa empat hal:
- Cakupan: baca, kirim, hapus, pengaturan; mana dari ini yang benar-benar diberikan izinnya?
- Luas: satu kotak surat atau seluruh akun? Hanya email baru, atau seluruh riwayat?
- Persistensi: apakah izinnya berakhir bersama tugas, atau tetap berlaku sampai Anda mencabutnya? Periksa apakah integrasi ini kedaluwarsa bersama tugas; jika tidak, tugasnya selesai tetapi pintunya tetap terbuka.
- Alat lain: apa lagi yang bisa dijangkau asisten selagi memegang akses ini, misalnya peramban, berkas, atau layanan terhubung lainnya?
Poin terakhir lebih penting daripada kelihatannya. Email masuk adalah input tidak tepercaya, dan sebuah pesan bisa memuat teks yang ditulis untuk mengarahkan ulang asisten. Ini bukan hipotetis: CVE-2026-33654, kerentanan prompt injection di saluran email asisten nanobot, memungkinkan penyerang jarak jauh mengirim satu email yang membuat model menjalankan instruksi dan memanggil alat sistem tanpa pemiliknya melakukan apa pun. Itu cacat satu produk, bukan sifat setiap fitur email AI, tetapi menunjukkan mengapa izin di sekitar kotak masuk sama pentingnya dengan kotak masuknya sendiri. Mekanisme bagaimana teks pesan menjadi instruksi dibahas di prompt injection untuk pengguna email.
Utamakan kotak masuk hanya-terima khusus tugas
Untuk tugas berisiko rendah yang hanya perlu menerima email—kode verifikasi, konfirmasi, atau tautan unduhan—opsi tersempit yang cukup adalah kotak surat yang dibuat untuk tugas itu saja.
Di TempMail.Best, agen bisa membuat kotak surat dengan masa hidup 10 menit atau 1 jam, menunggu email masuk, membaca pesan, dan menghapus kotak suratnya saat selesai. Layanannya hanya-terima: tidak bisa mengirim email dari alamat itu. Kredensial agen hanya membuka kotak surat itu; tidak ada akun di belakangnya dan tidak ada riwayat di dalamnya.
Dua batasan layak dinyatakan dengan tepat, karena orang sering melebih-lebihkannya:
- Kotak masuk terpisah hanya mengekspos kotak masuk itu, dengan syarat izin dan alat asisten lainnya sama-sama dibatasi. Jika asisten yang sama juga bisa menjangkau berkas atau peramban Anda, batas kotak masuk tidak mengecilkan apa yang bisa dilakukan asisten yang salah arah lewat alat-alat itu.
- "Hanya-terima" menggambarkan layanan ini. Agen tidak bisa mengirim email lewat TempMail.Best, tetapi ia bisa menghapus kotak surat sementara ini, dan apa pun yang bisa dilakukannya lewat layanan terhubung lain tidak terpengaruh oleh apa pun di sini.
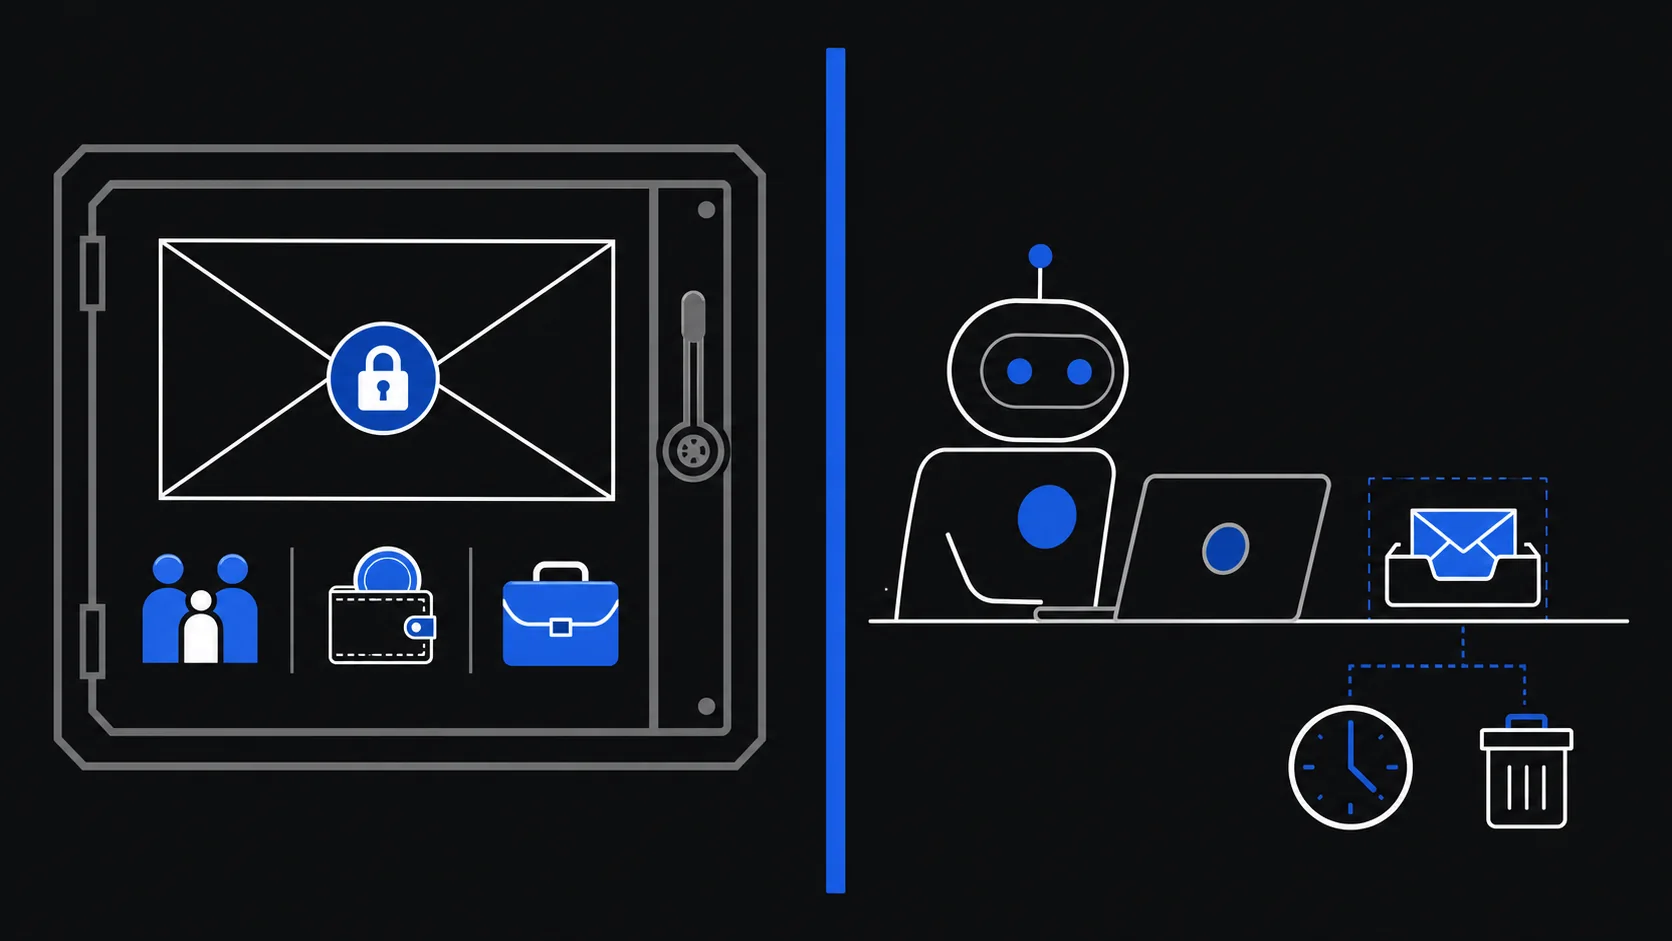
Model kotak masuk terikat tugas dijelaskan di apa itu kotak masuk agen AI.
Kapan tidak memberi izin
Lewati kotak masuk sementara—dan akses kotak surat AI secara umum—untuk tugas yang melibatkan:
- perbankan, pembayaran, investasi, atau pembelian yang mungkin Anda bantah atau minta pengembalian dananya;
- layanan kesehatan, asuransi, pemerintah, atau dokumen identitas;
- email kantor, akun utama, atau percakapan rahasia;
- reset kata sandi, tautan pemulihan, atau perubahan pengaturan keamanan;
- langganan atau layanan yang mungkin perlu Anda perbarui, batalkan, atau pulihkan;
- alur apa pun di mana asisten bisa mengirim email atau mengubah akun tanpa persetujuan Anda.
Untuk akun yang bertahan lama, gunakan alamat yang Anda kendalikan jangka panjang atau alias penerusan terkelola. Jika sebuah situs menolak alamat sekali pakai, hormati itu; tugasnya mungkin memang tidak cocok untuk kotak masuk sementara.
Tutup tugas dan cabut setiap izin
Saat asisten melaporkan selesai, verifikasi hasilnya: kodenya bekerja, unduhan sudah di tangan, akunnya ada. Lalu tutup akses dalam dua langkah terpisah, karena keduanya melibatkan dua sistem berbeda:
- Hapus kotak surat sementara. Ini mengakhiri kredensial agen untuk kotak masuk itu dan menghapus pesan-pesannya. Kotak surat memang akan kedaluwarsa sesuai jadwal, tetapi menutupnya saat tugas selesai memperpendek jendelanya.
- Cabut izin pihak ketiga. Menghentikan kotak masuk TempMail.Best tidak mencabut apa pun di platform AI. Alat, integrasi, dan sesi aktif lain yang diizinkan dikelola di sana dan tetap berlaku sampai Anda menghapusnya. Periksa apa yang Anda izinkan sebelum tugas dan batalkan satu per satu.
Satu hal yang tidak bisa dilakukan penghapusan: ia tidak bisa membatalkan email yang sudah dibaca asisten atau membatalkan apa yang sudah disimpannya di tempat lain. Batasi paparan sebelum tugas; pembersihan setelahnya soal pintu, bukan ingatan.
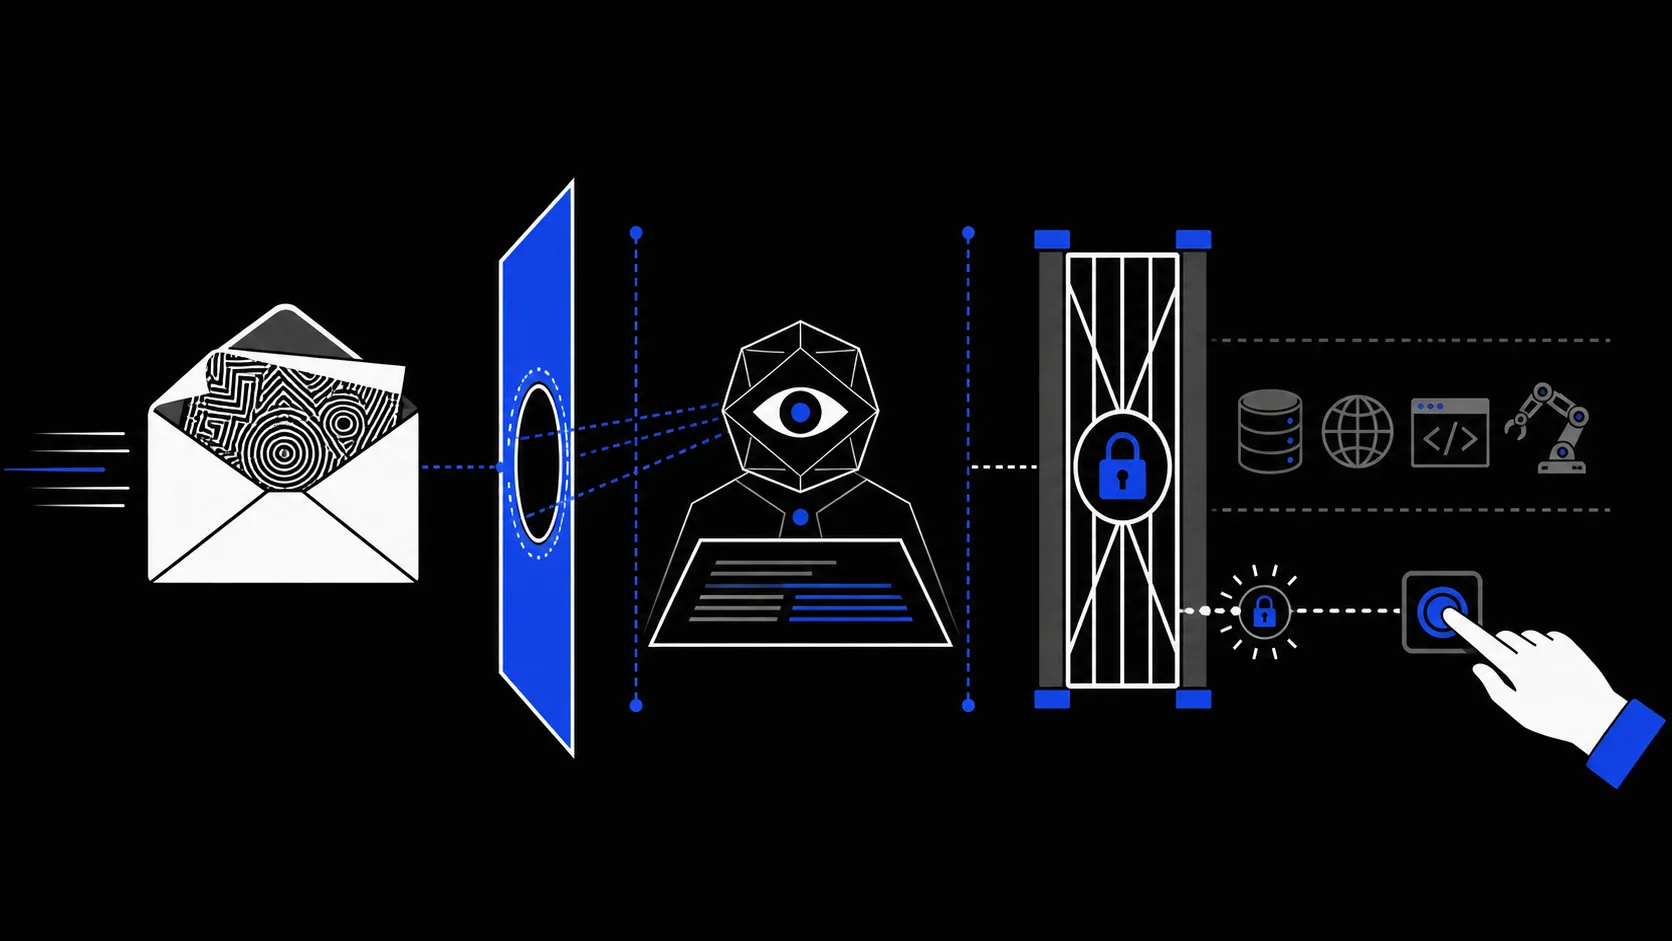
Sebelum mengizinkan tugas email apa pun, jalankan pemeriksaan awal di verifikasi email agen AI. Pertanyaannya tidak pernah soal apakah AI-nya bisa dipercaya secara umum, melainkan apakah tugas ini memerlukan akses sebesar ini. Untuk penerimaan satu kali, jawabannya hampir selalu tidak.