メールに届いたQRコード、読み取る前に確認を
心当たりのないメールのQRコードを読み取る前の確認、公式サイトでの検証、認証情報を入力してしまった場合の安全な対処を整理します。
メールの中のQRコードは、読めないリンクです。画像にカーソルを合わせても行き先を確認できません。スマホなら読み取った後、開くかどうかを選ぶ前にURLをプレビューできるかもしれません。だからこそ、まず数秒かけて確認する価値があります。
結論を先に言えば、心当たりのないメール、サインインを求めるメール、急かすメールなら、読み取らないでください。企業の公式アプリを開くか、サイトのアドレスを自分で入力して、そこにその要求が本当にあるか確認します。
QRコードが隠せるもの
QRコードはURLの画像にすぎません。フィッシングメールの中では、それが一度に2つの仕事をします。行き先をあなたから隠し、テキストのリンクはスキャンしても画像はスキャンしないメールフィルターからも隠します。
別のデバイスへ移動させる効果もあります。英国の国家サイバーセキュリティセンター(NCSC)によるQRコードリスクの評価は両方を指摘しています。セキュリティツールは画像をスキャンしないかもしれず、読み取りはあなたを職場の保護の外にある個人のスマホへ移す。フィルター済みの仕事の受信箱を離れ、フィルターのないモバイルブラウザへ降り立つ——そここそ、攻撃者が偽のサインインページを読み込ませたい場所です。
コードの先にあるページは、たいていパスワードかサインイン承認を求めます。読み取ってしまいスマホがリンクをプレビューしたら、見知らぬドメインや似せたドメインは、踏みとどまる最後のチャンスです。でも本当の判断はもっと手前、メール自体にあります。
読み取る前の6つの確認
この手口の規模は記録されています。Microsoft Threat Intelligenceは、Defenderのテレメトリ内のQRコードフィッシングが2026年1月の約760万件から3月には約1870万件へ、146%増えたと報告しました(第1四半期レポート)。フィッシング基盤Tycoon2FAの摘発後、第2四半期の追跡では3か月連続で減少し、6月には830万件まで下がりました(第2四半期レポート)。どちらの数字もMicrosoft自身のテレメトリと報告期間の話であり、世界のフィッシング全体ではありません。減少傾向がこの手口の消滅を意味しないことにも注意してください。
第2四半期レポートの2つの細部が、以下の確認を形作ります。QRフィッシングはほぼすべて添付ファイルの中に入って届きました。6月の配信経路はPDFが58%、Word文書が40%で、メッセージ本文に直接埋め込まれたコードはほぼゼロ。そして認証情報の窃取が、悪意あるペイロードの圧倒的な大部分を占めました。
だから、読み取る前に確認を。
- 心当たりがあるか? 頼んでもいないQRコード、知らない差出人。それだけで止まる十分な理由です。
- 急かしてくるか? 「セッションが切れました」「今すぐ確認」「最終通知」。急ぎの演出は目印です。
- 添付ファイルの中にあるか? PDFやWord文書の中のQRコードは、Microsoftが観測した支配的な配信方法です。添付があると、そのメッセージはより怪しくなります。安全にはなりません。
- 認証情報を求めてくるか? 要求がサインイン、支払い、本人確認なら、白と証明されるまで認証情報の収集だと仮定します。
- 名乗っている経路は本物か? 配送会社が「連絡がつかなかった」と言うなら、その配送は公式アプリに存在しますか? 銀行が「確認が必要」と言うなら、そのアプリに警告は出ていますか?
- スキャンアプリを取りに行こうとしていないか? スマホ標準のカメラを使ってください。FTCのQR詐欺に関するガイダンスは、心当たりのないコードのために別のQRアプリを入れないよう明確に警告しています。そのダウンロード自体が罠の一部です。
6つ全部を通過したコードも、依然として敵意ある場合があります。これらの確認はフィルターであって、保証ではありません。
メールの外で要求を検証する
メッセージが何を主張しても、メールが提供していない経路で確認します。その企業の既知の公式アプリを開くか、サイトのアドレスを自分で打つか、自分で見つけた番号でその組織に連絡するか。そこで要求を確認できないなら、メールに従って行動しないこと。
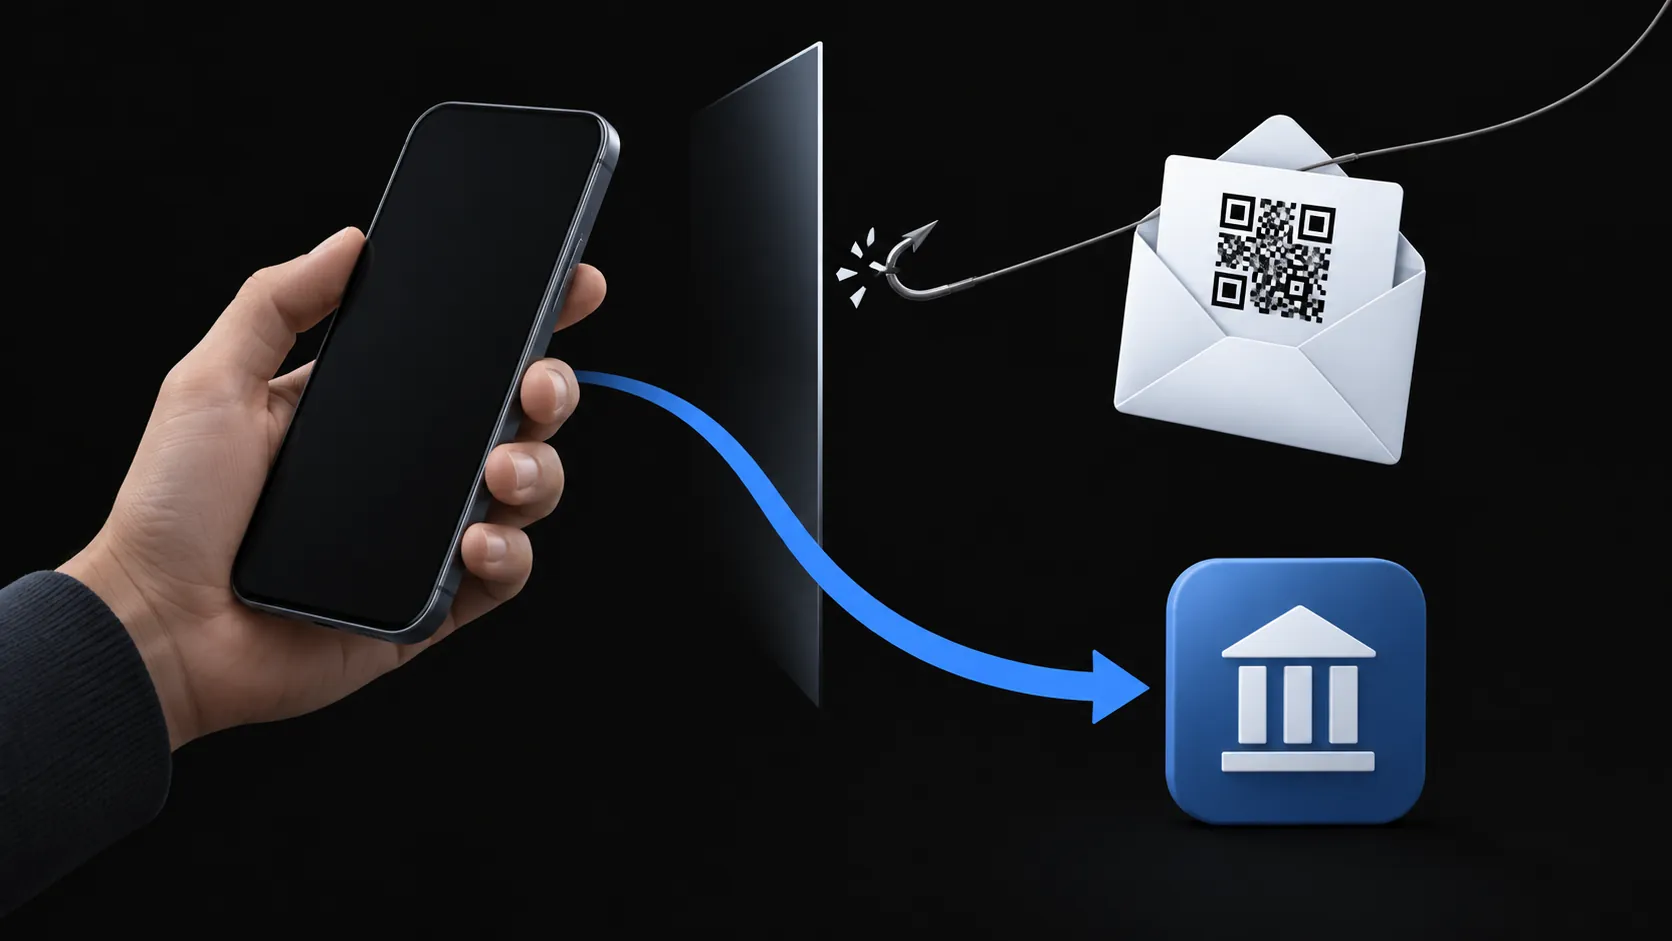
読み取った、あるいは認証情報を入力した場合
順番に被害を処理します。
- パスワードを入力した: 今すぐ変更します。本物のサイトで、アドレスを自分で打って。同じパスワードを使い回している場所があれば、そこもすべて変えます。
- セッションとデバイス: アカウントのセキュリティ設定から他のセッションをサインアウトさせ、最近のサインイン履歴に見覚えのないものがないか確認します。
- 銀行口座やカード情報を渡した: メールに書かれた番号ではなく、カードの裏面や明細書に載っている番号に電話します。
- 電話番号や個人情報を送信した: このメールを具体的に参照する後続のフィッシングを想定してください。その個別具体性こそ、攻撃の継続です。
- 何かをダウンロードした: 開いたり実行したりしないでください。デバイスのセキュリティツールを使い、すでに実行してしまったなら助けを求めます。「スキャンで何も見つからなかった」だけでは安全の証明になりません。
一時受信箱がメッセージの信頼を保証しない理由
フィッシングメールが届く先が一時受信箱でも、それは安全になりません。TempMail.Bestが拒否するのは、Cloudflareの実験的なスパムスコアが明示的な最大値を付けたメールだけです。それは頼れるフィルターではなく、信頼性の乏しい単一のシグナルです。QRコードの画像をスキャンして行き先を調べたり、差出人の話を検証したりする仕組みはありません。
分離したアドレスには、それ自身の役目があります。使い捨ての登録は、こうしたジャンクをメインの受信箱に入れずに済ませ、受信箱自体は10分か1時間で消えます。でも読み取るかどうかの判断は、常にあなたのものです。一時受信箱が守る範囲と守らない範囲の全体像は、使い捨てメールの安全性チェックリストにあります。メール自体が使い捨てアカウント用の確認コードやログインリンクなら、一時受信箱でのコード受信が失敗パターンを説明しています。
メールをソフトウェアに読ませている人には、もう1つ境界があります。AIアシスタントがあなたのメールを読むなら、悪意あるメッセージはAIが実行に移すかもしれない入力になります。それは別の問題で、独自の確認があり、メールのプロンプトインジェクションで扱っています。