使い捨てメールで確認コードを受け取る方法
一時受信箱は使い捨てアカウントの確認コードを受け取れます。遅延・拒否・期限切れへの対処を、回避策に頼らずに診断します。
結論として、一時受信箱は普通の確認メールを受け取れます。ワンタイムコード、登録確認、パスワードレスのログインリンクも同様です。ただし前提が2つあります。サイトがそのアドレスを受け付けること、そして実際にメールを送信すること。どちらも保証はありません。
だから手順の前に確認があります。これは失ってもいいアカウントですか?使い捨て受信箱は使い捨てのタスクに向いています。復旧が必要になりそうなものには向いておらず、どんなに丁寧に扱ってもそれは変わりません。
アカウントを失ってもいいか確認する
どこかにアドレスを貼る前に、1つのテストをします。この受信箱が期限を迎え、紐づくアドレスがすべて使えなくなったとき、何が壊れますか?
| 期待するメッセージ | 一時受信箱は合うか |
|---|---|
| 一回限りの登録コード | はい、使い捨てアカウントなら |
| ニュースレターやダウンロード確認 | はい、将来のアクセスが不要なら |
| パスワードレスのログインリンク | セッション自体が使い捨ての場合のみ |
| パスワードリセットやセキュリティ警告 | いいえ、受信箱は期限切れになります |
| 銀行・医療・仕事・行政のコード | いいえ、長期で管理できるアドレスを使います |
「受信できる」と「相性がいい」は別です。フォームの時点で使い捨てドメインを拒否するサイトもあれば、アドレスは受け付けるのに何も届かせないサイトもあります。TempMail.Bestはメールドメインを1つしか使っていないので、特定のサイトで使えるかどうかは、そのサイトのポリシー次第です。フォームがアドレスを拒否したら、それはルールとして受け止めて、抜け道を探すのではなく次に進みましょう。
これはメールで届くOTPコードにも当てはまります。サービスがワンタイムパスワードをメールで送り、かつアドレスを受け付けるなら、受信箱に表示できます。SMSコードや認証アプリはまったく別の経路です。
コードを1つ受け取って使う
- フロー全体をカバーする有効期間を選ぶ。 TempMail.Bestでは、フォームがすでに開いていて準備ができているなら10分、送信者が遅い可能性があるか再送が必要かもしれないなら1時間を選びます。タイマーは作成時に始まり、メールを受信しても延びません。10分と1時間の比較ガイドでこのトレードオフを詳しく説明しています。
- アドレスを一度コピーする。 フォームに貼り付け、すべての文字を確認して(ローカル部は長いです)送信し、受信箱のタブは開いたままにします。
- 最後にリクエストしたコードを使う。 使ったサイトからのメッセージを開き、すでに開いているページにコードを入力します。再送をリクエストした場合は、受信箱の到着順ではなく、そのリクエストで発行されたコードを使います。
TempMail.Bestは登録不要で、新着メールを開いているページにプッシュします。接続が切れた場合は、おおよそ15秒ごとに確認を続けます。受信箱は最新20通だけを保持し、受信専用です。そこから返信はできません。
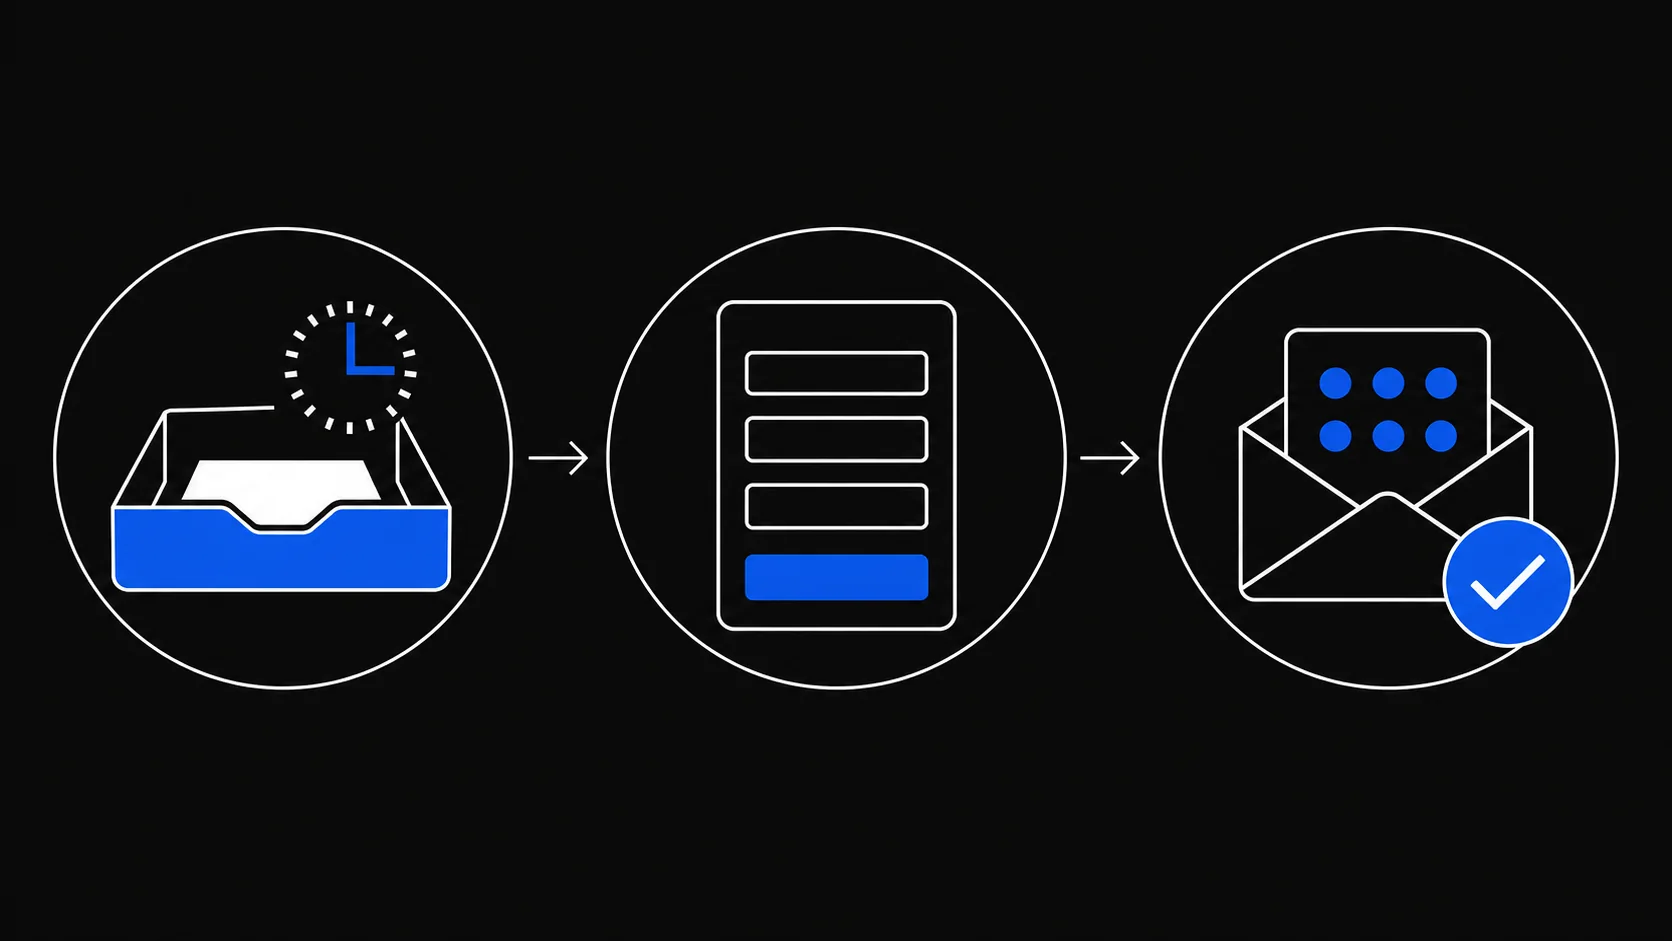
何も届かない場合
別のコードをリクエストする前に、以下を確認してください。再送後に以前のコードを無効にするサイトもあります。サイトの指示に従い、完了させたいリクエストで発行されたコードを使いましょう。
- 貼り付けたアドレスを再確認する。 1文字違えば、メールは別の場所に行きます。
- 残り時間を確認する。 有効期間は送信者がメールを発送した時点ではなく、作成時点から数えます。メール受信で更新もされません。
- 数分待つ。 多くの送信者はトランザクションメールをキューに入れており、即座に発送しません。
- 再送を1回リクエストする。 その後は、そのリクエストで発行されたコードを使います。
- チャネルを確認する。 サイトはメールではなく、SMS、アプリ通知、認証アプリのプロンプトを送ったかもしれません。
- 明示的な拒否を探す。 サイトが使い捨てアドレスを拒否しているなら、それは配信失敗ではなくポリシー上の判断です。サイトが使い捨てメールをブロックする理由で、確認のしかたと代わりに使うものを説明しています。
- 受信箱が期限切れなら、やり直す。 新しい受信箱は別のアドレスになるので、フォームかアカウントをそのアドレスで更新する必要があります。サービスによっては、古いアドレスを先に認証しないとバインドしたメールを変更させない場合があります。
ログインリンクに注意が必要なとき
マジックリンクは、開いた人を誰でもログインさせます。リンクが本物だという証拠として、送信者名やアドレスをあてにしないでください。送信者フィールドは偽装できますし、一時受信箱に届いたという事実は、誰がなぜ送ったかについて何も語りません。
代わりに発信元で確認します。ログインリンクは、それをリクエストしたブラウザセッションでのみ開きます。迷ったらリンクを使わず、サイトの公式ページやアプリから直接ログインします。コードもリンクもすべて自分だけのものにしてください。米国連邦取引委員会(FTC)は警告しています。確認コードを尋ねてくる相手は、そのアカウントを乗っ取ろうとしている可能性があります。
受信専用ということは、受信箱は内容を保証できないということでもあります。フィッシングメールは、受信箱の中では正規のメールと同じ見た目になりえます。
長期アドレスを使うべきとき
確認が永続的な所有権を確立する場合や、価値あるものを守る場合は、一時受信箱を使わないでください。
- 銀行、決済、暗号資産、残高を持つショッピングアカウント
- 医療ポータル、保険、税務、行政、教育関連の記録
- メインの仕事用、クラウドストレージ、SNS、パスワードマネージャーのアカウント
- 管理が必要になりうる有料サービス、注文、保証、サブスクリプション
- リセットリンクやセキュリティ警告がメールで届くすべてのアカウント
こうしたケースには、永続的なメールボックスか、本物のアドレスをフォームから守る管理型転送エイリアスが合います。手作業ではなくAIアシスタントに認証を実行させる場合は、別のチェックリストが適用されます。AIエージェントのメール認証の安全性を参照してください。
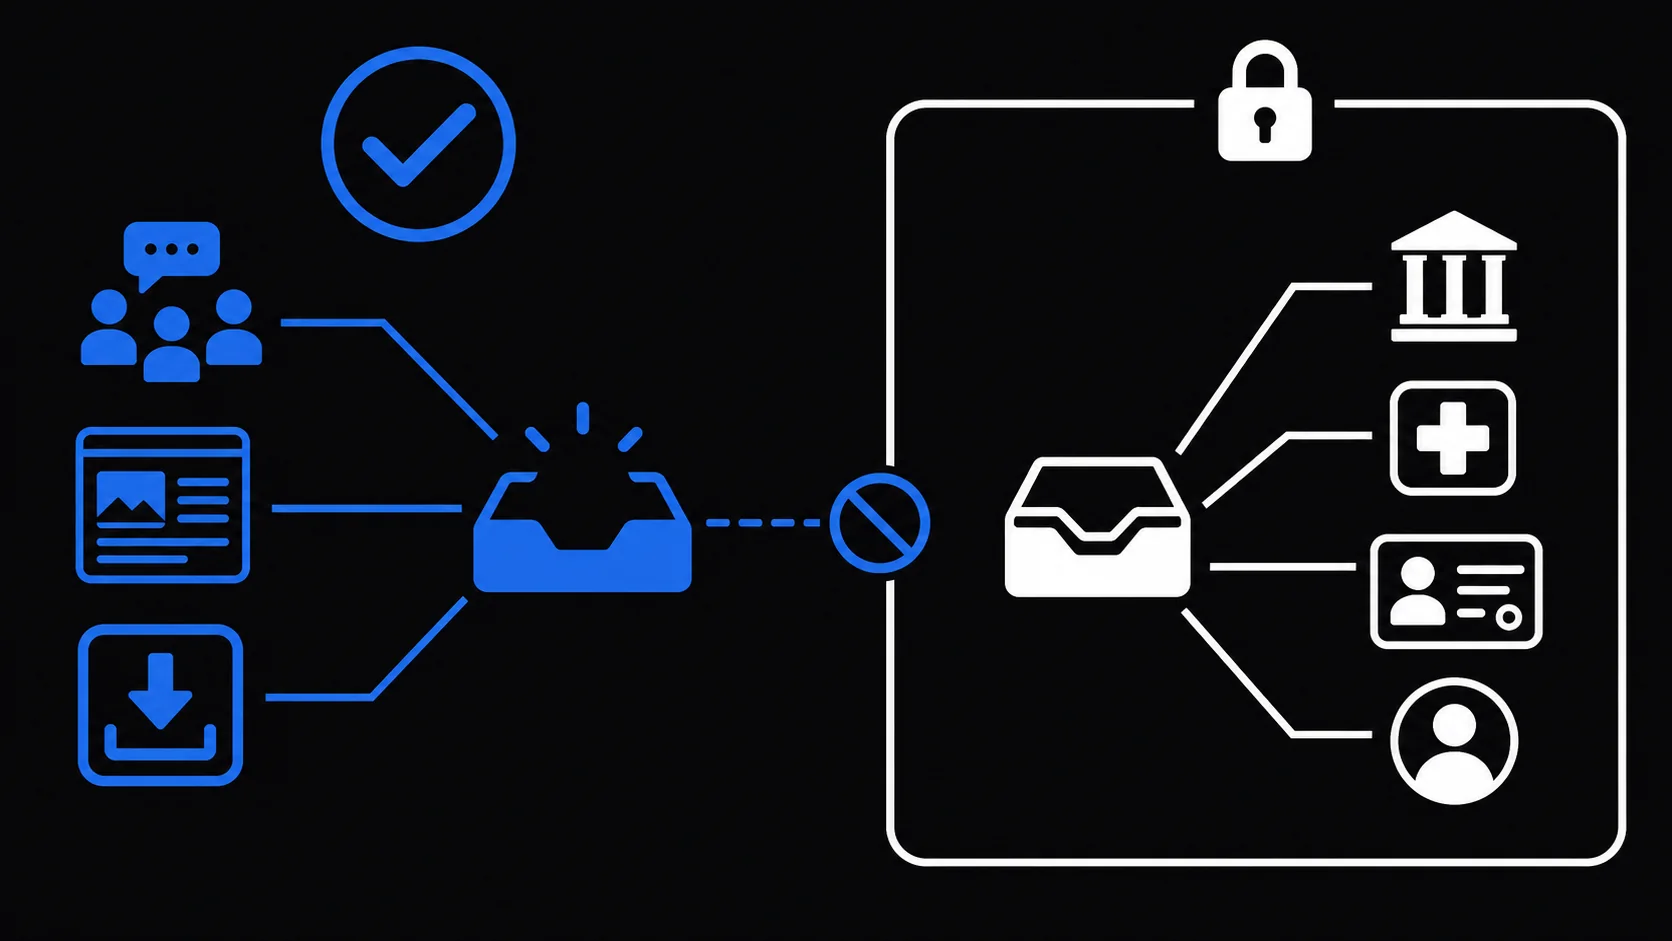
使い捨てアカウントでの一回限りのコードなら、再送1回分の余裕を持たせて受信箱を作成し、完了させるリクエストで発行されたコードを使い、予定どおり期限切れにしましょう。