AIアシスタントに確認コードを任せる? 7つのチェック
AIアシスタントがメールのコードを使う前に、権限・サイトのルール・アカウントリスクを確認し、終了後は受信箱の停止と各許可の取り消しを行います。
タスクが小さく、許可済みで、使い捨てであるなら、AIアシスタントに1回のメール確認を完了させるのは妥当です。妥当でないのは、いきなり「アシスタントが登録を処理する」へ飛ぶこと。このチェックリストは、エージェントが管理する受信箱とは何か、あなたのメインメールとどう違うかをすでに知っている前提で進めます。まだなら、AIエージェントの受信箱とはが先です。以下の7つのチェックは、タスクを許可する前から、閉じた後までをカバーします。
許可する前の7つのチェック
アシスタントがフォームに触れる前に、順に確認します。各項目は独立して合否が決まり、「ノー」ならその条件を直すか、別のアドレスを選ぶか、その工程を自分でやります。
- このタスクを選んだのはあなたか。 アシスタントがやっているのはあなたが頼んだことであり、メール・Webページ・他のツールの中に届いた要求ではありません。許可はあなたから始まります。
- サイトのルールが許しているか。 使い捨てアドレスを拒否する、あるいは長期の連絡先を必須とするプラットフォームもあります。サイトがそのアドレスを受け付けないなら、それは守るべきルールであり、回避すべき問題ではありません。アシスタントは立ち止まって報告すべきで、別のドメインや偽装したアドレスを試すべきではありません。
- アカウントは低価値で、復旧が不要か。 この受信箱へのアクセスを失うことがアカウントを失うことになるなら、そのタスクに使い捨てアドレスは向きません。銀行、医療、行政、仕事、有料アカウントは不可。異議申し立て、返金、復旧の必要があり得るサービスも不可です。
- アシスタントはメインのメールボックスを見ないか。 得るメールアクセスは、このタスク用受信箱の認証情報だけです。アシスタントがすでに広いメールボックス権限を持っているなら、それは別途取り除く露出であり、このタスクの一部ではありません。
- 有効期間がフロー全体をカバーするか。 受信箱は作成から固定の10分か1時間で、メールを受け取っても延びません。再送や2段階の確認があり得るなら1時間を選びます。「10分で送信者が速いことを祈る」はやめましょう。
- コードは元のサイトに留まるか。 確認コードやサインインリンクは、元のサイトやアプリ専用です。FTCのガイダンスは人向けですが、アシスタントにも当てはまります。コードを入手した者は誰でも、あなたとして振る舞えます。アシスタントがそれを別のサイト、チャット、ファイル、あなたが承認していないツールに貼ることは許されません。
- 終わり方を知っているか。 タスク開始前に「完了」の形と、後で閉じる許可を決めます。一時受信箱に加えて、関わった第三者AIプラットフォームの認可、セッション、接続済みアプリも対象です。
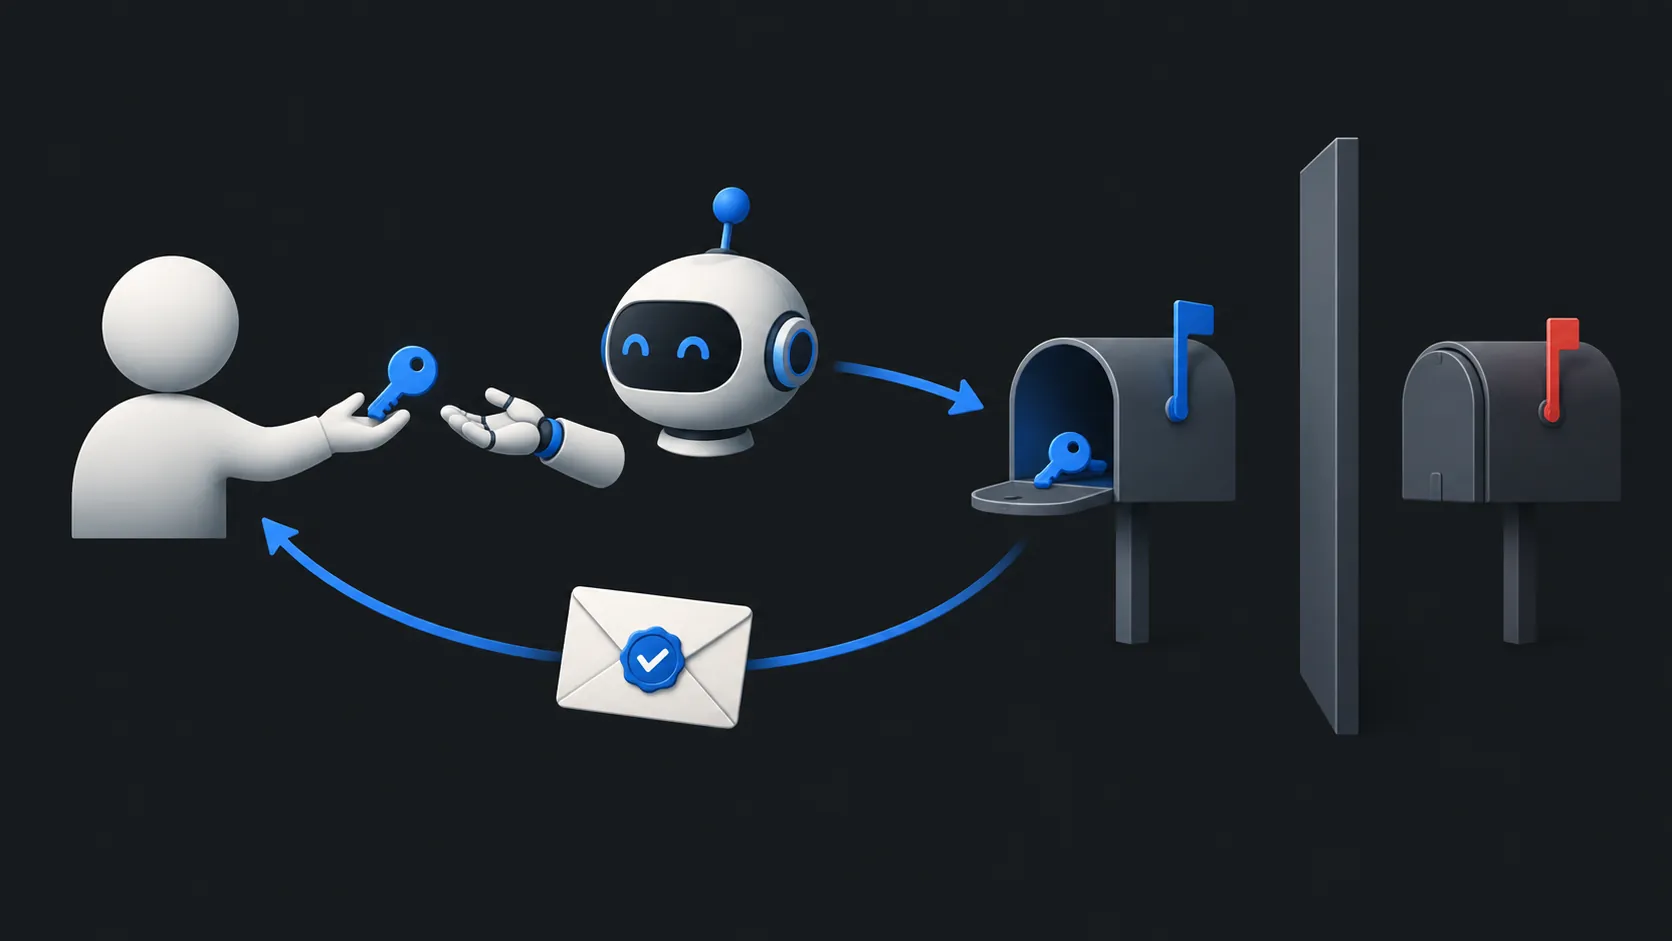
エージェントには必要な受信箱だけを渡す
1回の確認に必要なのはただ1つ。そのタスク専用の受信専用受信箱です。TempMail.Bestでは、アシスタントは自分の一時メールボックスを作成し、メッセージを待ち、読み、終わったらメールボックスを削除できます。このサービスに送信・転送機能はありませんが、他のツールを持つアシスタントが読んだコードを漏らすことまでは防げません。
その認証情報は、作成した1つのメールボックスに限定されます。あなたの他のメールは開けず、受信箱と一緒に失効します。アシスタントにメールボックスへのアクセスを与えるべきか自体を検討中なら、アドレスを教えることと受信箱アクセスを与えることの違いが区別を整理しています。これは過剰な権限に関するOWASPのガイダンスが説くのと同じ原則です。拡張機能にはタスクが必要とする許可だけを与え、影響の大きい行動には人間の承認を残す。その原則の後半もここでは同じくらい重要です。アシスタントがブラウザ、ファイルアクセス、接続済みアプリを持っているなら、受信箱が受信専用でも、メール内に注入された指示はそれらのツールを使おうとし得ます。AIが悪意あるメールを読んだとき何が起きるかがその境界を説明しています。
コードとサインインリンクの違い
確認メールのすべてがコードを運ぶわけではありません。開いた者をサインインさせるリンクを送るものもあります。2つは別物として扱ってください。
コードは、アシスタントが読んであなたに報告するか、双方が合意したサイトで入力する短い秘密です。サインインリンクは機能する認証情報です。クリックすればセッションが開き、あなたの管理しないデバイスやブラウザで開くこともあります。リンクの場合は、リンクの行き先とそれを要求したタスクをアシスタントに報告させ、開くことを承認する前に、既知の公式サイトで両方を検証します。頼んでいないリンクが届いた、あるいは行き先のドメインがサービスと一致しないなら、答えは「ノー」。「試してみる」ではありません。
そもそもメールコードは弱い認証形式です。NISTのデジタルアイデンティティガイドラインは、メールを帯域外認証子として認めておらず、単にメールアドレスを確認するためのコードとは明示的に区別しています。どちらにしても、重要なアカウントに使い捨て受信箱が適切になることはありません。
サイトがアドレスを拒否したら
一時受信箱は見分けのつく使い捨てドメインを使い、フォームで拒否されたり、静かにメッセージが送られなかったりするサイトがあります。一時受信箱での確認コードの受信が、タイプミス、期限切れ、遅い送信者、ワンタイムコードの無効化といった通常の失敗パターンを扱っています。
アシスタントへのルールは単純です。拒否は停止条件であり、パズルではありません。拒否を報告して待つべきです。別表記で再試行したり、綴りを変えたり、別の使い捨てドメインを探したりさせないでください。それは拒否された登録を、サイトのルールを回避する試みに変えます。そのタスクが、受け付けられるアドレスを必要とするほど重要なら、正しい答えは長期アドレスか管理型転送エイリアスという別の道具です。
完了を確認し、アクセスを閉じる
アシスタントが完了を報告したら、結果を自分で確認します。コードは意図したサイトで機能したか? アカウントは実際に作成されたか? それから順に閉じます。
アシスタントにメールボックスを削除させるか、寿命切れに任せます。それでメールボックスの認証情報は終わり、保存されたメッセージは削除されます。サービスは最大でも最新20件を保持し、期限切れで削除します。受信箱を閉じると、このメールボックスへのアシスタントのアクセスは終わりますが、それ以外のことは何も起きません。第三者AIプラットフォームの他の認可を取り消すわけでも、サイト上のログイン済みセッションを終わらせるわけでも、アシスタントがすでに読んだ内容を消すわけでもありません。AIプラットフォームの設定画面で接続やセッションを取り消してください。それぞれが別の工程です。
委任する価値があるタスクなら、きちんと閉じる価値もあります。1つの受信箱を1つのタスクに許可し、コードは元のサイトに留め、確認が届いたら、メールボックスの終了とプラットフォーム許可の取り消しを2つの別の操作として行いましょう。