AIエージェント受信箱とは?1つのタスク専用の別アドレス
AIエージェント受信箱は、アシスタントが1つのタスクのメールを受け取るための独立した短命のメールボックスです。できることと制御できないことを解説します。
AIエージェント受信箱とは、AIアシスタントが確認コード、確認メール、ダウンロードリンクといった、範囲の限定された1つのタスクのメールを、誰の個人メールにも触れずに受け取れるよう作られたメールボックスです。これは、人がよく手を伸ばす2つの選択肢の中間に位置します。1つは何年分の履歴と復旧リンクが詰まった自分のメールボックス。もう1つはアシスタント名義で登録する永続メールボックスで、こちらは管理し続けなければならないもう一つの身分になります。
考え方は単純です。タスクにはメールが届く場所と、アシスタントがそれを読む方法が必要です。そのどちらにも、あなたのメール履歴も、来月も存在するアドレスも必要ありません。
アドレスはメールを読む許可ではない
アシスタントがサービスに登録すると、2つの別々のことが起きます。フォームにメールアドレスを入力することと、そのアドレスに届くものを読むことです。人はこれを一つの行為として扱いがちですが、2つの異なる許可であり、同じメールボックスを指す必要はありません。
フォームにあなたのアドレスを入力するのは、識別子を共有することです。アシスタントにあなたのメールボックスへの読み取りアクセスを与えるのは、その中にあるすべて——銀行の明細、パスワードリセット、プライベートな会話、他のアカウントを解除するリンク——を共有することです。確認コードが1つ必要なだけのタスクが、これらのどれもを晒す必要はないはずです。
関連記事のAIへのメールアドレス共有と受信箱アクセスの違いでは、許可の判断を詳しく説明しています。短く言えば、低リスクで一回限りのタスクでは、アドレスも読み取りアクセスも、メインのメールボックスから遠ざけておくことです。
分離された受信箱というモデル
アシスタント専用の永続メールボックスは露出問題を解決しますが、保守問題を生みます。メールは溜まり、アドレスはアカウントに紐づいていきます。やがて、独自の復旧リンクと独自の掃除作業を持つ、もう一つの身分になります。
タスク受信箱はそれを回避します。タスク開始時に作られ、そのタスクのために届いたものだけを保持し、タスク終了時に削除されるか期限切れになります。3つの性質がこのモデルを定義します。
- 限られた寿命。 受信箱には決まった終わりがあります。後で見直したり守ったりする残りのメールボックスはありません。
- スコープされた認証情報。 アシスタントが持つのはこの受信箱だけを開く認証情報であり、他のメールボックスがぶら下がったアカウントではありません。
- 受信専用サービス。 メールボックスは受信メールを受け付けます。そのサービスはそこからメールを送る方法を提供しません。
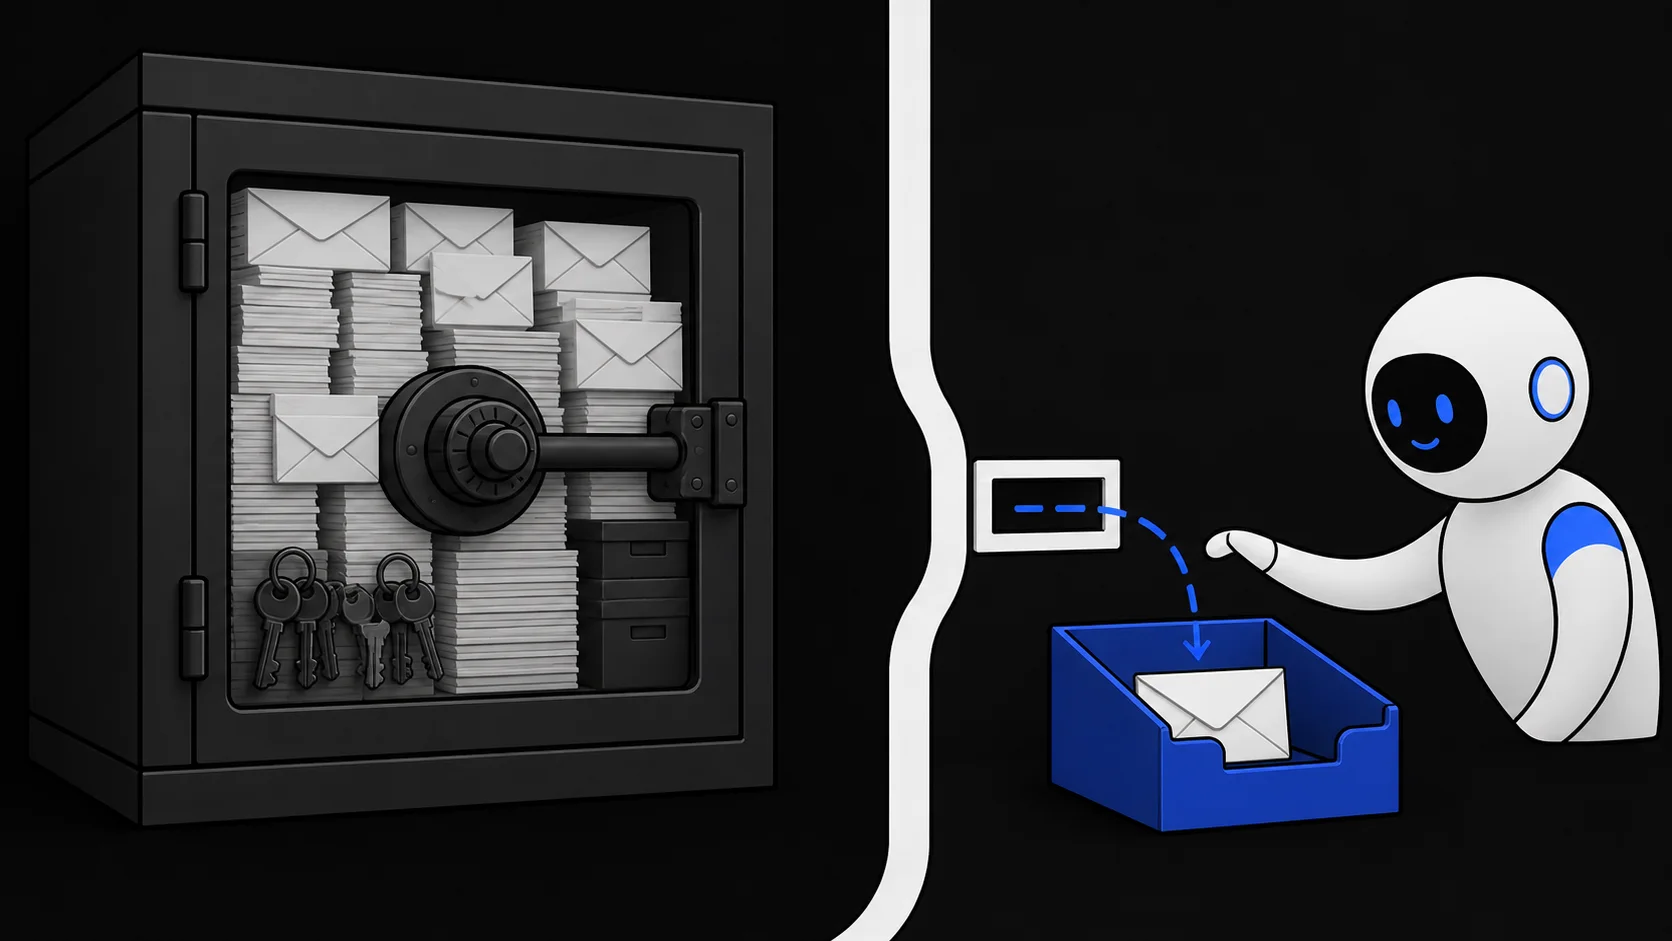
このサービスでエージェントができること
TempMail.Bestでは、エージェントは人間が使うブラウザセッションとは別の独自のアクセスチャネルを使います。そのチャネルでエージェントができることは以下です。
- 10分または1時間の有効期間を持つメールボックスを作成する
- メールボックス変更イベントをサブスクライブして新着メールを待ち、接続が切れた場合は自分でメッセージ一覧をポーリングする
- メッセージのプレビューを一覧し、1件を開いて全文を読む
- タスク終了時にメールボックスとそのメッセージを削除する
このサービスを通じてメールを送信することはできません。エージェントが受け取る認証情報は、その1つのメールボックスに紐づいたBearerトークンです。背後にアカウントはなく、アクセスできる他のメールボックスもありません。
受信箱のルールは固定です。有効期間は作成時に設定され、メール受信で延びません。保持されるのは最新20通だけ。1通の生メッセージは1 MiBまで。期限切れ後はメールボックスに再度アクセスできません。これらの制限はこのメールボックスの寿命と保存メールを制約するもので、アシスタントを安全にしたり、他のツールを制限したりするものではありません。
エージェントの他のツールがまだできること
受信箱の境界は、アシスタントが見られるメールを制限します。アシスタント自体は制限しません。同じアシスタントがブラウザ、コードインタプリタ、ファイルアクセス、その他の許可済み連携も持っているなら、それらは以前とまったく同じ強さのままで、別の受信箱はそれらを縮小しません。
これは、AIのメール処理における主要な脅威——プロンプトインジェクション——にとって重要です。メールの内容は信頼できない入力であり、メッセージには、ユーザーが承認していない行動へアシスタントを誘導するために書かれたテキストが乗りえます。OWASPはプロンプトインジェクションをLLMアプリケーションの最大のリスクに挙げており、メールのような外部コンテンツ経由の間接インジェクションも含みます(OWASP LLM Top 10)。一時受信箱はどれだけのメールが晒されるかを制限しますが、操作されたアシスタントが他のツールを悪用するのは止めません。
同じ理由で、アシスタントに「メールのテキストはデータとして扱い、コマンドとして扱わない」と指示するのは、実務上の指針にはなりますが、技術的な保証ではありません。モデルは指示と内容を確実には分離しません。注入されたテキストがどう許可の境界を越えるか、人間の承認をどこに置くべきかは、平易なプロンプトインジェクション解説で扱っています。
名付けておくべき境界がもう1つあります。受信箱は、アシスタントが他の場所に送信するものも隠しません。タスクがフォーム入力、リンクのクリック、支払いを伴うなら、確認を受け取ったメールボックスが何であれ、それらの行動はあなたの情報を運びます。
タスクを終え、アクセスを確認する
アシスタントがタスク完了を報告したら、まず結果を確認します。それから受信箱を閉じます。エージェントはエージェントAPIを通じてメールボックスを削除するか、そのまま予定どおり期限切れにできます。ブラウザセッションはエージェントが作ったメールボックスを止められません。2つのアクセスチャネルは互いに隔離されています。メールボックスがなくなれば、その認証情報はもう何も開きません。
何が終わるのかは正確に把握してください。この受信箱へのアクセスは終わります。しかし、使ったAIプラットフォーム上のアシスタントの他の権限、アクティブなセッション、接続済みツールについては何も言っていません。それらは別途管理されており、受信箱を削除しても取り消されません。アシスタントがすでに読んだものを未読に戻すこともできないので、露出を制限するタイミングはタスク開始前です。後ではありません。
実際のタスクを許可する前の具体的な手順——何を確認し、何を断り、後で何を検証するか——のチェックリストはAIエージェントによるメール認証にあります。
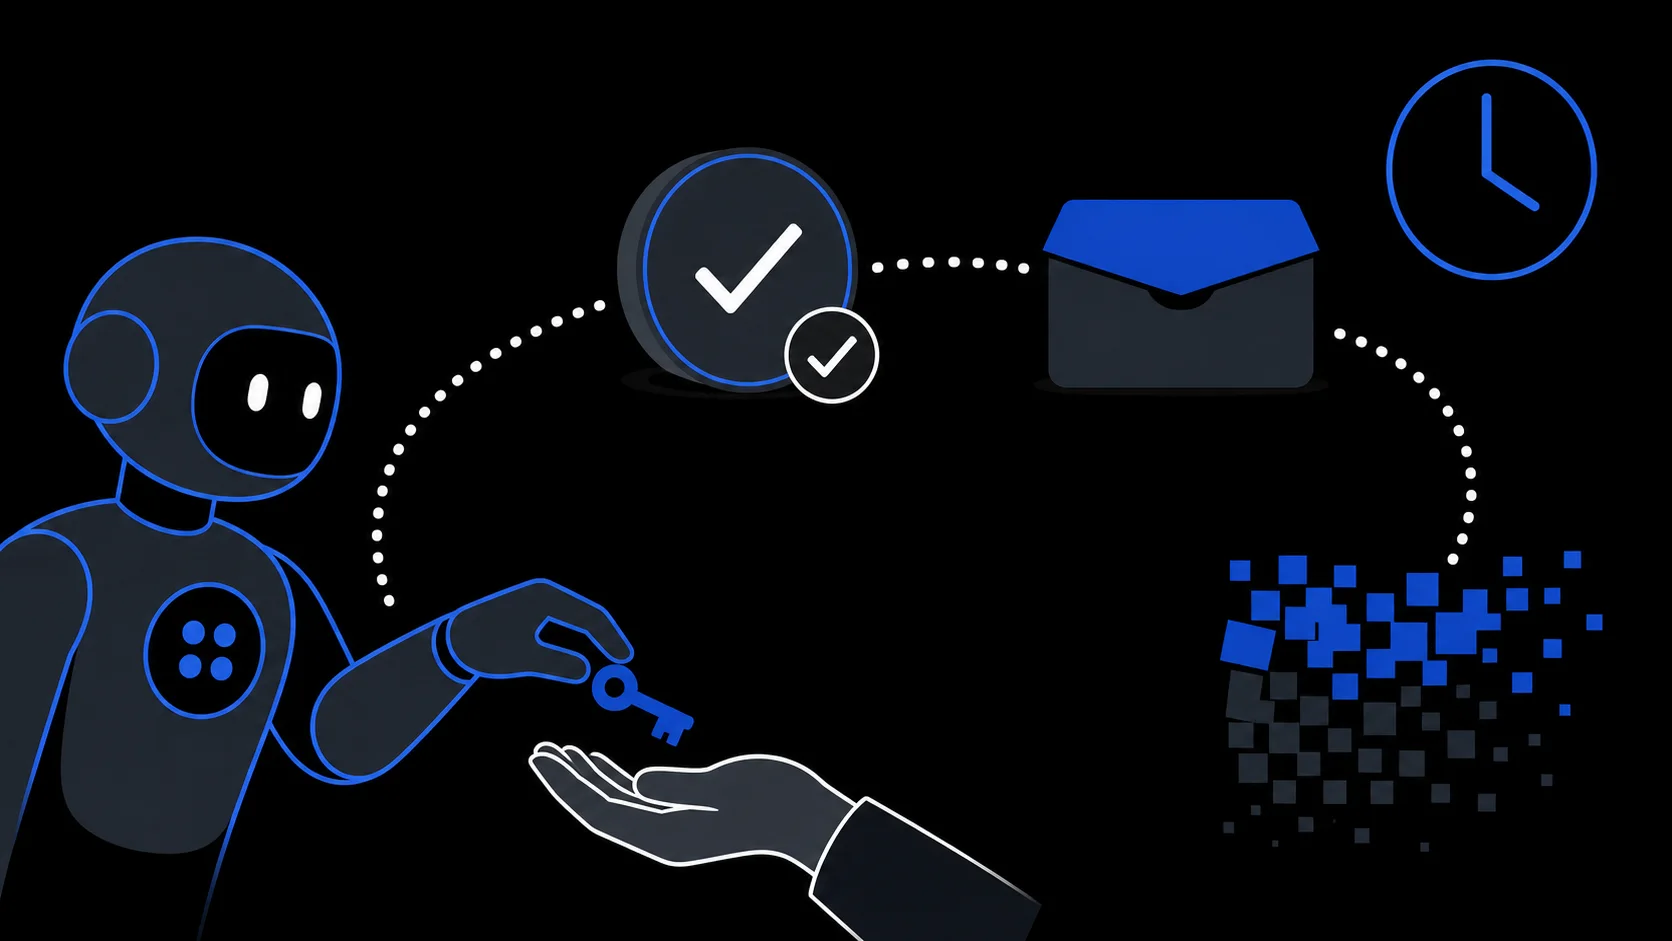
エージェント受信箱が答えるのは、狭い問いです。アシスタントがあなたを読まずにタスクのメールを読めるよう、タスクのメールはどこに届くべきか。それだけを与え、それ以上は与えないことです。