이메일에 QR 코드가 왔다면? 스캔 전에 확인하세요
예상하지 못한 이메일 속 QR 코드는 스캔 전에 확인하고, 공식 사이트로 요청을 검증하며, 자격 증명을 입력했다면 안전하게 대응하는 방법을 알아보세요.
이메일 속 QR 코드는 읽을 수 없는 링크입니다. 이미지 위에 마우스를 올려도 목적지를 확인할 수 없습니다. 휴대폰이 스캔 후에 URL을 미리 보여줄 수는 있지만, 그것은 열지 말지 선택하기 전입니다. 그래서 먼저 몇 초간 확인할 가치가 있습니다.
요약하면 이렇습니다. 메시지가 예상치 못한 것이거나, 로그인을 요구하거나, 빨리 행동하라고 재촉한다면 스캔하지 마세요. 회사의 공식 앱을 열거나 웹사이트 주소를 직접 입력해서, 그 요청이 실제로 존재하는지 확인하세요.
QR 코드가 숨길 수 있는 것
QR 코드는 URL의 그림일 뿐입니다. 피싱 이메일에서는 두 가지 일을 동시에 합니다. 목적지를 여러분에게 숨기고, 텍스트 링크는 스캔하지만 이미지는 스캔하지 않는 메일 필터에게도 숨깁니다.
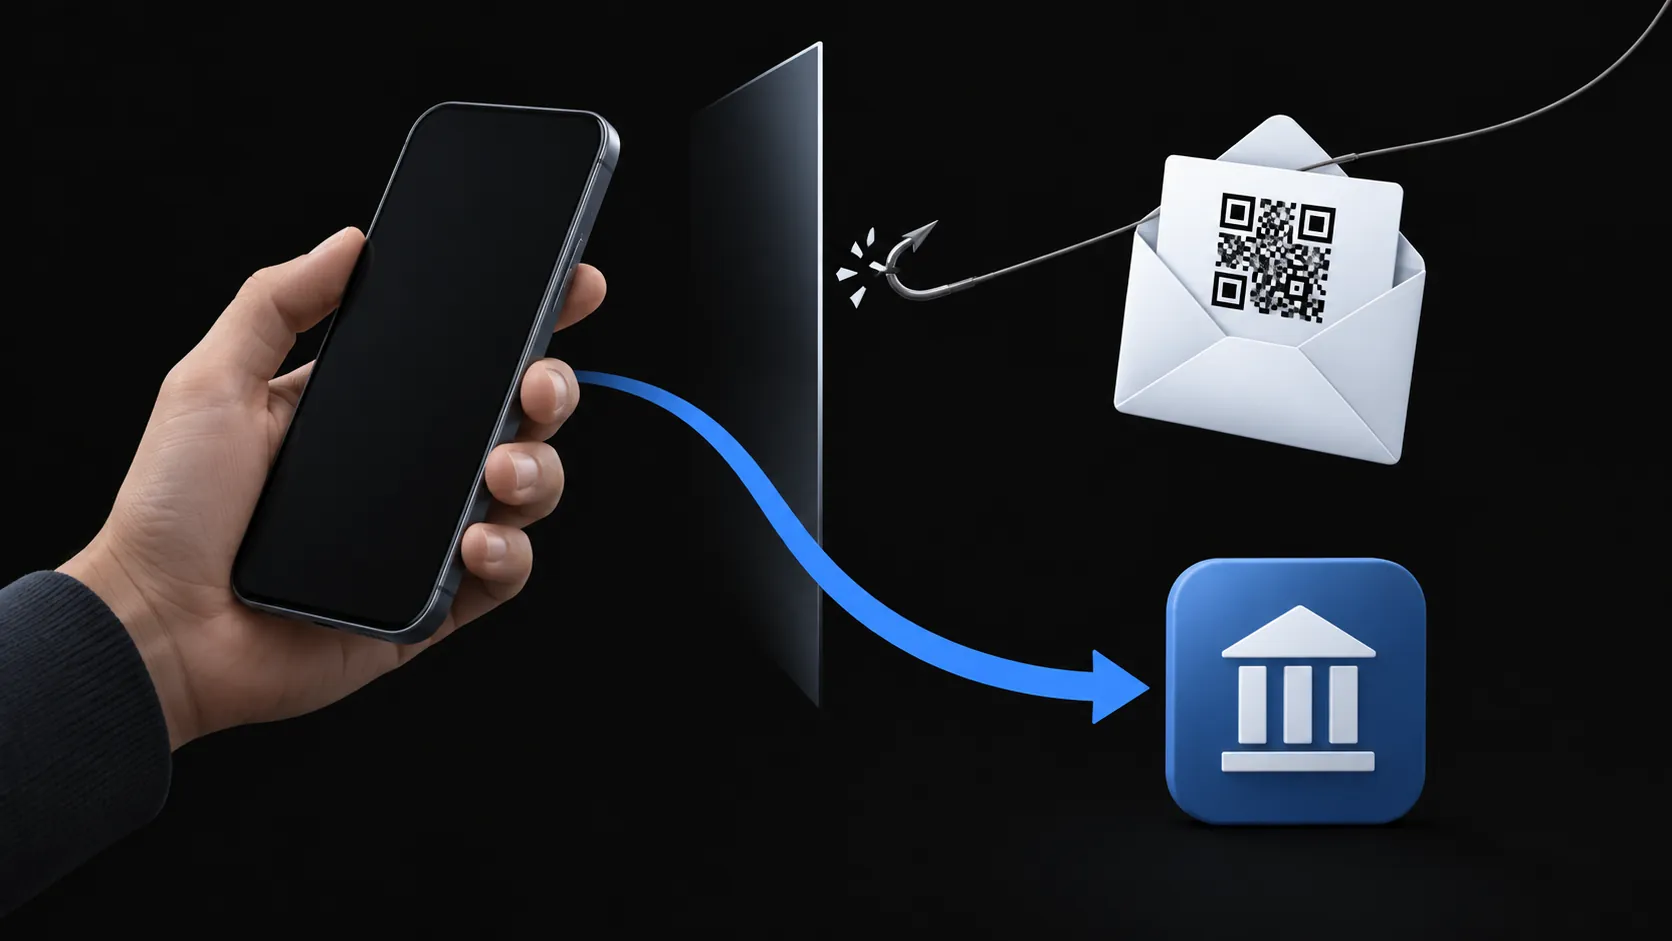
또한 다른 기기로 이동시킵니다. 영국 국립사이버보안센터의 QR 코드 위험 평가는 두 가지를 모두 지적합니다. 보안 도구가 이미지를 스캔하지 못할 수 있고, 스캔하면 직장의 보호 밖에 있는 개인 휴대폰으로 밀려납니다. 필터링된 직장 받은 편지함을 떠나 필터링되지 않은 모바일 브라우저에 도착하는 것이며, 바로 거기가 공격자가 가짜 로그인 페이지를 띄우고 싶어 하는 곳입니다.
코드 뒤의 페이지는 보통 비밀번호나 로그인 승인을 요구합니다. 스캔했을 때 휴대폰이 링크를 미리 보여준다면, 낯설거나 비슷하게 생긴 도메인이 멈출 수 있는 한 번의 기회가 더 됩니다. 하지만 진짜 결정은 그보다 먼저, 이메일 자체에서 일어납니다.
스캔 전 여섯 가지 확인
이 수법의 규모는 문서화되어 있습니다. Microsoft Threat Intelligence는 Defender 텔레메트리 내에서 QR 코드 피싱이 2026년 1월 약 760만 건에서 3월 약 1,870만 건으로, 146% 증가한 것을 추적했습니다(1분기 보고서). Tycoon2FA 피싱 플랫폼이 제거된 후, 2분기 추적은 6월 830만 건까지 세 달 연속 감소를 보였습니다(2분기 보고서). 두 수치 모두 Microsoft 자체의 텔레메트리와 보고 기간을 설명하는 것이지 전 세계 모든 피싱이 아니며, 감소 추세가 수법이 사라졌다는 뜻도 아닙니다.
그 2분기 보고서의 두 가지 세부 사항이 아래 확인 항목을 만듭니다. QR 피싱은 거의 전부 첨부 파일 안에 도착했습니다. 6월 전달 방식의 58%가 PDF, 40%가 Word 문서였고, 메시지 본문에 직접 포함된 코드는 거의 0이었습니다. 그리고 자격 증명 탈취가 악성 페이로드의 압도적 비중을 차지했습니다.
따라서 스캔하기 전에:
- 이것을 기다리고 있었는가? 요청한 적 없는 QR 코드, 모르는 발신자라면 그것만으로 멈출 이유가 됩니다.
- 재촉하는가? "세션이 만료되었습니다", "즉시 확인하세요", "최종 통지". 긴급함이 표지입니다.
- 첨부 파일 안에 있는가? PDF나 Word 문서 안의 QR 코드는 Microsoft가 관찰한 지배적인 전달 방식입니다. 첨부 파일은 메시지를 덜 의심스럽게 만드는 것이 아니라 더 의심스럽게 만듭니다.
- 자격 증명을 원하는가? 요청이 로그인, 결제 또는 인증이라면 반증이 있을 때까지 자격 증명 수집으로 간주하세요.
- 주장하는 채널이 실제인가? 배송 회사가 "연락할 수 없었다"면, 그 배송이 앱에 존재하는가? 은행이 "인증이 필요하다"면, 그 앱에 경고가 보이는가?
- 스캐너 앱을 설치하려 하는가? 휴대폰의 내장 카메라를 사용하세요. QR 사기에 대한 FTC의 안내는 예상치 못한 코드를 위해 별도의 QR 앱을 설치하지 말라고 구체적으로 경고합니다. 그 다운로드가 함정의 일부입니다.
여섯 가지를 모두 통과한 코드도 여전히 적대적일 수 있습니다. 이 확인들은 걸러줄 뿐 보장하지 않습니다.
이메일 밖에서 요청 검증하기
메시지가 무엇을 주장하든, 이메일이 제공하지 않은 채널을 통해 확인하세요. 회사의 알려진 공식 앱을 열거나 웹사이트 주소를 직접 입력하거나, 독립적으로 찾은 번호로 기관에 연락하세요. 거기서 요청을 확인할 수 없다면 이메일에 따라 행동하지 마세요.
스캔했거나 자격 증명을 입력했다면
피해를 순서대로 처리하세요.
- 비밀번호를 입력했다면: 지금 바꾸세요. 진짜 사이트에서, 직접 주소를 입력해서. 그 비밀번호를 다른 곳에서 재사용했다면 거기도 바꾸세요.
- 세션과 기기: 계정의 보안 설정에서 다른 세션을 로그아웃한 다음, 최근 로그인 활동에서 모르는 것이 있는지 확인하세요.
- 은행이나 카드 정보를 줬다면: 이메일의 번호가 아니라 카드 뒷면이나 명세서의 번호로 전화하세요.
- 전화번호나 개인 정보를 제출했다면: 이 메시지를 정확히 참조하는 후속 피싱을 예상하세요. 그 개인화가 공격의 지속입니다.
- 무언가 다운로드했다면: 열거나 실행하지 마세요. 기기의 보안 도구를 사용하고, 이미 실행했다면 도움을 구하세요. 깨끗한 스캔 하나만으로는 안전의 증거가 아닙니다.
임시 받은 편지함이 메시지를 보증하지 않는 이유
임시 받은 편지함에 피싱 이메일이 도착했다고 더 안전해지는 것은 아닙니다. TempMail.Best는 Cloudflare의 실험적 스팸 점수가 명시적 최고점으로 표시한 메일만 거부합니다. 의지할 수 있는 필터가 아니라 신뢰할 수 없는 단일 신호입니다. QR 코드 이미지를 스캔하거나, 그것이 어디를 가리키는지 확인하거나, 발신자의 이야기를 검증하는 것은 아무것도 없습니다.
분리된 주소는 여전히 그 역할에서 유용합니다. 일회용 가입은 이런 정크를 주 받은 편지함에서 멀리 두고, 메일함 자체는 10분 또는 1시간 후에 사라집니다. 하지만 스캔할지의 결정은 항상 여러분의 것입니다. 임시 받은 편지함이 커버하는 것과 커버하지 않는 것의 더 넓은 경계는 임시 이메일 안전 체크리스트에 있습니다. 이메일 자체가 일회용 계정의 인증 코드나 로그인 링크라면, 임시 받은 편지함에서 코드 받기가 실패 사례를 다룹니다.
메일을 소프트웨어에 넘기는 사람들을 위한 경계가 하나 더 있습니다. AI 어시스턴트가 이메일을 읽는다면, 악의적인 메시지는 그것이 행동할 수 있는 입력입니다. 그것은 자체 확인이 필요한 별도의 문제로, 이메일 프롬프트 인젝션에서 다룹니다.