Assistente de IA lidando com um código de verificação? Sete verificações
Antes de um assistente de IA usar um código recebido por e-mail, verifique autorização, regras do site e risco da conta; depois, encerre a caixa e revogue cada permissão.
Deixar um assistente de IA concluir uma verificação por e-mail é razoável quando a tarefa é pequena, autorizada e descartável. Não é razoável pular direto para "o assistente cuida dos cadastros". Esta checklist presume que você já sabe o que é uma caixa gerenciada por um agente e como ela difere do seu e-mail principal; se não, o que é uma caixa de entrada de AI agent explica isso primeiro. As sete verificações abaixo vão de antes de você autorizar a tarefa até depois de encerrá-la.
Sete verificações antes de autorizar
Percorra estas antes de o assistente tocar num formulário. Cada uma passa ou falha por conta própria; um "não" significa corrigir aquela condição, escolher outro endereço ou fazer o passo você mesmo.
- Você escolheu esta tarefa. O assistente está fazendo algo que você pediu, não agindo sobre um pedido que chegou dentro de um e-mail, uma página da web ou outra ferramenta. A autorização começa em você.
- As regras do site permitem. Algumas plataformas rejeitam endereços descartáveis ou exigem um contato duradouro. Se um site não aceita o endereço, é uma regra a respeitar, não um problema a contornar. O assistente deve parar e reportar, não tentar outro domínio ou um endereço disfarçado.
- A conta é de baixo valor e não precisa de recuperação. Se perder o acesso a essa caixa significaria perder a conta, a tarefa é errada para um endereço temporário. Nada de banco, saúde, governo, trabalho ou contas pagas; nenhum serviço que você possa precisar contestar, reembolsar ou recuperar.
- O assistente nunca vê sua caixa principal. O único acesso a e-mail que ele recebe é a credencial desta caixa de tarefa. Se o assistente já detém permissões mais amplas de caixa, essa é uma exposição à parte a remover, não parte desta tarefa.
- A duração cobre o fluxo inteiro. A caixa dura fixos 10 minutos ou 1 hora a partir da criação, e receber mensagens não a prolonga. Escolha 1 hora quando houver chance de reenvio ou de uma segunda etapa de confirmação; não escolha 10 minutos torcendo para o remetente ser rápido.
- O código fica no site de onde veio. Um código de verificação ou link de login serve apenas para o site ou app original. A orientação da FTC para pessoas vale para assistentes também: quem obtém seu código pode agir como você. O assistente não deve colá-lo num site diferente, num chat, num arquivo ou numa ferramenta que você não aprovou.
- Você conhece o final. Antes de a tarefa começar, decida como é "concluído" e quais permissões fechar depois: a caixa temporária, mais qualquer autorização, sessão ou app conectado de plataforma de IA terceira envolvido.
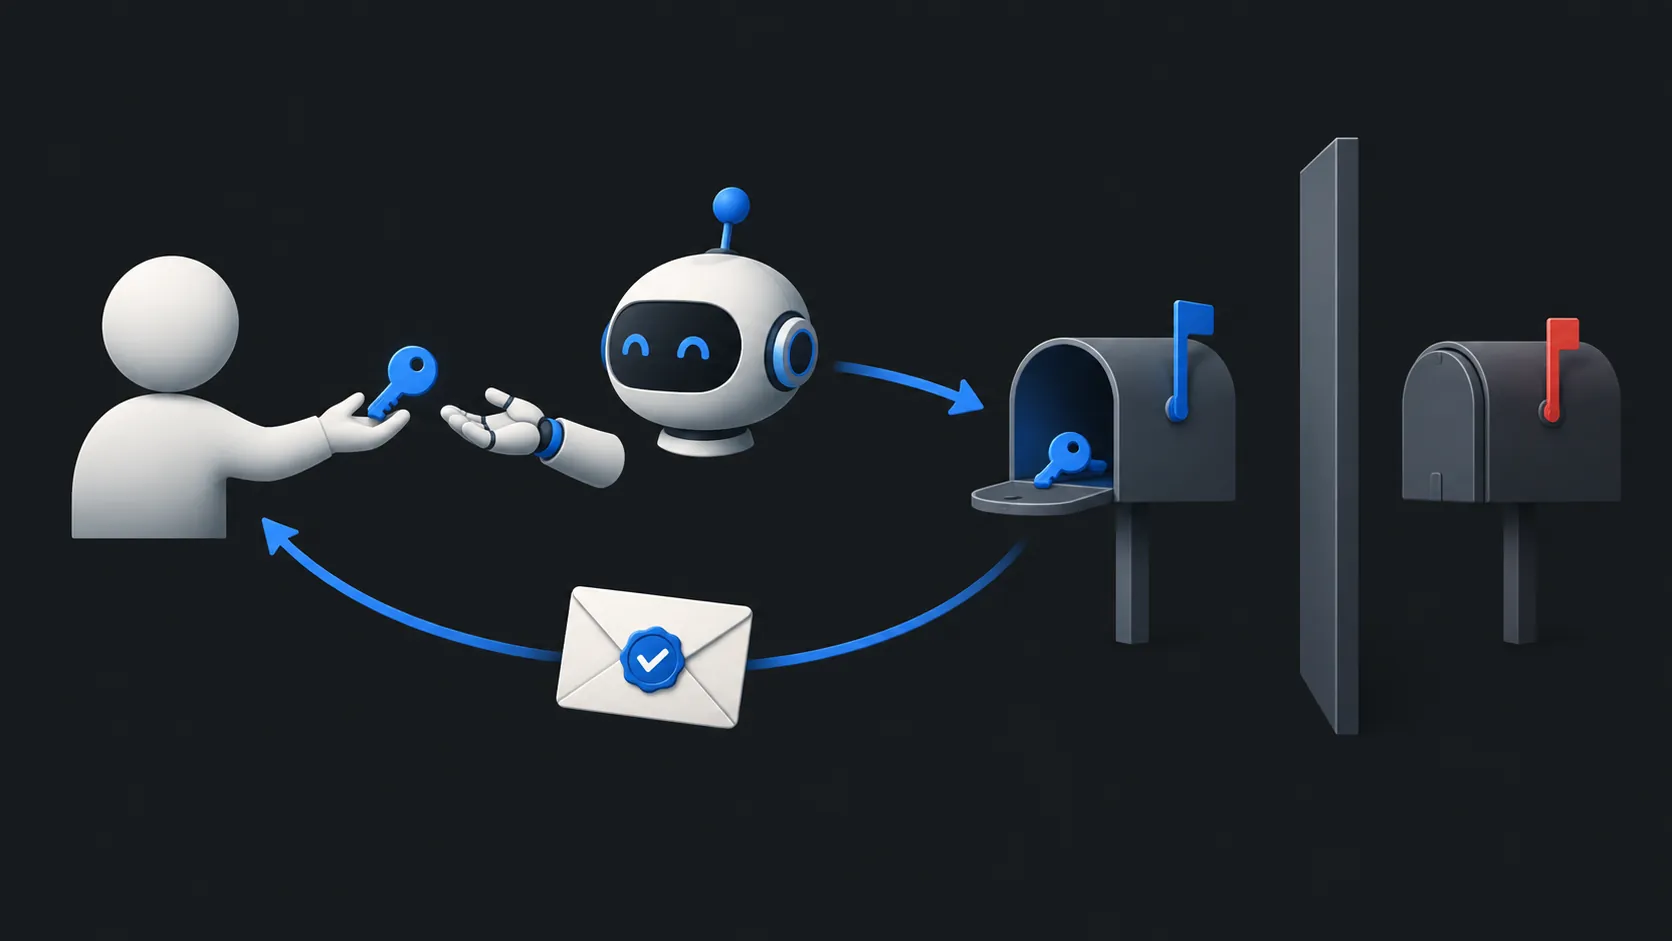
Dê ao agente só a caixa de que ele precisa
Para uma única verificação, o assistente precisa de exatamente uma coisa: uma caixa somente de recebimento para aquela tarefa. No TempMail.Best, o assistente pode criar a própria caixa temporária, esperar a mensagem, lê-la e apagar a caixa depois. O serviço não oferece função de envio nem encaminhamento, mas isso não impede que um assistente com outras ferramentas vaze um código que já leu.
Essa credencial fica restrita à caixa que ele cria. Não abre seus outros e-mails e expira junto com a caixa. Se você está avaliando se deve dar a um assistente qualquer acesso a caixa de entrada, compartilhar um endereço versus conceder acesso à caixa apresenta a distinção. É também o mesmo princípio que a orientação da OWASP sobre excessive agency descreve: dê a uma extensão só as permissões de que a tarefa dela precisa e mantenha aprovação humana para ações de alto impacto. A outra metade desse princípio importa tanto quanto aqui. Se o seu assistente tem um navegador, acesso a arquivos ou apps conectados, uma instrução injetada dentro de um e-mail pode tentar usar essas ferramentas mesmo que a caixa em si seja somente de recebimento. O que acontece quando uma IA lê um e-mail malicioso explica essa fronteira.
Um código versus um link de login
Nem toda mensagem de verificação carrega um código. Algumas enviam um link que entra na conta de quem o abrir. Trate os dois de forma diferente.
Um código é um segredo curto que o assistente lê e reporta a você, ou insere no site combinado entre vocês dois. Um link de login é uma credencial que já funciona: clicar nele abre uma sessão, às vezes num dispositivo ou navegador que você não controla. Para links, peça ao assistente que informe o destino do link e a tarefa que o solicitou, e depois verifique os dois pelo site oficial conhecido antes de aprovar qualquer abertura. Se chegar um link que você não pediu, ou o domínio de destino não corresponder ao serviço, a resposta é não, não "tenta e vê".
Códigos por e-mail também são, para começo de conversa, uma forma fraca de autenticação. As diretrizes de identidade digital do NIST não permitem e-mail como autenticador out-of-band e distinguem isso explicitamente de um código usado apenas para validar um endereço de e-mail. Nenhum dos dois torna uma caixa descartável apropriada para uma conta importante.
Se o site rejeitar o endereço
Uma caixa temporária usa um domínio descartável reconhecível, e alguns sites o rejeitam no formulário ou, silenciosamente, nunca enviam a mensagem. Receber um código de verificação numa caixa temporária cobre os casos comuns de falha: erros de digitação, prazos expirados, remetentes lentos, invalidação de códigos únicos.
Para o assistente, a regra é simples. Uma rejeição é uma condição de parada, não um enigma. Ele deve reportar a rejeição e esperar. Não deixe que ele tente variações, gire grafias ou procure outro domínio descartável; isso transforma um cadastro recusado numa tentativa de evadir as regras do site. Se a tarefa importa o suficiente para precisar de um endereço aceito, a resposta certa é um endereço duradouro ou um alias de encaminhamento gerenciado, que é uma ferramenta diferente.
Confirme a conclusão e feche o acesso
Quando o assistente reportar que a tarefa terminou, confira o resultado você mesmo. O código funcionou no site pretendido? A conta foi realmente criada? Depois feche as coisas em ordem.
Peça ao assistente que apague a caixa, ou deixe o prazo expirar. Isso encerra a credencial da caixa e remove as mensagens armazenadas; o serviço guarda no máximo as 20 mensagens mais recentes e as apaga na expiração. Fechar a caixa encerra o acesso do assistente a esta caixa, mas não faz mais nada. Não revoga outras autorizações de uma plataforma de IA terceira, não encerra as sessões logadas dela no site e não apaga o que o assistente já leu. Vá às configurações da plataforma de IA e revogue a conexão ou sessão lá; são passos separados, e cada um precisa ser feito.
Se a tarefa valeu a delegação, vale o encerramento correto. Autorize uma caixa para uma tarefa, mantenha o código no site de onde ele veio e, quando a confirmação chegar, encerre a caixa e a permissão da plataforma como duas ações separadas.