Dar seu e-mail à IA vs. dar acesso à caixa: o que autorizar
Dar seu endereço a uma IA não é o mesmo que conceder acesso à caixa de entrada. Aprenda a distinguir os dois, limite tarefas pontuais e revogue cada permissão.
Se é seguro depende de qual das três coisas diferentes você está realmente fazendo. Digitar seu e-mail num campo compartilha um identificador. Dar ao assistente permissão para ler uma caixa de entrada compartilha o conteúdo dela. Conectar sua caixa de correio inteira por uma integração pode compartilhar anos de mensagens e a capacidade de agir sobre elas. Isso costuma ser apresentado como uma decisão só — um campo de formulário ou uma tela de consentimento — mas as consequências são muito diferentes, e podem ser decididas separadamente.
Este artigo trata de tomar essa decisão deliberadamente: verificar o que uma integração pode fazer, dar a tarefas pontuais apenas o que elas precisam e fechar cada permissão quando a tarefa termina.
Endereço, acesso à caixa e conexão total da caixa de correio
Compartilhar um endereço significa que o assistente coloca seu e-mail num formulário de cadastro ou no cabeçalho de uma mensagem. O site agora conhece o endereço; o assistente não ganhou nada além do que já tinha. Nada passa a chegar a um lugar novo, e ninguém consegue ler e-mails só por conhecer um endereço.
Acesso à caixa de entrada significa uma credencial ou permissão que deixa o assistente abrir uma caixa e ler o que chega. Pode ser estreito (uma caixa, somente leitura, uma hora de vida) ou amplo. A palavra "acesso" esconde a diferença, e é por isso que a próxima seção existe.
Conexão total da caixa de correio é o que uma integração de e-mail pode pedir: acesso ao histórico de mensagens ou a ações como enviar e apagar. Útil para assistentes contínuos que realmente gerenciam e-mail, e demais para "pegar um código de verificação para mim".
Verifique o que uma integração pode realmente fazer
Antes de autorizar, olhe os escopos solicitados, não o nome do recurso. Um assistente que "resume seus e-mails" ainda pode ter permissão para enviar, apagar ou modificar mensagens. A orientação da OWASP sobre agência excessiva é direta sobre esse padrão: uma extensão que lê e-mails para resumir deve ter apenas direitos de leitura, e ações de alto impacto devem exigir aprovação humana (OWASP LLM06).
Verifique quatro coisas:
- Escopo: ler, enviar, apagar, configurações; quais dessas permissões estão de fato sendo concedidas?
- Extensão: uma caixa ou a conta inteira? Só e-mails novos ou todo o histórico?
- Persistência: a permissão termina com a tarefa ou continua válida até você revogá-la? Veja se esta integração expira com a tarefa; se não expira, a tarefa acaba, mas a porta fica aberta.
- Outras ferramentas: a que mais o assistente tem acesso enquanto detém essa permissão, como navegador, arquivos ou outros serviços conectados?
O último ponto importa mais do que parece. E-mails recebidos são entrada não confiável, e uma mensagem pode conter texto escrito para redirecionar o assistente. Isso não é hipotético: o CVE-2026-33654, uma vulnerabilidade de injeção de prompt no canal de e-mail do assistente nanobot, permitiu que um atacante remoto enviasse um único e-mail que fazia o modelo executar instruções e chamar ferramentas do sistema sem que o dono fizesse nada. Era a falha de um produto, não uma propriedade de todo recurso de e-mail com IA, mas mostra por que as permissões em torno da caixa importam tanto quanto a própria caixa. A mecânica de como o texto de uma mensagem vira instrução está em injeção de prompt para usuários de e-mail.
Prefira uma caixa somente para recebimento, dedicada à tarefa
Para uma tarefa de baixo risco que só precisa receber e-mail — um código de verificação, uma confirmação, um link de download — a opção suficiente mais estreita é uma caixa criada só para aquela tarefa.
No TempMail.Best, um agente pode criar uma caixa com duração de 10 minutos ou 1 hora, aguardar e-mails, ler mensagens e apagar a caixa ao terminar. O serviço é somente para recebimento: não consegue enviar e-mails a partir daquele endereço. A credencial do agente abre apenas aquela caixa; não há conta por trás nem histórico dentro.
Dois limites merecem precisão, porque as pessoas os estendem demais:
- Uma caixa separada expõe apenas aquela caixa, desde que as outras permissões e ferramentas do assistente sejam igualmente limitadas. Se o mesmo assistente também alcança seus arquivos ou seu navegador, a fronteira da caixa não reduz o que um assistente desviado poderia fazer por eles.
- "Somente recebimento" descreve este serviço. O agente não pode enviar e-mails pelo TempMail.Best, mas pode apagar esta caixa temporária, e o que quer que ele possa fazer por outros serviços conectados não é afetado por nada aqui.
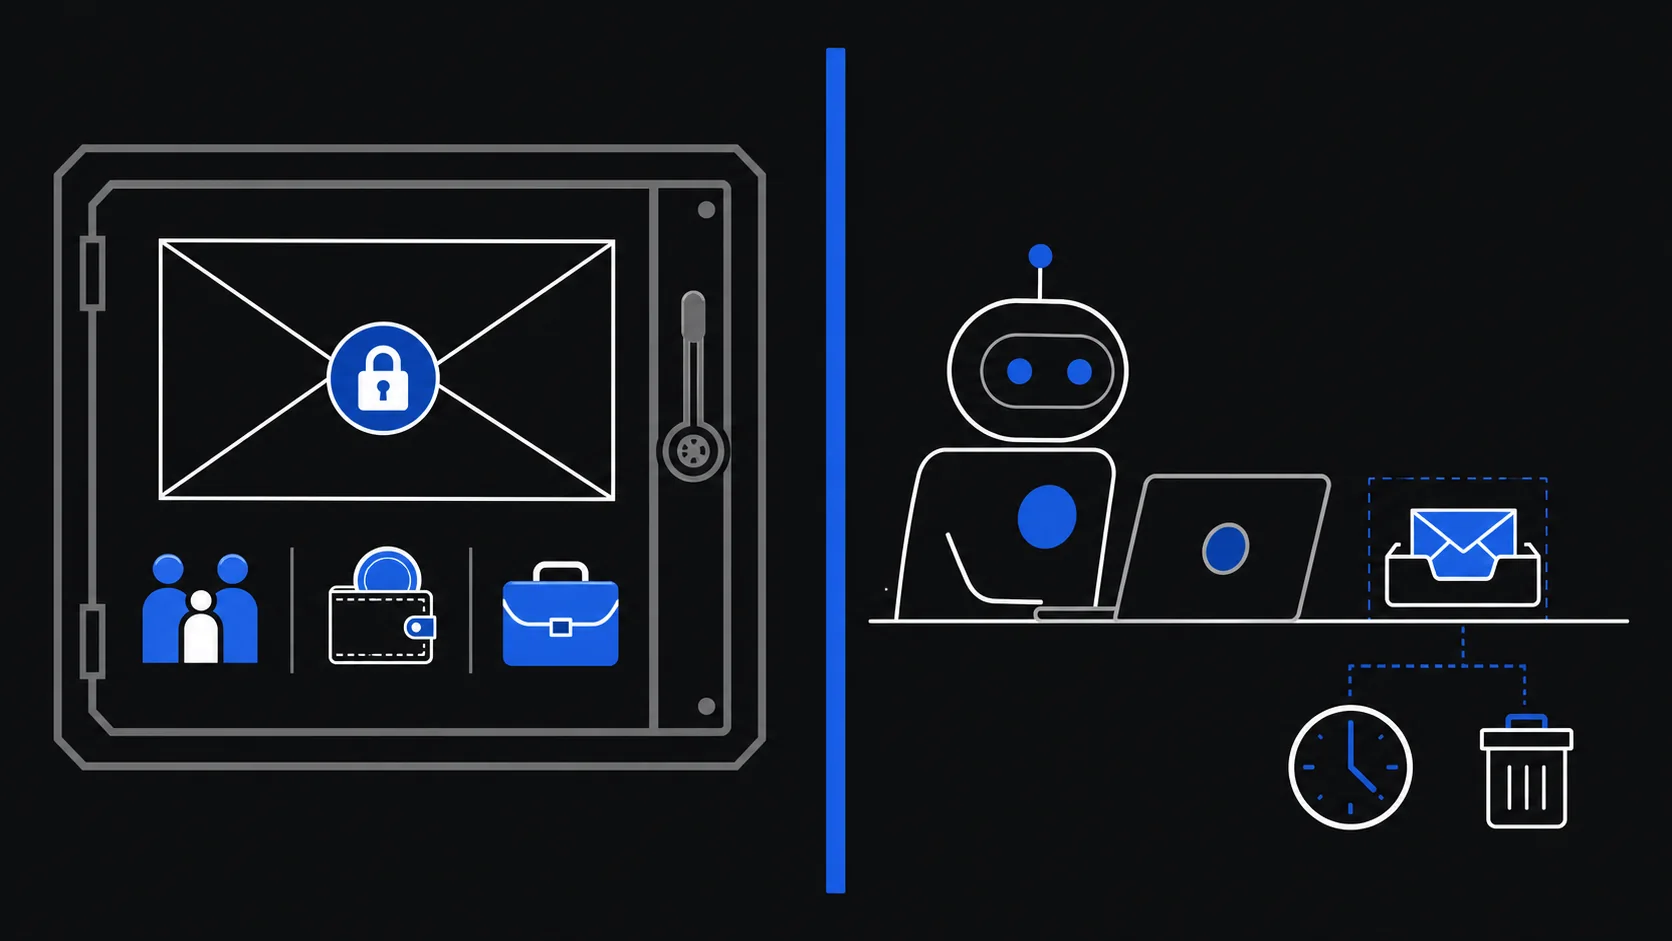
O modelo de uma caixa vinculada à tarefa é explicado em o que é uma caixa de entrada para agente de IA.
Quando não autorizar
Evite a caixa temporária — e o acesso de IA a caixas de correio em geral — para tarefas que envolvem:
- bancos, pagamentos, investimentos ou compras que você pode contestar ou reembolsar;
- saúde, seguros, serviços governamentais ou documentos de identidade;
- e-mail de trabalho, contas principais ou conversas confidenciais;
- redefinições de senha, links de recuperação ou mudanças de configurações de segurança;
- assinaturas ou serviços que você pode precisar renovar, cancelar ou recuperar;
- qualquer fluxo em que o assistente possa enviar e-mails ou alterar uma conta sem sua aprovação.
Para contas duradouras, use um endereço que você controla a longo prazo ou um alias de encaminhamento gerenciado. Se um site recusa um endereço descartável, respeite isso; a tarefa pode simplesmente não caber numa caixa temporária.
Encerre a tarefa e revogue cada permissão
Quando o assistente informar que terminou, verifique o resultado: o código funcionou, o download está em mãos, a conta existe. Depois feche o acesso em dois passos separados, porque envolvem dois sistemas diferentes:
- Apague a caixa temporária. Isso encerra a credencial do agente para aquela caixa e remove suas mensagens. A caixa expiraria no prazo de qualquer jeito, mas fechá-la ao concluir a tarefa encurta a janela.
- Revogue as permissões de terceiros. Encerrar uma caixa do TempMail.Best não revoga nada na plataforma de IA. Outras ferramentas autorizadas, integrações e sessões ativas são gerenciadas lá e permanecem até você removê-las. Verifique o que você autorizou antes da tarefa e desfaça item por item.
Uma coisa que a exclusão não consegue fazer: não consegue "desler" e-mails que o assistente já viu nem desfazer o que ele guardou em outro lugar. Contenha a exposição antes da tarefa; a limpeza depois dela é sobre portas, não sobre memória.
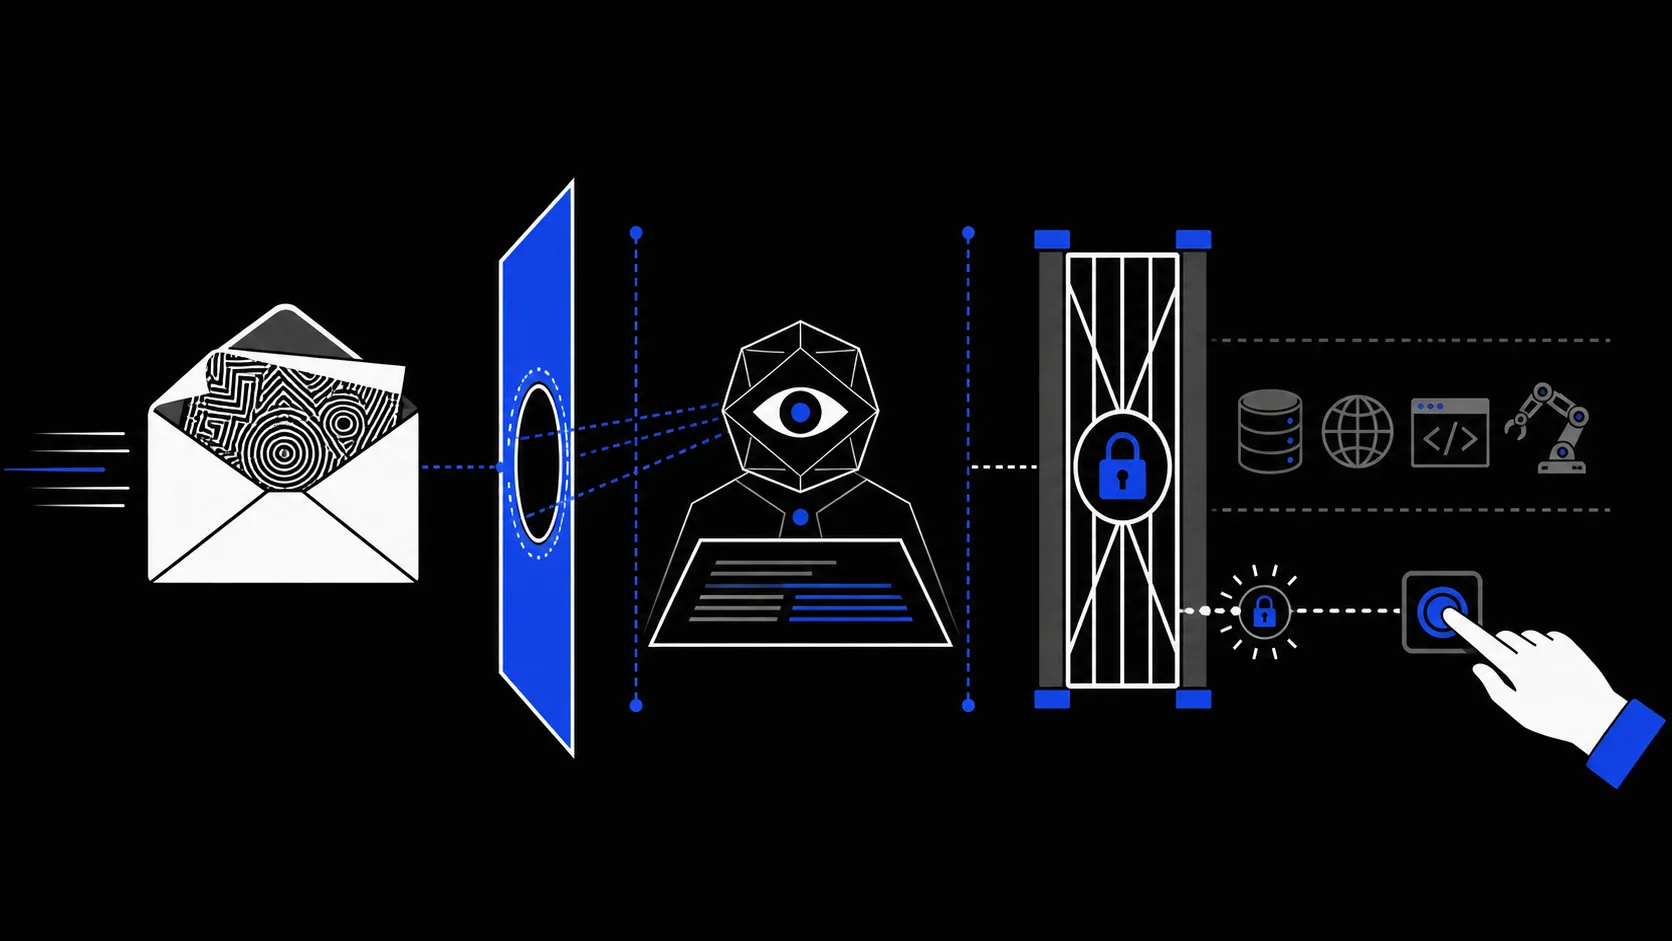
Antes de autorizar qualquer tarefa de e-mail, passe pelas verificações prévias em verificação de e-mail com agente de IA. A pergunta nunca é se a IA é confiável em geral. É se esta tarefa precisa de tanto acesso. Para recebimento pontual, quase nunca precisa.