Bu Görev İçin Geçici E-posta Güvenli mi? Sınır Kontrol Listesi
Adres ayrımının neyi kapsadığını ve nerede bittiğini — hesap kurtarma, mesaj güveni ve sağlayıcı saklama — kısa ömürlü bir gelen kutusu kullanmadan önce kontrol edin.
Geçici gelen kutusu, onu kaybetmenin önemli bir sonucu yoksa ve gelen postaya güvenilmez olarak davranıyorsanız düşük riskli bir görev için makul bir seçim olabilir. Tam tersi durumda da aynı sebepten güvensizdir: eksik bir sıfırlama bağlantısı veya makbuz size para, erişim veya kayıt kaybettirecekse, aracın kendisi riske dönüşür. Tehlikeli olan adres değildir; görev ile kaybolacak bir posta kutusu arasındaki uyumsuzluktur.
Önce neyi kaybedebileceğinize karar verin
Buradaki güvenlik sağlayıcıdan çok hesapla ilgilidir. Herhangi bir tek kullanımlık adresi kullanmadan önce üç soruyu sorun:
- Bu site adres dışında ne alıyor? Kart numarası, telefon numarası, adınız veya bir kimlik belgesi de veriyorsanız, e-posta tercihi bunların yanında küçük bir ayrıntıdır.
- Bu göndericiden tekrar posta gerekecek mi? Makbuzlar, iade güncellemeleri, iptal onayları, teslimat değişiklikleri, parola sıfırlamalar. Tek bir evet bile kalıcı adres demektir.
- Hesap kilitlenirse ne olur? E-posta tek kurtarma yoluysa, bu gelen kutusunu kaybetmek hesaptan da kilitlenmeniz anlamına gelebilir.
Üç soru da temiz dönerse — değerli bir şey gönderilmedi, tek bir mesaj yeterli, kurtarma gerekli değil — geriye kalan soru, adresin gerçekte neyi değiştirdiğidir.
Adres ayrımının azalttığı riskler
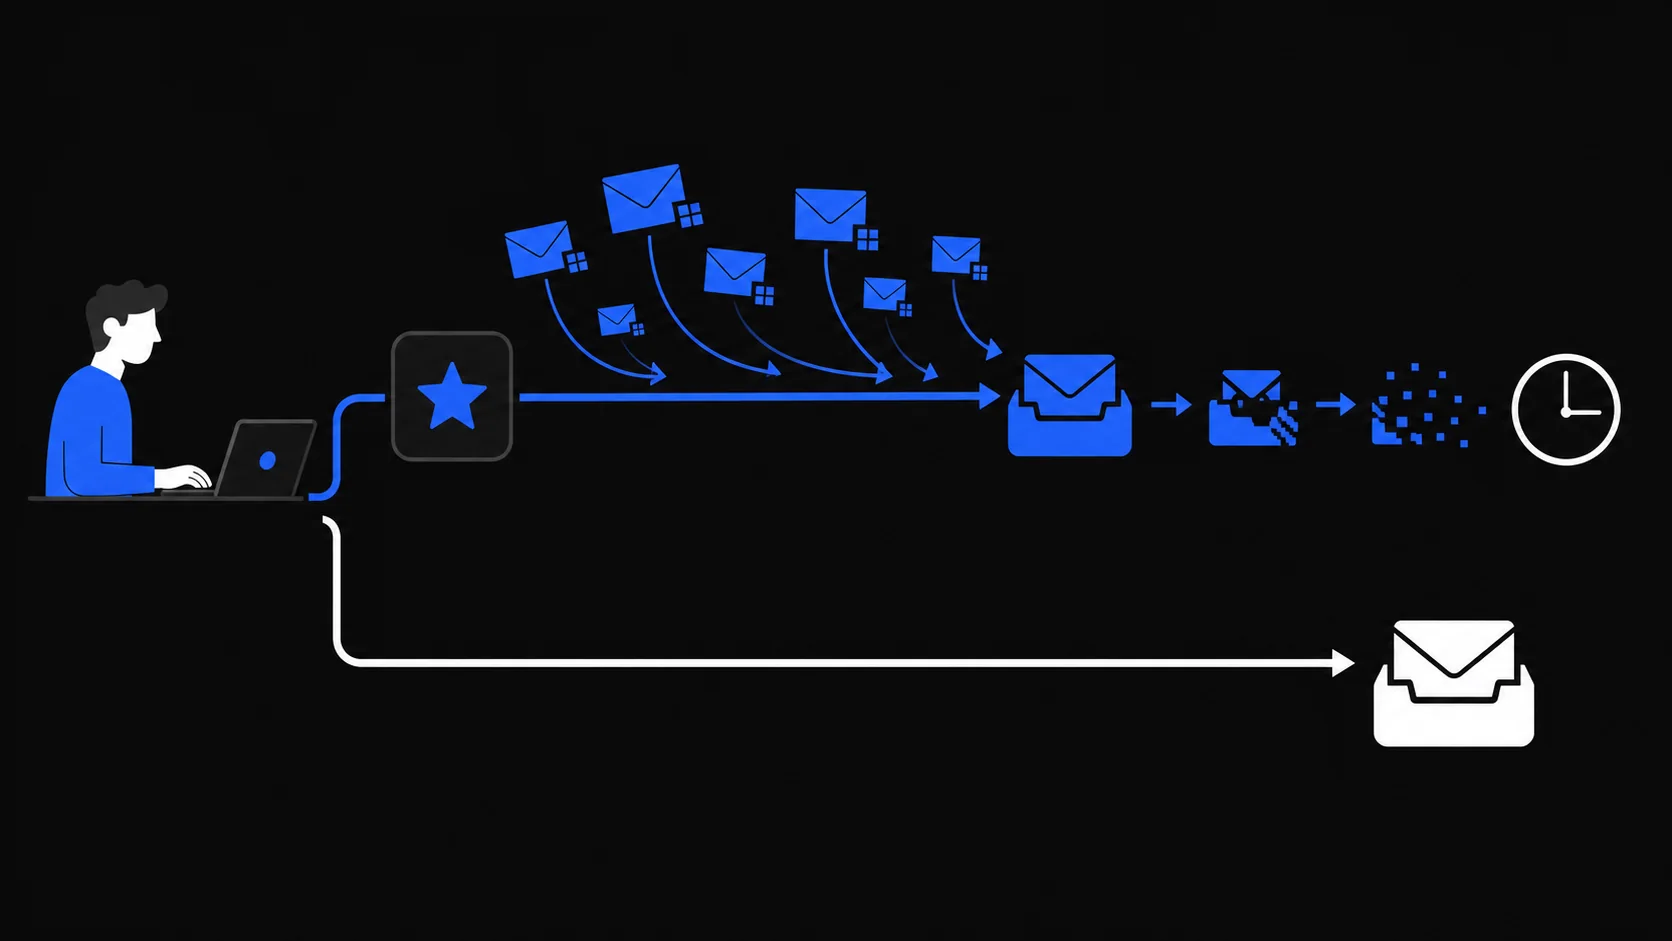
Bir siteye gerçek adresiniz yerine tek kullanımlık adres vermek birkaç somut maruziyeti ortadan kaldırır:
- Gerçek adresiniz o veritabanına girmez. Sitenin kullanıcı listesi daha sonra sızarsa, sizi başka yerlerde tanımlayan alan bu listede bulunmaz.
- E-postayla siteler arası eşleşme zorlaşır. Aynı adresi yalnızca bir hizmet gördüyse, iki hizmet sizi ortak bir adres dizisi üzerinden ilişkilendiremez. Başka sinyaller üzerinden yine de ilişkilendirebilirler.
- Takip pazarlaması gelen kutusuyla birlikte ölür. Süre dolduktan sonra adrese gönderilen postanın size ulaşacak bir yeri kalmaz.
- Günlük gelen kutunuz bu akışın dışında kalır. Tek seferlik onaylar ve promosyon postaları kişisel veya iş konuşmalarınıza karışmaz.
Bunların hiçbiri anonimlik değildir ve hiçbiri göndericiye güvenmeyi gerektirmez. Daha dar bir iddiadır: dayanıklı bir adresi açığa çıkarmaktan doğan sonuçlar küçülür. Paylaştığınız bir adres için veri ihlalinin hâlâ ne anlama geldiği veri ihlalinde e-posta yazısında ele alınıyor.
Durduramayacağı tehditler
Geçici gelen kutusu postanın nereye düştüğünü değiştirir. Postanın ne olduğunu veya başka neleri açığa çıkardığınızı değiştirmez.
Bir mesajın güvenilir olup olmadığına karar vermez. Kimlik avı, dolandırıcılık teklifleri ve kötü amaçlı eklerin hepsi tek kullanımlık gelen kutusuna ulaşabilir. TempMail.Best en yüksek spam puanıyla işaretlenen postayı reddeder, ancak bu sinyal güvenilmezdir ve bir güvenlik sınırı değildir — hizmet spam, kimlik avı veya başka bir şeyi yakalamayı vaat etmez. Bir mesaj QR kod taramanızı, giriş yapmanızı veya acilen ödeme yapmanızı isterse, resmî uygulama veya elle yazdığınız bir adres üzerinden doğrulayın; QR koduna özel kontroller QR kod kimlik avı güvenliği yazısında.
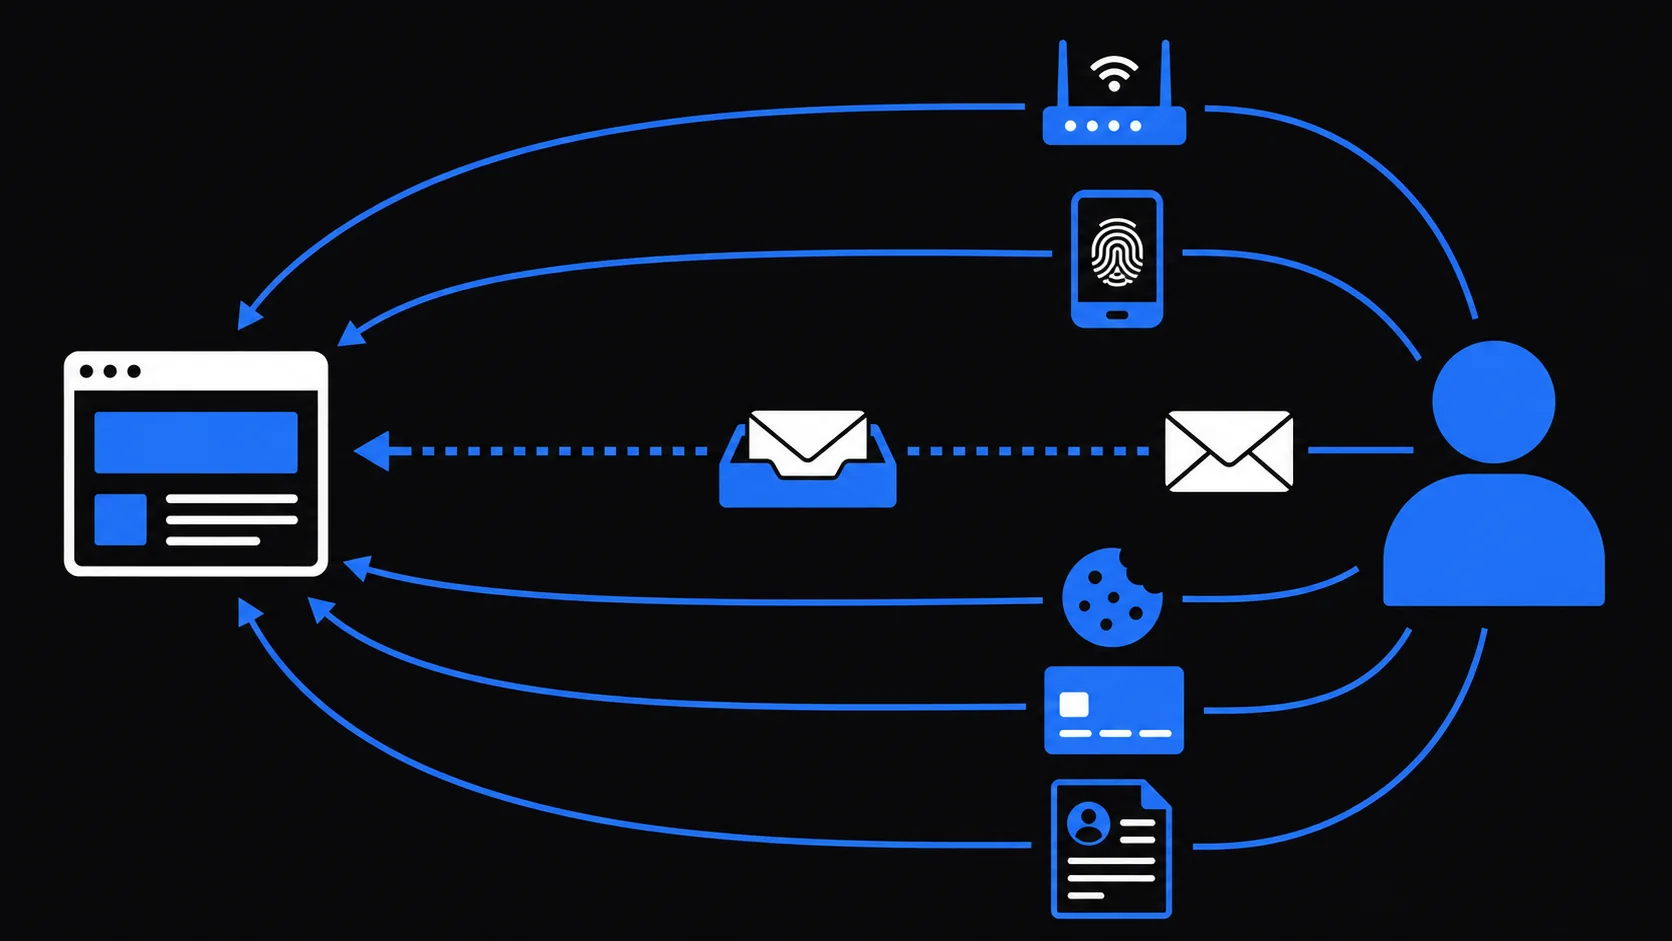
Oturumunuzun geri kalanını gizlemez. Web sitesi IP bağlantınızı, çerezlerinizi, tarayıcı ve cihaz özelliklerinizi ve formlarına yazdığınız her şeyi görmeye devam eder. Ödeme bilgileri, adres ne olursa olsun sizi tanımlar. Hangi sinyali kimin gözlemlediğinin tam haritası geçici e-posta izlenebilir mi yazısında.
Hesap güvenliğini düzeltmez. Tekrar kullanılan parolalar, eksik iki faktörlü doğrulama ve zayıf kurtarma soruları her adreste aynı şekilde başarısız olur.
Daha sonra size yardımcı olamaz. Süresi dolmuş gelen kutusu ulaşılamaz. Sitenin gelecekteki postasına bağlı her taahhüt — garantiler, sipariş güncellemeleri, hesap kurtarma — tasarım gereği başarısız olur.
Sağlayıcının erişimini ve saklamasını kontrol edin
İki hizmet de kendini "geçici e-posta" diye adlandırabilir ama önemli ayrıntılarda farklılaşabilir:
- Gelen kutusunu kim açabilir? Bazı hizmetler posta kutularını adresi tahmin eden herkese açar. Özel oturum arayın. TempMail.Best tarayıcı oturumunuzu betiklerin okuyamayacağı Secure, HttpOnly bir çerezle geri yükler; yapay zekâ asistanları ise ayrı kimlik bilgileri kullanır.
- Gerçekte ne zaman biter? Süre baştan belirtilmeli ve posta geldiğinde yeniden başlamamalıdır. Burada oluşturma anından itibaren sabit 10 dakika veya 1 saattir; süre dolduğunda veya siz durdurduğunuzda silinir.
- Ne kadar tutar? Gelen kutusu en yeni 20 mesajını tutar ve 1 MiB üzeri tek ham mesajları reddeder. Tasarım gereği küçüktür.
- Gönderebilir mi? Yalnızca alım, bu hizmetten yanıt veremeyeceğiniz anlamına gelir; gelen postayı güvenilir kılmaz veya başka birinin bir adresi taklit etmesini engellemez.
- Ne kaydeder? TempMail.Best'in posta işleme günlükleri gelen kutusu adreslerini, konuları, mesaj gövdelerini veya erişim kimlik bilgilerini kaydetmez. Bu ifade yalnızca kendi işleme günlüklerini kapsar; altyapı sağlayıcısı (Cloudflare) isteklerinizi yine de işler.
- Fazla mı vaat ediyor? Herhangi bir sağlayıcının "tamamen anonim", "izlenemez" ve "tüm spamı engeller" iddialarını bir özellik değil, ayrılma sebebi olarak görün.
Kararı verin
Özetle: yalnızca seçtiğiniz kısa süre boyunca posta gerekiyorsa, açığa çıkarmayı göze alamayacağınız hiçbir bilgi göndermiyorsanız ve erişimi kaybetmek zarar vermiyorsa geçici gelen kutusu kullanın. Para, sağlık, kamu, iş, kimlik veya özleyeceğiniz herhangi bir hesap söz konusuysa kullanmayın.
Görev bu kontrolleri geçiyorsa bir gelen kutusu oluşturun, tüm akışı kapsayan süreyi seçin ve korumanın tam olarak nerede bittiğini bilerek başlayın.