E-postada QR Kod mu Geldi? Taramadan Önce Kontrol Edin
Beklenmedik bir QR kodu taramadan önce e-postada denetleyin, isteği resmî site üzerinden doğrulayın ve kimlik bilgilerinizi girdiyseniz güvenli şekilde yanıt verin.
E-postadaki QR kod, okuyamadığınız bir bağlantıdır. Görüntünün üzerine gelerek hedefini inceleyemezsiniz; telefon taramadan sonra, açıp açmayacağınıza karar vermeden önce URL'nin önizlemesini gösterebilir. Bu yüzden önce birkaç saniyelik kontrole değer.
Kısa hali: mesaj beklenmedikse, giriş yapmanızı istiyorsa ya da hızlı davranmaya zorluyorsa taramayın. Şirketin kendi uygulamasını açın veya web adresini kendiniz yazın ve isteğin orada gerçekten var olup olmadığına bakın.
QR kod neyi gizleyebilir
QR kod yalnızca bir URL'nin resmidir. Kimlik avı e-postasında iki işi aynı anda yapar: hedefi sizden gizler ve metin bağlantılarını tarayan ama görüntüleri taramayan posta filtrelerinden de gizler.
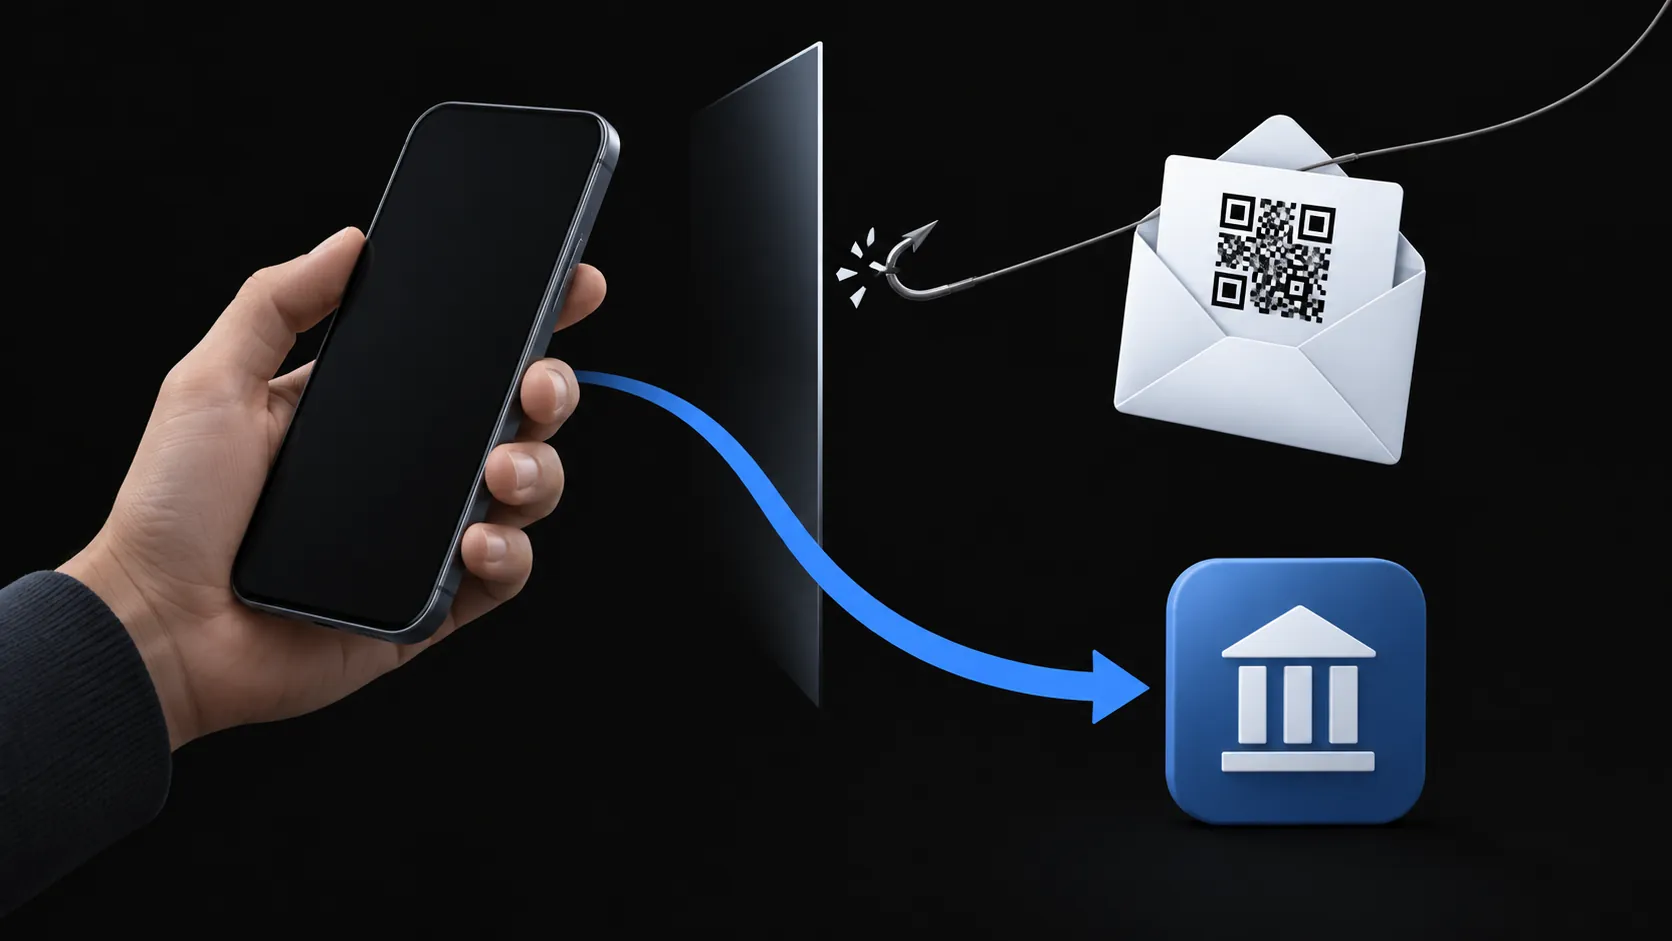
Sizi ayrıca başka bir cihaza taşır. Birleşik Krallık Ulusal Siber Güvenlik Merkezi'nin QR kod riski değerlendirmesi iki noktayı da vurguluyor: güvenlik araçları görüntüyü taramayabilir ve tarama sizi iş yeri korumalarının dışında duran kişisel telefona iter. Filtrelenmiş iş gelen kutusundan çıkar, filtrelenmemiş mobil tarayıcıya düşersiniz — sahte giriş sayfasının tam da saldırganın istediği yerde yüklenir.
Kodun ardındaki sayfa genellikle parola veya giriş onayı ister. Tararsanız ve telefonunuz bağlantının önizlemesini gösterirse tanımadık ya da taklit bir alan adı durmak için bir şans daha verir — ama asıl karar daha erken, e-postanın üzerinde verilir.
Taramadan önce altı kontrol
Bu taktiğin ölçeği belgelenmiş durumda. Microsoft Threat Intelligence, Defender telemetrisinde QR kodlu kimlik avını izledi: tehditler Ocak 2026'da yaklaşık 7,6 milyondan Mart'ta kabaca 18,7 milyona çıktı, %146 artış (Q1 raporu). Tycoon2FA kimlik avı platformunun kapatılmasından sonra Q2 takibi üst üste üç aylık düşüş gösterdi ve Haziran'da 8,3 milyona indi (Q2 raporu). Her iki rakam da Microsoft'un kendi telemetrisini ve raporlama dönemlerini anlatıyor, dünyadaki tüm kimlik avını değil; düşen bir eğilim de taktiğin bittiği anlamına gelmez.
Aşağıdaki kontrolleri şekillendiren Q2 raporundan iki ayrıntı. QR kimlik avı neredeyse tamamen eklerin içinde geldi — Haziran'da teslimatın %58'i PDF, %40'ı Word belgesiydi, mesaj gövdesine doğrudan gömülen kodlar sıfıra yakın — ve kimlik bilgisi hırsızlığı kötü amaçlı yüklerin ezici payını oluşturuyordu.
Taramadan önce:
- Bunu bekliyor muydunuz? Hiç istemediğiniz, bilmediğiniz bir göndericiden gelen QR kodu durmak için yeterli neden.
- Sizi sıkıştırıyor mu? "Oturumunuzun süresi doldu", "hemen doğrulayın", "son bildirim". Acele işareti budur.
- Ekte mi? PDF veya Word belgesinin içindeki QR kod, Microsoft'un gözlemlediği baskın teslimat yöntemi. Ek, mesajı daha az değil daha şüpheli yapar.
- Kimlik bilgisi mi istiyor? İstek giriş, ödeme veya doğrulamaysa aksi kanıtlanana kadar kimlik bilgisi hasadı varsayın.
- İddia edilen kanal gerçek mi? Kargo şirketi "size ulaşamadıysa" o teslimat uygulamasında var mı? Bankanız "doğrulama istiyorsa" uygulaması bir uyarı gösteriyor mu?
- Tarayıcı uygulamasına mı uzanıyorsunuz? Telefonun kendi kamerasını kullanın. FTC'nin QR dolandırıcılığı rehberi, beklenmedik bir kod için ayrı QR uygulaması kurmaya karşı özellikle uyarıyor — o indirme tuzağın parçası.
Altı kontrolü de geçen bir kod yine de düşmanca olabilir; bu kontroller filtreler, garanti vermez.
İsteği e-posta dışında doğrulayın
Mesaj ne iddia ederse etsin, e-postanın sağlamadığı bir kanaldan doğrulayın. Şirketin bilinen resmî uygulamasını açın veya web adresini kendiniz yazın ya da kurumla bağımsız bulduğunuz bir numaradan iletişime geçin. İsteği orada doğrulayamıyorsanız e-postaya göre hareket etmeyin.
Taradıysanız veya kimlik bilgisi girdiyseniz
Zararı sırayla çalışın:
- Parola girildi: şimdi değiştirin, gerçek sitede, adresi kendiniz yazarak. O parolayı başka yerde de kullandıysanız orada da değiştirin.
- Oturumlar ve cihazlar: hesabın güvenlik ayarlarından diğer oturumları kapatın, sonra son giriş etkinliğinde tanımadığınız bir şey var mı bakın.
- Banka veya kart bilgisi verildi: kartın arkasındaki veya ekstredeki numarayı arayın, e-postadaki numarayı değil.
- Telefon numarası veya kişisel bilgi gönderildi: tam bu mesajı referans gösteren takip kimlik avını bekleyin — o kişiselleştirme saldırının devamıdır.
- Bir şey indirildi: açmayın veya çalıştırmayın. Cihazınızın güvenlik araçlarını kullanın; çalıştırdıysanız yardım isteyin — temiz tarama tek başına güvenlik kanıtı değildir.
Geçici gelen kutusu neden mesaja kefil olmaz
Kimlik avı e-postasının geçici gelen kutusuna düşmesi onu daha güvenli yapmaz. TempMail.Best, yalnızca Cloudflare'in deneysel spam puanının açık maksimumda işaretlediği postayı reddeder — tek ve güvenilmez bir sinyal, güvenebileceğiniz bir filtre değil. Hiçbir şey QR kod görüntüsünü taramaz, nereye işaret ettiğini kontrol etmez veya gönderenin hikâyesini doğrulamaz.
Ayrık adres yine de kendi işinde kullanışlı: tek kullanımlık bir kayıt bunun gibi gereksiz postayı ana gelen kutunuzdan uzak tutar ve posta kutusu 10 dakika ya da 1 saat sonra zaten yok olur. Ama tarama kararı her zaman sizin. Geçici gelen kutusunun neleri kapsayıp kapsamadığının geniş sınırları geçici e-posta güvenlik kontrol listesinde. E-postanın kendisi tek kullanımlık bir hesap için doğrulama kodu veya giriş bağlantısıysa geçici gelen kutusunda kod alma başarısızlık durumlarını anlatıyor.
Postayı yazılıma teslim edenler için bir sınır daha: e-postanızı bir yapay zekâ asistanı okuyorsa kötü amaçlı mesaj onun üzerinde işlem yapabileceği bir girdidir. Bu, kendi kontrolleri olan ayrı bir sorun ve e-posta prompt injection yazısında ele alınıyor.