Email tạm thời có an toàn cho tác vụ này không? Danh sách kiểm tra ranh giới
Kiểm tra việc tách địa chỉ bao phủ đến đâu và dừng lại ở đâu — khôi phục tài khoản, độ tin cậy của thư và lưu giữ của nhà cung cấp — trước khi dùng hộp thư ngắn hạn.
Hộp thư tạm thời có thể là lựa chọn hợp lý cho một tác vụ rủi ro thấp nếu việc mất nó không gây hậu quả quan trọng và bạn coi thư đến là không đáng tin cậy. Nó không an toàn cũng vì lý do đó trong trường hợp ngược lại: nếu một liên kết đặt lại mật khẩu hay biên lai bị mất có thể khiến bạn mất tiền, mất quyền truy cập hoặc mất hồ sơ, bản thân công cụ trở thành rủi ro. Địa chỉ không phải là phần nguy hiểm; điều nguy hiểm là sự không tương xứng giữa tác vụ và một hộp thư sẽ biến mất.
Trước tiên, xác định bạn có thể mất gì
An toàn ở đây ít liên quan đến nhà cung cấp hơn là tài khoản. Trước khi dùng bất kỳ địa chỉ dùng một lần nào, hãy đặt ba câu hỏi:
- Trang web này nhận được gì ngoài một địa chỉ? Nếu bạn cũng đang đưa số thẻ, số điện thoại, tên của bạn hoặc giấy tờ tùy thân, việc chọn email chỉ là chi tiết nhỏ bên cạnh những thứ đó.
- Tôi có cần thư từ người gửi này nữa không? Biên lai, cập nhật hoàn tiền, xác nhận hủy, thay đổi giao hàng, đặt lại mật khẩu. Bất kỳ câu trả lời "có" nào cũng nghĩa là địa chỉ lâu dài.
- Điều gì xảy ra nếu tài khoản bị khóa? Nếu email là đường khôi phục duy nhất, mất hộp thư này có thể khóa bạn khỏi tài khoản.
Nếu cả ba đều sạch — không gửi gì có giá trị, chỉ cần một thư, không cần khôi phục — thì câu hỏi còn lại là địa chỉ thực sự thay đổi được gì.
Những rủi ro mà tách địa chỉ làm giảm
Đưa cho trang web một địa chỉ dùng một lần thay vì địa chỉ thật loại bỏ một vài lộ cụ thể:
- Địa chỉ thật của bạn không nằm trong cơ sở dữ liệu đó. Nếu danh sách người dùng của trang bị rò rỉ sau này, trường nhận diện bạn ở nơi khác không có trong đó.
- Đối chiếu chéo qua email trở nên khó hơn. Hai dịch vụ không thể liên kết bạn qua một chuỗi địa chỉ chung khi chỉ một trong hai từng thấy nó. Chúng vẫn có thể liên kết bạn qua các tín hiệu khác.
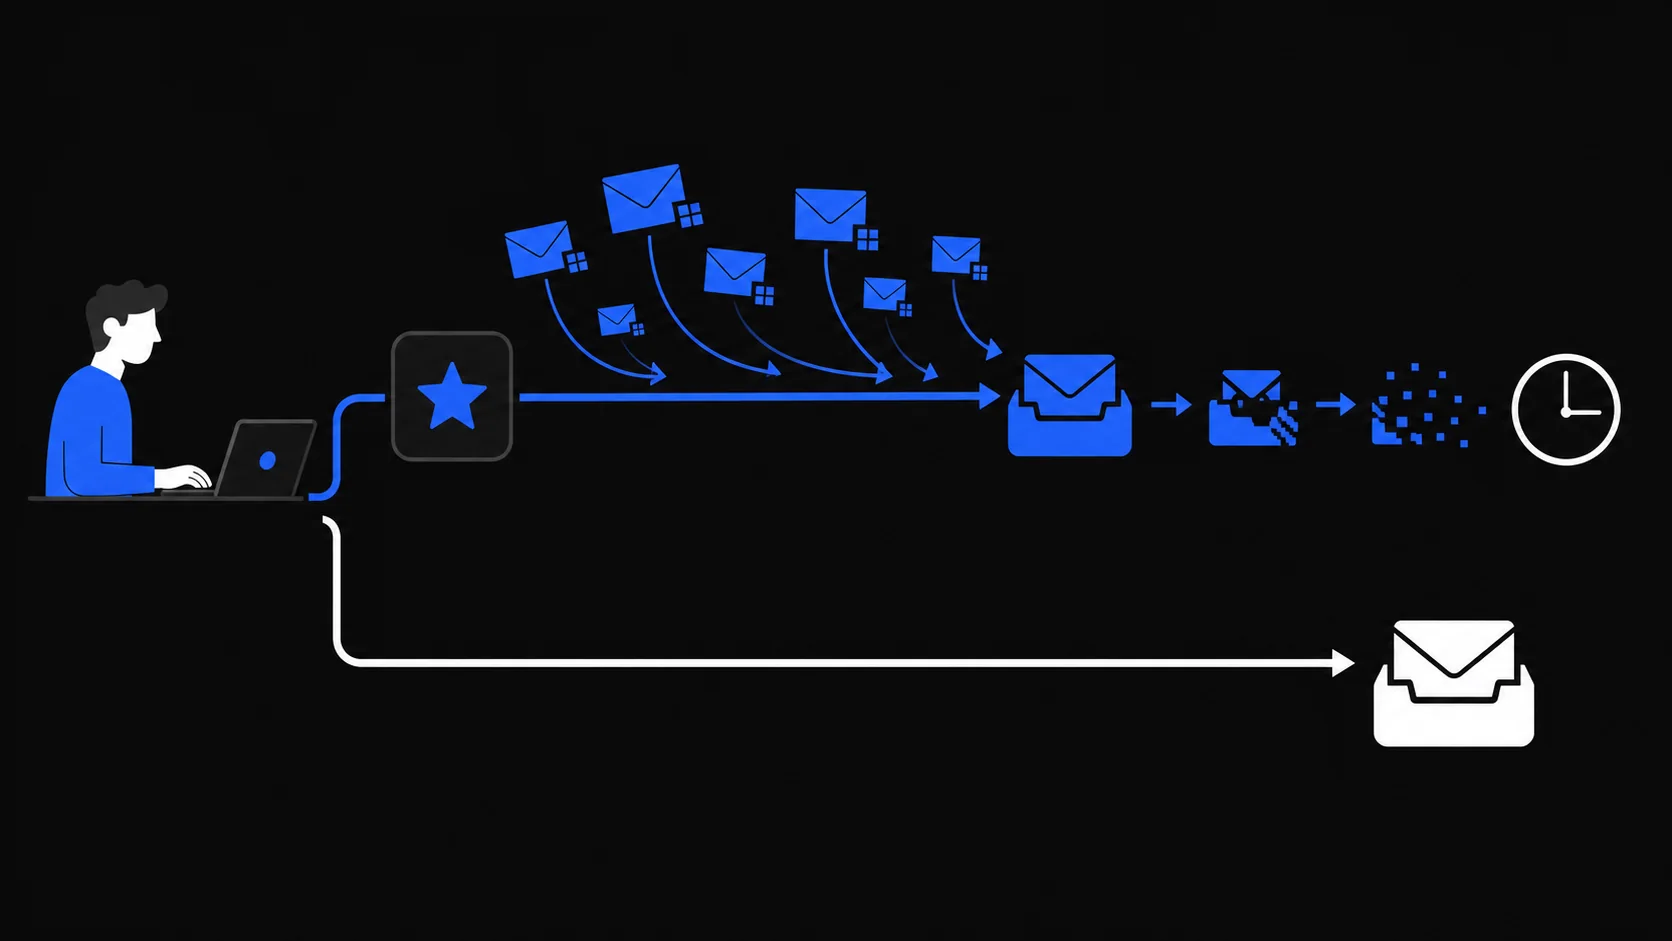
- Tiếp thị sau đó chết cùng hộp thư. Thư gửi đến địa chỉ sau khi hết hạn không còn nơi nào đến được bạn.
- Hộp thư hằng ngày của bạn đứng ngoài luồng. Các xác nhận một lần và thư khuyến mãi không bao giờ lẫn với hội thoại cá nhân hay công việc.
Không điều nào trong số đó là ẩn danh, và không điều nào yêu cầu tin tưởng người gửi. Đó là một khẳng định hẹp hơn: các hậu quả phát sinh cụ thể từ việc lộ một địa chỉ lâu dài sẽ nhỏ đi. Một vụ rò rỉ còn có ý nghĩa gì với địa chỉ bạn đã chia sẻ được trình bày trong email trong một vụ rò rỉ dữ liệu.
Những mối đe dọa nó không thể ngăn
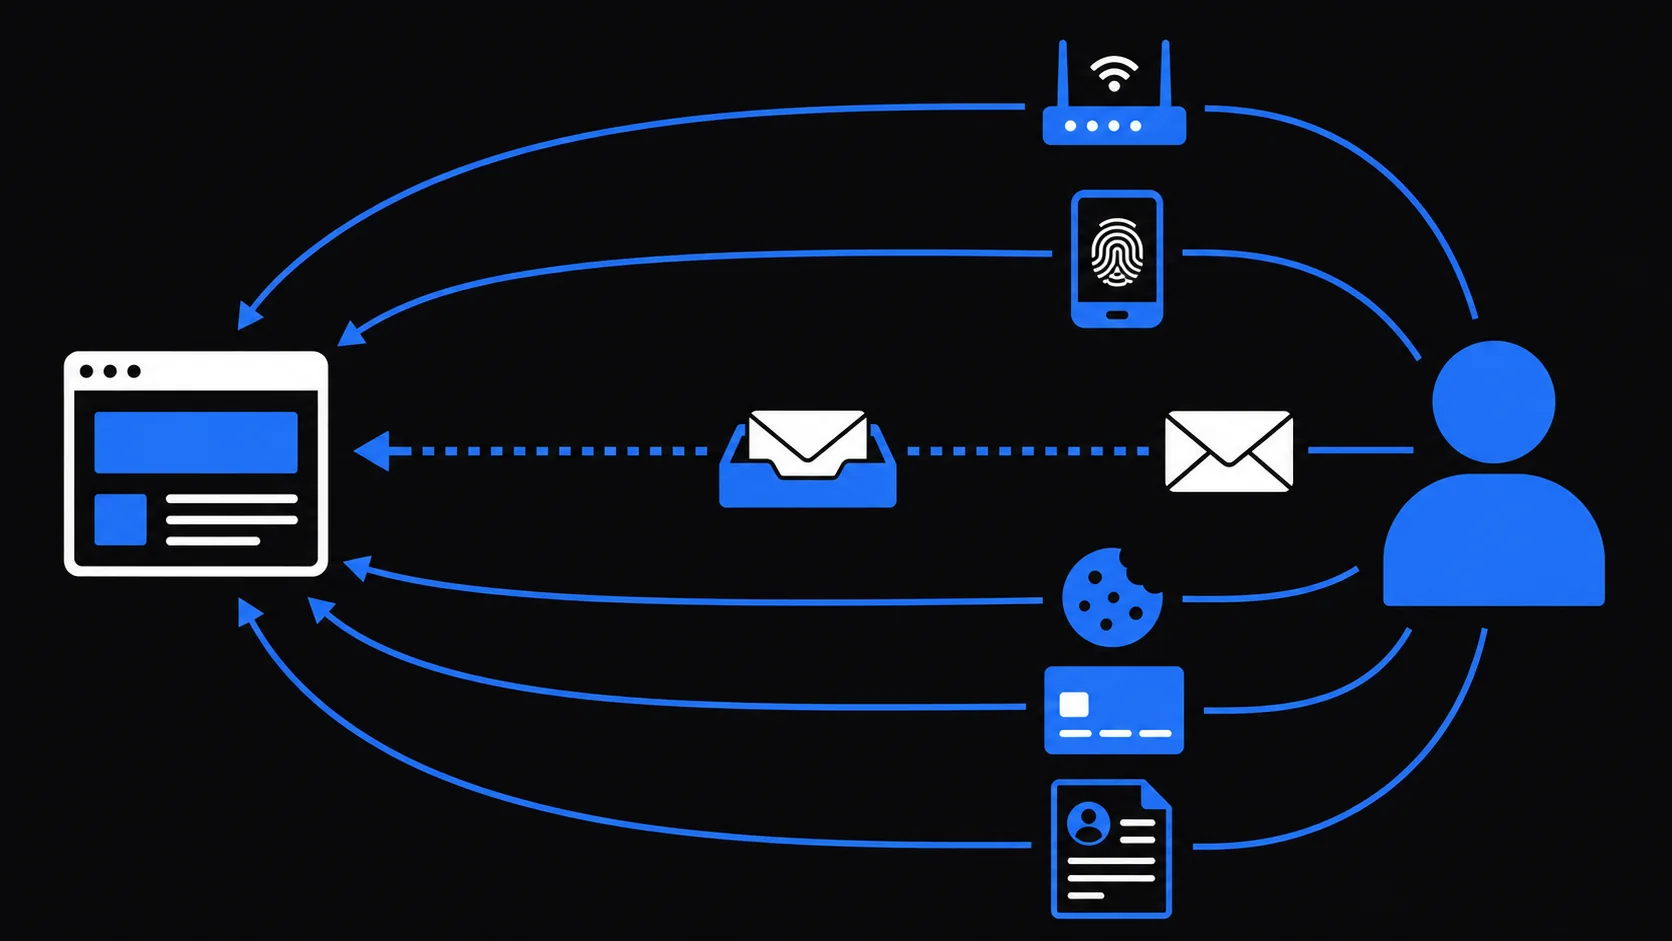
Hộp thư tạm thời thay đổi nơi thư đến. Nó không thay đổi thư là gì hay bạn lộ những gì khác.
Nó không đánh giá thư có đáng tin cậy không. Lừa đảo, phiến mại và tệp đính kèm độc hại đều có thể đến hộp thư dùng một lần. TempMail.Best từ chối thư bị gắn điểm spam cao nhất, nhưng tín hiệu đó không đáng tin cậy và không phải ranh giới an toàn — dịch vụ không hứa sẽ bắt được spam, lừa đảo hay bất cứ thứ gì khác. Nếu một thư bảo bạn quét mã QR, đăng nhập hoặc thanh toán gấp, hãy xác minh qua ứng dụng chính thức hoặc URL tự gõ; các kiểm tra riêng cho QR nằm trong an toàn trước lừa đảo mã QR.
Nó không giấu phần còn lại của phiên. Trang web vẫn thấy kết nối IP, cookie, đặc điểm trình duyệt và thiết bị của bạn, và bất cứ thứ gì bạn gõ vào biểu mẫu. Chi tiết thanh toán nhận diện bạn bất kể địa chỉ nào. Bản đồ đầy đủ về ai quan sát tín hiệu nào nằm trong email tạm thời có bị theo dõi không.
Nó không sửa bảo mật tài khoản. Mật khẩu dùng lại, thiếu xác thực hai yếu tố, và câu hỏi khôi phục yếu thất bại giống nhau trên mọi địa chỉ.
Nó không thể giúp bạn sau này. Hộp thư đã hết hạn không thể liên lạc được. Bất kỳ cam kết nào phụ thuộc vào thư tương lai từ trang — bảo hành, cập nhật đơn hàng, khôi phục tài khoản — đều thất bại theo thiết kế.
Kiểm tra quyền truy cập và lưu giữ của nhà cung cấp
Hai dịch vụ đều có thể tự gọi mình là "email tạm thời" mà khác nhau ở những chi tiết quan trọng:
- Ai có thể mở hộp thư? Một số dịch vụ để hộp thư mở cho bất kỳ ai đoán được địa chỉ. Hãy tìm phiên riêng tư. TempMail.Best khôi phục phiên trình duyệt của bạn qua cookie Secure, HttpOnly mà script không đọc được, còn trợ lý AI dùng thông tin xác thực riêng.
- Khi nào nó thực sự kết thúc? Thời hạn phải được nêu trước và không khởi động lại khi thư đến. Ở đây là 10 phút hoặc 1 giờ cố định từ lúc tạo, xóa khi hết hạn hoặc khi bạn dừng thủ công.
- Nó giữ được bao nhiêu? Một hộp thư giữ 20 thư mới nhất và từ chối thư thô trên 1 MiB. Nhỏ theo chủ đích.
- Nó có thể gửi không? Chỉ nhận nghĩa là bạn không thể trả lời từ dịch vụ này; điều đó không làm thư đến đáng tin cậy hơn và không ngăn ai đó ở nơi khác mạo danh một địa chỉ.
- Nó ghi log gì? Log xử lý thư của TempMail.Best không ghi địa chỉ hộp thư, tiêu đề, nội dung thư hay thông tin xác thực truy cập. Khẳng định đó chỉ bao phủ log xử lý của chính nó; nhà cung cấp hạ tầng (Cloudflare) vẫn xử lý các yêu cầu của bạn.
- Nó có hứa quá tay không? Coi "ẩn danh hoàn toàn", "không thể truy vết" và "chặn mọi spam" từ bất kỳ nhà cung cấp nào là lý do để rời đi, không phải một tính năng.
Đưa ra quyết định
Tổng hợp lại: dùng hộp thư tạm thời khi bạn chỉ cần thư trong thời hạn ngắn đã chọn, không gửi thông tin nào bạn không thể chấp nhận lộ, và có thể mất quyền truy cập mà không hại gì. Bỏ qua nó khi liên quan đến tiền, sức khỏe, chính phủ, công việc, danh tính, hoặc bất kỳ tài khoản nào bạn sẽ tiếc.
Nếu tác vụ vượt qua các kiểm tra đó, tạo một hộp thư, chọn thời hạn bao phủ toàn bộ quy trình, và bước vào với tâm thế biết chính xác sự bảo vệ kết thúc ở đâu.