Nhận được mã QR trong email? Hãy kiểm tra trước khi quét
Kiểm tra mã QR bất ngờ trong email trước khi quét, xác minh yêu cầu qua trang web chính thức, và phản ứng an toàn nếu bạn đã nhập thông tin đăng nhập.
Mã QR trong email là một liên kết bạn không thể đọc. Bạn không thể kiểm tra đích đến bằng cách di chuột lên hình ảnh; điện thoại có thể xem trước URL sau khi quét, trước khi bạn chọn có mở hay không. Điều đó khiến nó đáng để dành vài giây kiểm tra trước.
Phiên bản ngắn gọn: nếu tin nhắn không được mong đợi, yêu cầu bạn đăng nhập, hoặc thúc giục bạn hành động nhanh, đừng quét. Mở ứng dụng chính thức của công ty hoặc tự gõ địa chỉ trang web của họ, và kiểm tra xem yêu cầu đó có tồn tại ở đó không.
Mã QR có thể che giấu điều gì
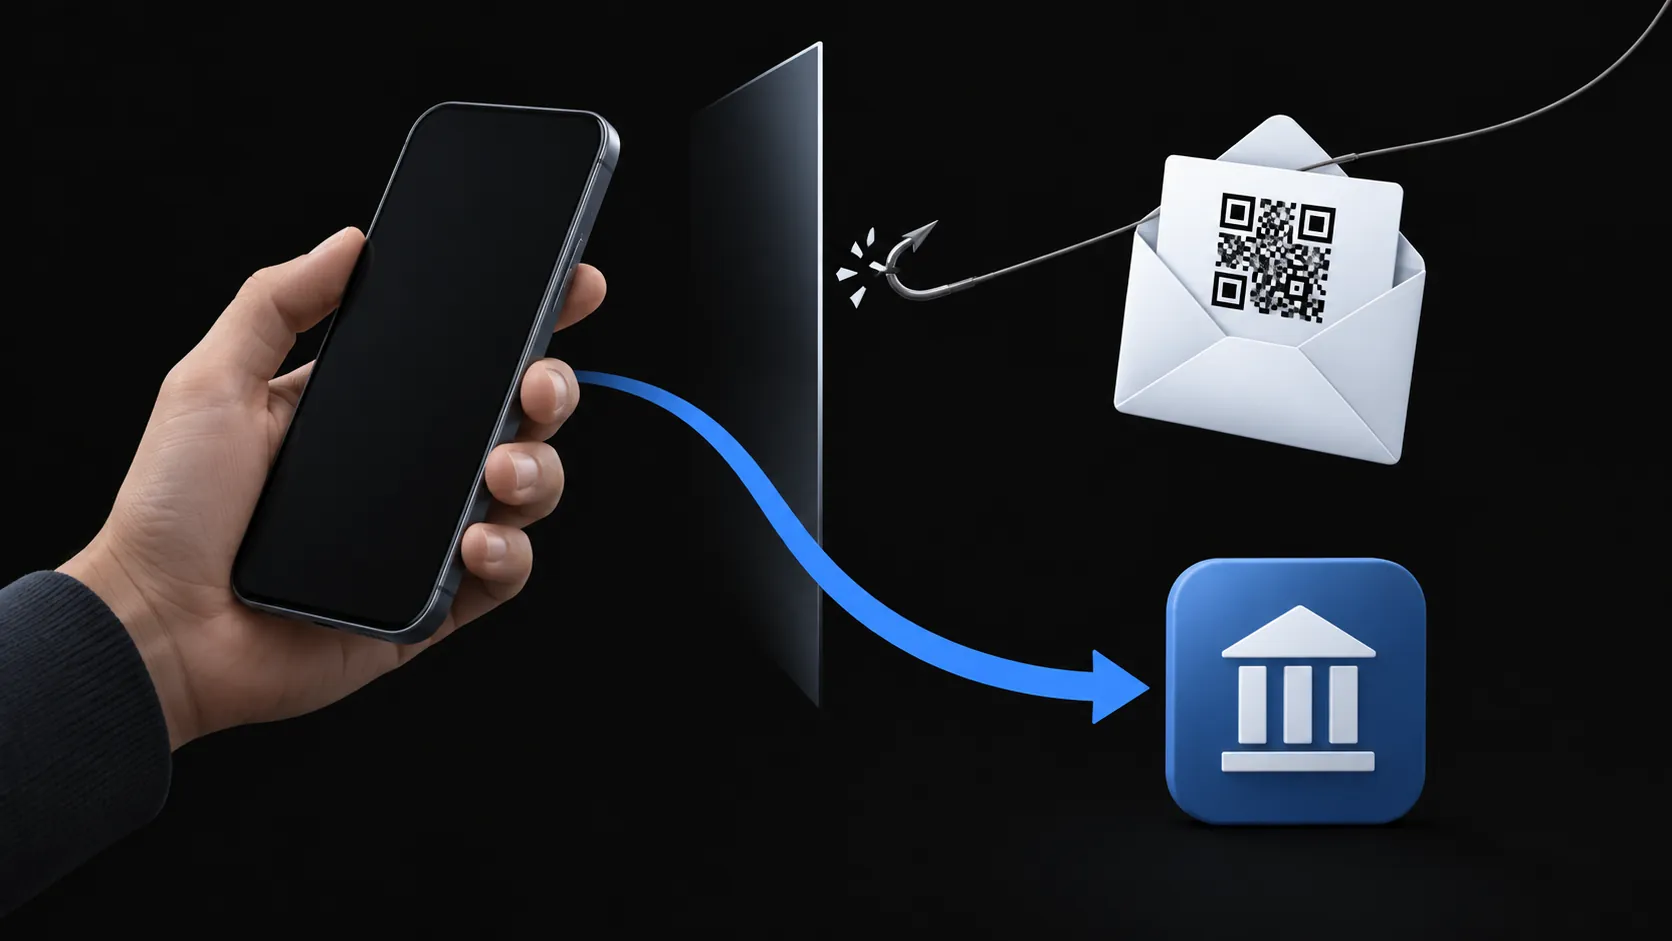
Mã QR chỉ là bức ảnh của một URL. Trong email lừa đảo nó làm hai việc cùng lúc. Nó che giấu đích đến khỏi bạn, và nó che giấu đích đến khỏi các bộ lọc thư vốn quét liên kết văn bản nhưng không quét hình ảnh.
Nó cũng chuyển bạn sang thiết bị khác. Đánh giá về rủi ro mã QR của Trung tâm An ninh mạng Quốc gia Vương quốc Anh nêu cả hai điểm: công cụ bảo mật có thể không quét hình ảnh, và việc quét đẩy bạn lên chiếc điện thoại cá nhân nằm ngoài biện pháp bảo vệ nơi làm việc. Bạn rời hộp thư công sở đã được lọc và đáp xuống trình duyệt di động không được lọc — đúng nơi kẻ tấn công muốn trang đăng nhập giả tải lên.
Trang sau mã QR thường yêu cầu mật khẩu hoặc phê duyệt đăng nhập. Nếu bạn có quét và điện thoại xem trước liên kết, một tên miền lạ hoặc giả mạo là một cơ hội nữa để dừng lại — nhưng quyết định thực sự xảy ra sớm hơn, ở chính bức email.
Sáu điểm kiểm tra trước khi quét
Quy mô của chiến thuật này đã được ghi nhận. Microsoft Threat Intelligence theo dõi lừa đảo mã QR trong dữ liệu đo lường Defender tăng từ khoảng 7,6 triệu mối đe dọa trong tháng 1 năm 2026 lên khoảng 18,7 triệu vào tháng 3, mức tăng 146% (báo cáo Q1). Sau khi triệt phá nền tảng lừa đảo Tycoon2FA, số liệu theo dõi Q2 cho thấy ba tháng giảm liên tiếp, xuống còn 8,3 triệu vào tháng 6 (báo cáo Q2). Cả hai con số mô tả dữ liệu đo lường và kỳ báo cáo của riêng Microsoft, không phải mọi lừa đảo trên toàn cầu, và xu hướng giảm không có nghĩa chiến thuật này đã biến mất.
Hai chi tiết từ báo cáo Q2 đó định hình các điểm kiểm tra dưới đây. Lừa đảo QR đến gần như hoàn toàn bên trong tệp đính kèm — PDF chiếm 58% phương thức chuyển phát trong tháng 6, tài liệu Word 40%, mã nhúng trực tiếp trong thân thư gần như bằng không — và đánh cắp thông tin đăng nhập chiếm phần áp đảo trong các payload độc hại.
Vì vậy trước khi quét:
- Bạn có đang mong đợi nó không? Một mã QR bạn không hề yêu cầu, từ người gửi bạn không biết, đã đủ lý do để dừng lại.
- Nó có gây áp lực không? "Phiên của bạn đã hết hạn," "xác minh ngay lập tức," "thông báo cuối cùng." Sự khẩn trương là dấu hiệu nhận biết.
- Nó có nằm trong tệp đính kèm không? Mã QR bên trong PDF hoặc tài liệu Word là phương thức chuyển phát chiếm ưu thế mà Microsoft quan sát được. Tệp đính kèm làm tin nhắn đáng ngờ hơn, không phải ít hơn.
- Nó có đòi thông tin đăng nhập không? Nếu yêu cầu là đăng nhập, thanh toán, hay xác minh, hãy coi nó là thu hoạch thông tin đăng nhập cho đến khi được chứng minh ngược lại.
- Kênh mà nó nói đến có thật không? Nếu công ty giao hàng "không liên lạc được với bạn," đơn giao hàng đó có tồn tại trong ứng dụng của họ không? Nếu ngân hàng "cần xác minh," ứng dụng của họ có hiển thị cảnh báo không?
- Bạn đang định tải một ứng dụng quét mã? Hãy dùng camera tích hợp của điện thoại. Hướng dẫn của FTC về lừa đảo QR đặc biệt cảnh báo không cài ứng dụng QR riêng cho một mã không mong đợi — lượt tải đó là một phần của cái bẫy.
Một mã vượt qua cả sáu điểm vẫn có thể độc hại; các kiểm tra này lọc, chứ không đảm bảo.
Xác minh yêu cầu bên ngoài email
Dù tin nhắn tuyên bố gì, hãy xác nhận nó qua một kênh mà email không cung cấp. Mở ứng dụng chính thức đã biết của công ty hoặc tự gõ địa chỉ trang web của họ, hoặc liên hệ tổ chức qua số điện thoại bạn tự tìm được một cách độc lập. Nếu bạn không xác minh được yêu cầu ở đó, đừng hành động theo email.
Nếu bạn đã quét hoặc đã nhập thông tin đăng nhập
Xử lý thiệt hại theo thứ tự:
- Đã nhập mật khẩu: đổi ngay, trên trang web thật, tự gõ địa chỉ. Nếu bạn dùng lại mật khẩu đó ở bất cứ đâu, hãy đổi ở đó luôn.
- Phiên và thiết bị: đăng xuất các phiên khác từ cài đặt bảo mật của tài khoản, rồi kiểm tra hoạt động đăng nhập gần đây xem có gì bạn không nhận ra không.
- Đã cung cấp thông tin ngân hàng hoặc thẻ: gọi số điện thoại sau lưng thẻ hoặc trên sao kê, không phải số trong email.
- Đã gửi số điện thoại hoặc thông tin cá nhân: hãy lường trước lừa đảo tiếp theo có nhắc đúng tin nhắn này — sự cá nhân hóa đó là cuộc tấn công đang tiếp diễn.
- Đã tải thứ gì đó: đừng mở hoặc chạy nó. Dùng công cụ bảo mật của thiết bị, và nếu bạn đã chạy nó, hãy tìm trợ giúp; chỉ quét sạch không phải bằng chứng an toàn.
Tại sao hộp thư tạm thời không bảo chứng cho một tin nhắn
Nhận email lừa đảo trong hộp thư tạm thời không làm nó an toàn hơn. TempMail.Best chỉ từ chối thư mà điểm spam thử nghiệm của Cloudflare đánh dấu ở mức tối đa tường minh — một tín hiệu đơn lẻ, không đáng tin cậy, không phải bộ lọc bạn có thể dựa vào. Không có gì quét hình ảnh mã QR, kiểm tra nó trỏ đến đâu, hay xác minh câu chuyện của người gửi.
Địa chỉ tách biệt vẫn hữu ích cho những gì nó làm: đăng ký dùng một lần giữ loại rác này khỏi hộp thư chính của bạn, và bản thân hộp thư biến mất sau 10 phút hoặc 1 giờ. Nhưng quyết định quét luôn là của bạn. Các ranh giới rộng hơn về những gì hộp thư tạm thời có và không bao phủ nằm trong danh sách kiểm tra an toàn email tạm thời. Nếu chính email đó là mã xác minh hoặc liên kết đăng nhập cho tài khoản dùng một lần, bài nhận mã trong hộp thư tạm thời bao trọn các trường hợp thất bại.
Một ranh giới nữa cho những ai giao thư cho phần mềm: nếu trợ lý AI đọc email của bạn, tin nhắn độc hại là đầu vào nó có thể hành động theo. Đó là vấn đề riêng với các kiểm tra riêng, được trình bày trong prompt injection qua email.