電子郵件裡出現 QR Code?掃之前先檢查
收到來路不明的 QR Code 郵件時,掃描前先檢查、透過官方網站核實請求;如果已經輸入帳密,照本文步驟處理。
郵件裡的 QR Code 是一個你讀不出來的連結。你沒辦法把游標懸在圖片上檢查目的地;手機掃描後可能會先預覽網址,再讓你決定要不要開啟。所以先花幾秒檢查是值得的。
簡短版:如果這封信不在預期之內、要求你登入、或催你快點行動,就不要掃。自己打開該公司的官方 App、或親手輸入它的網址,確認那個請求是不是真的存在。
QR Code 能藏住什麼
QR Code 只是一個網址的圖片。在釣魚郵件裡它身兼兩職:對你隱藏目的地,也對只掃文字連結、不掃圖片的郵件過濾器隱藏目的地。
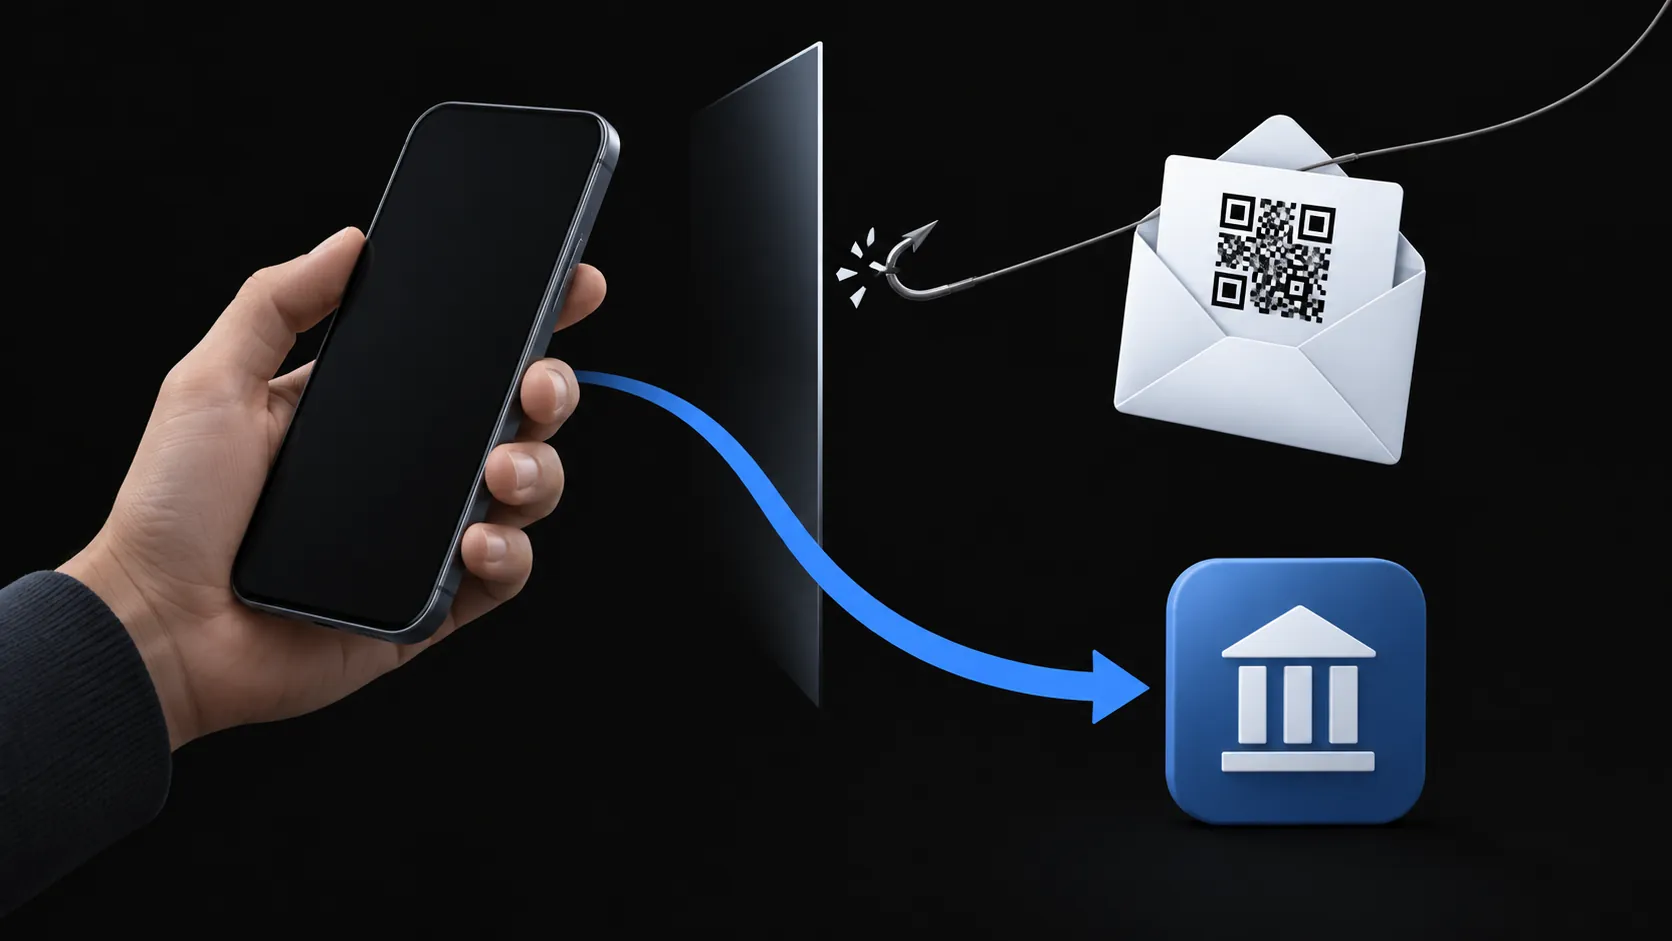
它還把你移到另一台裝置上。英國國家網路安全中心(NCSC)的 QR Code 風險評估兩點都講了:安全工具可能不掃描那張圖片,而掃描這個動作把你推向一支不在職場防護之內的私人手機。你離開了有過濾的工作信箱,落在沒有過濾的手機瀏覽器上——這正是攻擊者希望假登入頁載入的地方。
Code 背後的頁面通常會要密碼或登入核准。如果你真的掃了、手機也預覽了連結,陌生或刻意模仿的網域是又一次喊停的機會——但真正的決策點更早,就在郵件本身。
掃描前的六項檢查
這種手法的規模有紀錄可循。Microsoft Threat Intelligence 在其 Defender 遙測中追蹤到,QR Code 釣魚從 2026 年 1 月約 760 萬次威脅上升到 3 月約 1,870 萬次,增幅 146%(Q1 報告)。在 Tycoon2FA 釣魚平台被破獲下架後,其 Q2 追蹤顯示連續三個月下降,6 月降至 830 萬次(Q2 報告)。兩個數字描述的都是 Microsoft 自己的遙測範圍與統計期間,不是全球所有釣魚;而且趨勢回落不代表這種手法消失了。
Q2 報告裡有兩個細節塑造了下面的檢查項目。QR 釣魚幾乎全部藏在附件裡——6 月的傳遞載體中 PDF 佔 58%、Word 文件佔 40%,直接把 Code 嵌進郵件本體的接近零——而竊取憑證佔了惡意酬載的壓倒性多數。
所以掃描之前:
- 你在等這封信嗎? 一個你從沒要過的 QR Code、來自不認識的寄件者,光是這點就足以停下來。
- 它在催你嗎?「你的工作階段已過期」「請立即驗證」「最後通知」。緊迫感就是破綻。
- 它藏在附件裡嗎? 藏在 PDF 或 Word 文件裡的 QR Code,是 Microsoft 觀察到的主流傳遞方式。有附件讓這封信更可疑,不是更可信。
- 它要憑證嗎? 如果這個請求是登入、付款或驗證,先假定它是釣憑證的,直到證明不是為止。
- 它聲稱的管道是真的嗎? 物流公司「聯絡不上你」——它的 App 裡真的有這筆配送嗎?銀行「需要驗證」——它的 App 裡真的有警告嗎?
- 你正打算裝掃描 App 嗎? 用手機內建相機就好。FTC 對 QR 詐騙的指引特別警告:不要為一個來路不明的 QR Code 另外安裝掃描 App——那個下載本身就是陷阱的一部分。
六項全過的 Code 仍可能是惡意的;這些檢查是過濾,不是保證。
繞開郵件本身去核實請求
不論郵件聲稱什麼,透過一個不是郵件提供的管道去確認。打開你已知的官方 App、親手輸入該公司網址,或用你獨立查到的電話號碼聯絡對方。如果在那些管道裡查不到這個請求,就不要照郵件做。
如果已經掃了或輸入了憑證
按順序處理損害:
- **輸入了密碼:**立刻在真正的網站上改密碼——網址自己打。如果那個密碼在別處重複使用,別處也要改。
- **工作階段與裝置:**到帳號的安全設定裡登出其他工作階段,然後檢查最近的登入活動,有沒有不認得的紀錄。
- **給了銀行或卡片資料:**打卡片背面或對帳單上的電話,不要打信裡的號碼。
- **提交了電話或個人資料:**預期會有引用這封信細節的後續釣魚——那種「量身訂做」正是攻擊的延續。
- **下載了東西:**不要打開或執行。用裝置內建的安全工具處理;如果已經執行了,尋求協助——掃毒掃不出來不代表安全。
為什麼臨時收件匣不等於郵件背書
釣魚信寄進臨時收件匣,不會因此變安全。TempMail.Best 只拒收被 Cloudflare 實驗性垃圾郵件評分標為明確最高分的郵件——那是一個單一且不可靠的訊號,不是你能倚賴的過濾器。沒有任何東西會掃描 QR Code 圖片、檢查它指向哪裡、或核實寄件者的說法。
隔離地址在它該做的事上仍然有用:拋棄式註冊讓這類垃圾信進不了你的主信箱,而信箱本身在 10 分鐘或 1 小時後就不存在了。但掃不掃永遠是你的決定。臨時收件匣做與不做的完整邊界,在臨時信箱安全檢查清單裡。如果那封信本身就是拋棄式帳號的驗證碼或登入連結,用臨時收件匣收驗證碼涵蓋了各種失敗情境。
再補一個給把郵件交給軟體處理的人的邊界:如果 AI 助理會讀你的郵件,一封惡意郵件就是它可能照做的輸入。那是另一個問題,有它自己的檢查項目,見電子郵件提示注入。